Debian-gebruikers moeten hun APT-packages bijwerken vanwege een kwetsbaarheid waardoor een aanvaller in een man-in-the-middlepositie willekeurige code met rootrechten kan uitvoeren. Het probleem is geregistreerd als CVE-2026-109518 en is verholpen in versie 3.0.4 van de Debian package manager.
Bevestigd: fout in verwerking van HTTP-downloads
APT is de package manager waarmee Debian-systemen softwarepakketten installeren, bijwerken en verwijderen. Juist omdat deze component software uit repositories ophaalt en met verhoogde rechten verwerkt, hebben kwetsbaarheden hierin potentieel grote impact.
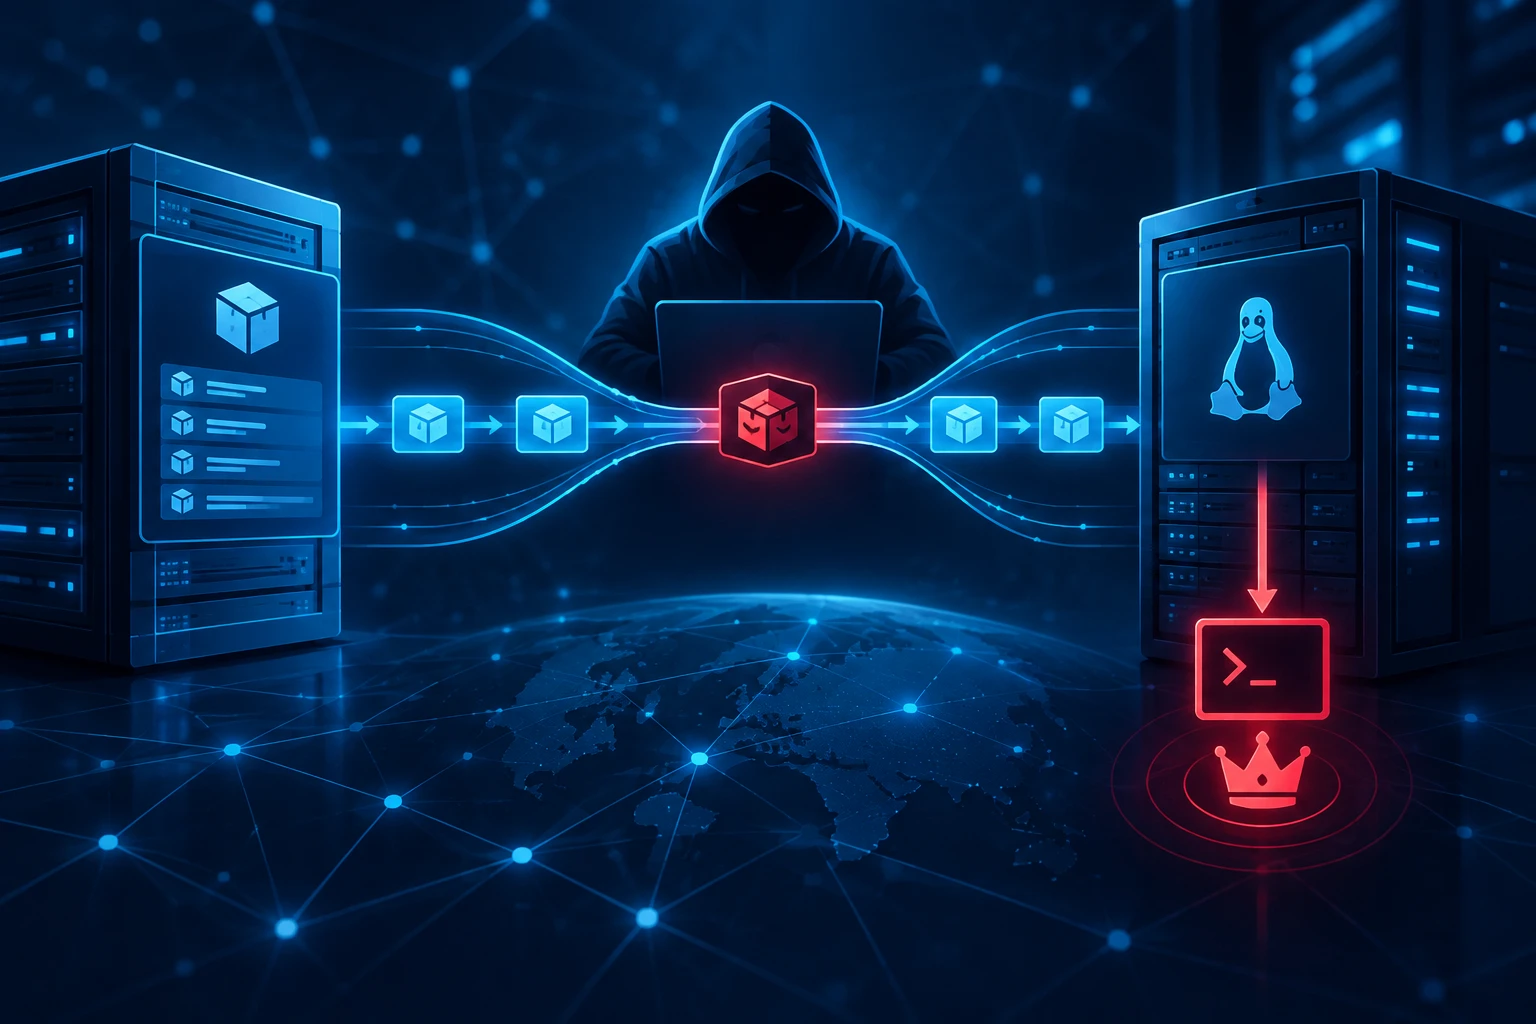
Volgens de beschikbare beschrijving kan APT twee afzonderlijke package-downloads samenvoegen wanneer een HTTP-redirect beide downloads naar dezelfde URI laat verwijzen. Bij het hervatten van een HTTP-download treedt vervolgens onjuiste bestandsafhandeling op. Daardoor kan een aanvaller die het netwerkverkeer kan manipuleren een package aanpassen nadat verificatie heeft plaatsgevonden.
Het gevolg is ernstig: op een kwetsbaar systeem kan de aanvaller willekeurige code uitvoeren als root. Rootrechten geven volledige controle over een Linux-systeem, inclusief de mogelijkheid om software te installeren, configuraties te wijzigen, data te benaderen of verdere persistence in te richten.
Aanval vereist positie tussen systeem en downloadbron
De kwetsbaarheid is niet beschreven als een aanval die op afstand zonder netwerkpositie kan worden uitgevoerd. De beschikbare informatie noemt expliciet een man-in-the-middlepositie. Dat betekent dat de aanvaller verkeer tussen het Debian-systeem en de server waar packages vandaan worden gehaald moet kunnen beïnvloeden.
Voorbeelden van situaties waarin dit type aanvalspositie relevant kan zijn, zijn netwerken waar een kwaadwillende of gecompromitteerde partij verkeer kan onderscheppen of aanpassen. De broninformatie geeft echter geen concrete aanvalsscenario’s, getroffen Debian-versies, exploitcode of aanwijzingen voor actief misbruik. Die details zijn daarom niet vastgesteld.
Waarom dit organisaties raakt
Voor organisaties is APT vaak onderdeel van standaardbeheerprocessen, bijvoorbeeld voor serveronderhoud, containerimages, ontwikkelomgevingen en geautomatiseerde provisioning. Een kwetsbaarheid in de package manager raakt daardoor niet alleen individuele machines, maar kan ook effect hebben op beheerketens waarin updates en installaties op grote schaal worden uitgevoerd.
De combinatie van packageverwerking, HTTP-redirects en hervatte downloads maakt de kwetsbaarheid technisch relevant voor omgevingen waar netwerkverkeer niet volledig vertrouwd kan worden. Zelfs wanneer softwarepakketten normaal gesproken worden gecontroleerd, is in dit geval juist gemeld dat manipulatie na verificatie mogelijk is. Dat vergroot de ernst van het probleem, omdat beheerders doorgaans vertrouwen op de integriteitscontroles binnen het updateproces.
Update beschikbaar in APT 3.0.4
Debian heeft het probleem opgelost in versie 3.0.4 van de package manager. Gebruikers worden opgeroepen hun apt-packages te upgraden. Verdere technische details over de precieze patch, de reikwijdte van kwetsbare versies of eventuele mitigaties zijn in de beschikbare beschrijving niet opgenomen.
Voor beheerders ligt de prioriteit daarom bij het controleren of systemen de bijgewerkte APT-versie ontvangen. Vooral systemen die regelmatig software installeren of updates uitvoeren via netwerken waar een man-in-the-middlepositie niet uit te sluiten is, verdienen aandacht.
Analyse: kleine component, grote vertrouwensrol
Deze kwetsbaarheid onderstreept hoe kritisch package managers zijn voor de beveiliging van Linux-systemen. Ze vormen een vertrouwde schakel tussen repository, beheerder en besturingssysteem. Wanneer een fout in dat proces het mogelijk maakt om na verificatie bestanden te wijzigen, kan een aanvaller misbruik maken van precies het mechanisme dat bedoeld is om systemen veilig en actueel te houden.
Dat er nog weinig aanvullende details bekend zijn, maakt de praktische dreiging niet volledig te beoordelen. Wel is de potentiële impact duidelijk: code-uitvoering als root via het update- of installatiepad is een scenario dat beheerders serieus moeten nemen. De beschikbaarheid van een vaste versie maakt snelle opvolging mogelijk.
Bron: security.nl