
Je bekijkt nu Aanvallers misbruiken cPGuard-updatekanaal voor backdoor en datadiefstal

Aanvallers misbruiken cPGuard-updatekanaal voor backdoor en datadiefstal

  • Laatste wijziging in bericht:
  • Bericht auteur:

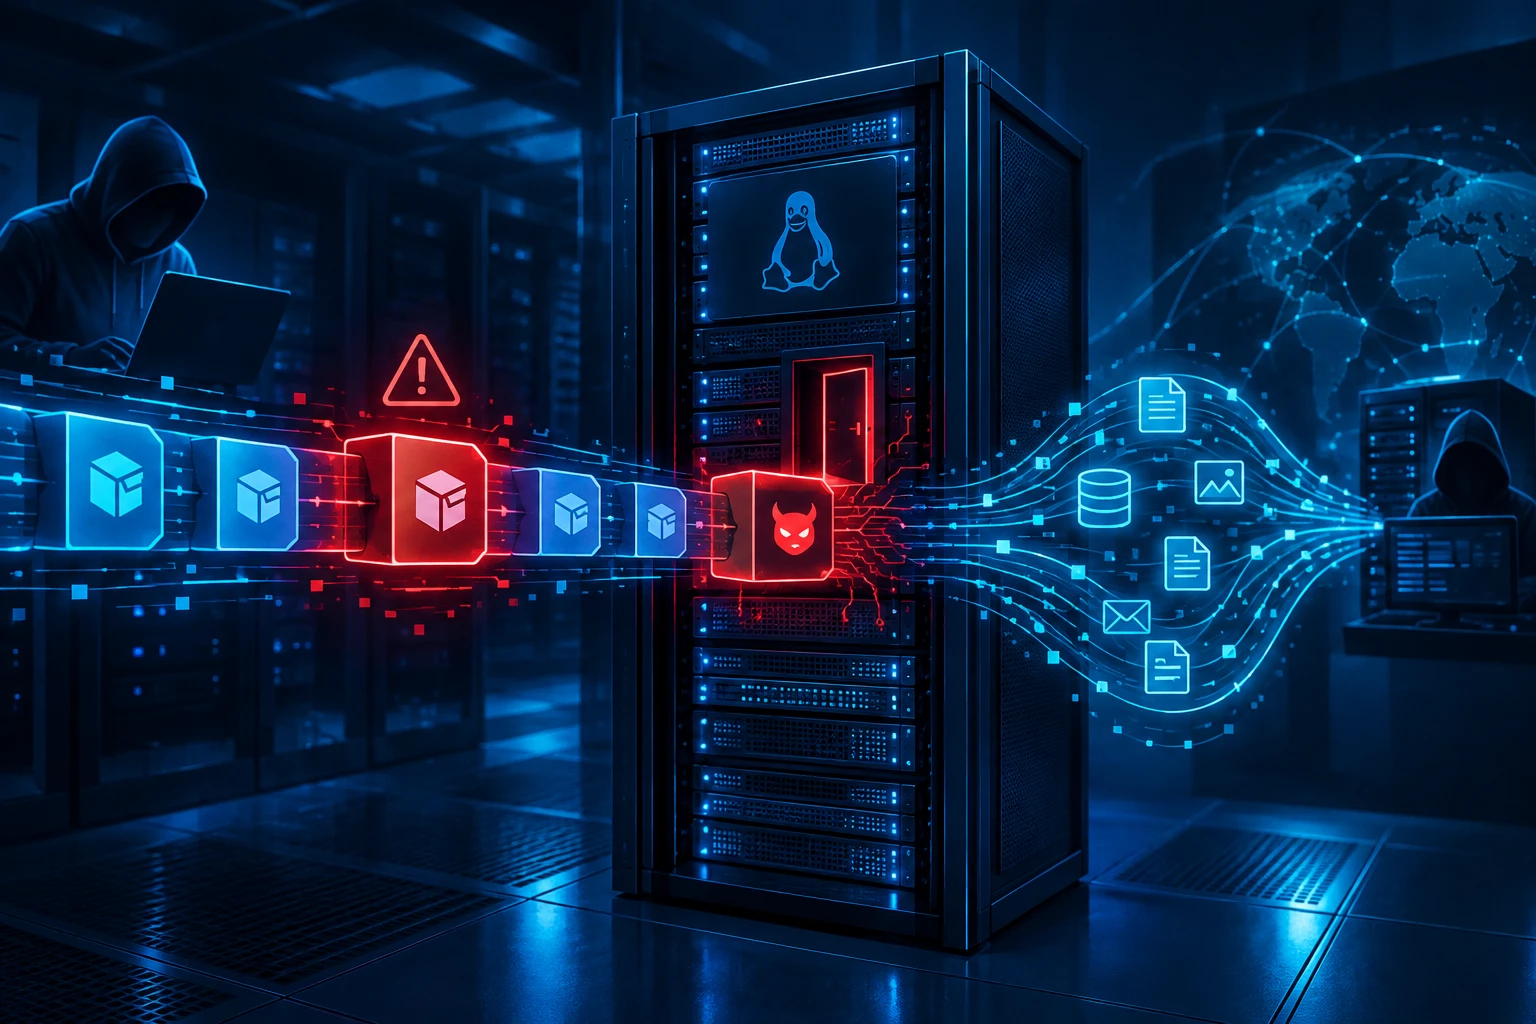
Aanvallers hebben het automatische updatekanaal van de Linux-beveiligingssuite cPGuard gecompromitteerd en gebruikt om kwaadaardige code naar servers te verspreiden. Ontwikkelaar OpsShield meldt dat de aanval begon op 2 november 2026 om 02:06 UTC en gevolgen had voor cPGuard-versies 5.88.12 tot en met 5.88.19. Volgens informatie die het bedrijf aan BleepingComputer gaf, zijn 2946 servers getroffen.

Bevestigd: update-infrastructuur misbruikt

cPGuard is een beveiligingspakket voor Linux-webservers met functies zoals malwarescanning, firewallbescherming en bescherming tegen aanvallen. De software wordt gebruikt door hostingbedrijven en serverbeheerders, vaak in combinatie met beheerpakketten als cPanel, DirectAdmin en Plesk. Ook Namecheap biedt cPGuard aan op VPS- en dedicated servers.

OpsShield stelt dat een onbekende aanvaller met legitieme, maar gecompromitteerde inloggegevens toegang kreeg tot de update-distributie-infrastructuur van het bedrijf, waaronder het CDN. Hoe die gegevens zijn buitgemaakt, is volgens de beschikbare informatie nog niet vastgesteld. Via die toegang werd een kwaadaardig script verspreid via het reguliere cPGuard-updatekanaal.

De leverancier zegt de aanval te hebben ontdekt en de kwaadaardige distributie binnen twaalf uur na het uitbrengen van de besmette versies te hebben gestopt. Tegelijkertijd houdt OpsShield een slag om de arm: omdat updatecontroles op vaste intervallen plaatsvinden, kan niet met zekerheid worden gezegd dat iedere server in het getroffen versiebereik het script ook daadwerkelijk heeft opgehaald en uitgevoerd.

Welke gegevens waren doelwit?

Volgens OpsShield was het script gericht op gevoelige gegevens op de getroffen servers. Het ging daarbij om Linux-wachtwoordhashes, rootconfiguratie voor MariaDB of MySQL, root shell history en bestanden voor SSH-autorisatie en bekende hosts. De buitgemaakte gegevens werden geüpload naar de licentieserver van OpsShield via een gecompromitteerd account. De aanvallers gebruikten dat account vervolgens om de gegevens op te halen.

OpsShield heeft niet vastgesteld welke gegevens per afzonderlijke server exact zijn verzameld. Wel blijkt uit het onderzoek van het bedrijf dat de aanvaller per klant 32 bestanden heeft opgehaald. Aan BleepingComputer meldde een woordvoerder daarnaast dat ook de database van het facturatiesysteem van OpsShield is gekopieerd. Het bedrijf werkt volgens die verklaring aan het blokkeren van toegang, het opnieuw opbouwen van getroffen systemen en een publieke aankondiging.

Versie 5.88.25 of nieuwer aanbevolen

OpsShield adviseert beheerders om alle cPGuard-installaties bij te werken naar versie 5.88.25 of nieuwer. Volgens het bedrijf verwijdert die update de backdoor en achtergelaten bestanden. Dat lost echter niet automatisch het risico van eerder buitgemaakte geheimen op. Daarom adviseert de leverancier ook om wachtwoorden te resetten en database-inloggegevens, cloud secrets en SSH-sleutels te roteren.

Als aanvullende voorzorgsmaatregel wil OpsShield een update uitbrengen die eerder geïnstalleerde support-access keys van OpsShield verwijdert. Die maatregel staat los van het terugdraaien van gestolen of mogelijk blootgestelde credentials, waarvoor beheerders zelf actie moeten ondernemen.

Analyse: supplychainrisico voor hostingomgevingen

Deze aanval is vooral relevant omdat hij niet via een individuele kwetsbaarheid op één server liep, maar via de vertrouwde updateketen van beveiligingssoftware. Voor hostingbedrijven en beheerders van meerdere webservers kan zo’n compromis snel brede impact hebben: dezelfde softwarecomponent draait vaak op veel systemen met verhoogde rechten en toegang tot gevoelige configuratiebestanden.

De getroffen gegevenscategorieën zijn bovendien bijzonder gevoelig. Wachtwoordhashes kunnen offline worden aangevallen, databaseconfiguraties kunnen toegang geven tot webapplicaties en klantdata, en SSH-bestanden kunnen lateraal bewegen of hernieuwde toegang vergemakkelijken. Ook shell history kan operationele details en soms per ongeluk ingevoerde geheimen bevatten.

Voor organisaties onderstreept het incident het belang van snelle inventarisatie: welke servers draaien cPGuard, welke versies zijn geïnstalleerd en vielen updatepogingen binnen het genoemde tijdvenster? Daarna is credentialrotatie essentieel, omdat het verwijderen van een backdoor niet voorkomt dat eerder gestolen sleutels of wachtwoorden opnieuw worden misbruikt.

Bron en verdere informatie

Dit artikel is gebaseerd op berichtgeving van BleepingComputer en de daarin aangehaalde informatie van OpsShield.
Geef een reactie

Aanvallers misbruiken cPGuard-updatekanaal voor backdoor en datadiefstal

  • Laatste wijziging in bericht:
  • Bericht auteur:

Aanvallers hebben het automatische updatekanaal van de Linux-beveiligingssuite cPGuard gecompromitteerd en gebruikt om kwaadaardige code naar servers te verspreiden. Ontwikkelaar OpsShield meldt dat de aanval begon op 2 november 2026 om 02:06 UTC en gevolgen had voor cPGuard-versies 5.88.12 tot en met 5.88.19. Volgens informatie die het bedrijf aan BleepingComputer gaf, zijn 2946 servers getroffen.

Bevestigd: update-infrastructuur misbruikt

cPGuard is een beveiligingspakket voor Linux-webservers met functies zoals malwarescanning, firewallbescherming en bescherming tegen aanvallen. De software wordt gebruikt door hostingbedrijven en serverbeheerders, vaak in combinatie met beheerpakketten als cPanel, DirectAdmin en Plesk. Ook Namecheap biedt cPGuard aan op VPS- en dedicated servers.

OpsShield stelt dat een onbekende aanvaller met legitieme, maar gecompromitteerde inloggegevens toegang kreeg tot de update-distributie-infrastructuur van het bedrijf, waaronder het CDN. Hoe die gegevens zijn buitgemaakt, is volgens de beschikbare informatie nog niet vastgesteld. Via die toegang werd een kwaadaardig script verspreid via het reguliere cPGuard-updatekanaal.

De leverancier zegt de aanval te hebben ontdekt en de kwaadaardige distributie binnen twaalf uur na het uitbrengen van de besmette versies te hebben gestopt. Tegelijkertijd houdt OpsShield een slag om de arm: omdat updatecontroles op vaste intervallen plaatsvinden, kan niet met zekerheid worden gezegd dat iedere server in het getroffen versiebereik het script ook daadwerkelijk heeft opgehaald en uitgevoerd.

Welke gegevens waren doelwit?

Volgens OpsShield was het script gericht op gevoelige gegevens op de getroffen servers. Het ging daarbij om Linux-wachtwoordhashes, rootconfiguratie voor MariaDB of MySQL, root shell history en bestanden voor SSH-autorisatie en bekende hosts. De buitgemaakte gegevens werden geüpload naar de licentieserver van OpsShield via een gecompromitteerd account. De aanvallers gebruikten dat account vervolgens om de gegevens op te halen.

OpsShield heeft niet vastgesteld welke gegevens per afzonderlijke server exact zijn verzameld. Wel blijkt uit het onderzoek van het bedrijf dat de aanvaller per klant 32 bestanden heeft opgehaald. Aan BleepingComputer meldde een woordvoerder daarnaast dat ook de database van het facturatiesysteem van OpsShield is gekopieerd. Het bedrijf werkt volgens die verklaring aan het blokkeren van toegang, het opnieuw opbouwen van getroffen systemen en een publieke aankondiging.

Versie 5.88.25 of nieuwer aanbevolen

OpsShield adviseert beheerders om alle cPGuard-installaties bij te werken naar versie 5.88.25 of nieuwer. Volgens het bedrijf verwijdert die update de backdoor en achtergelaten bestanden. Dat lost echter niet automatisch het risico van eerder buitgemaakte geheimen op. Daarom adviseert de leverancier ook om wachtwoorden te resetten en database-inloggegevens, cloud secrets en SSH-sleutels te roteren.

Als aanvullende voorzorgsmaatregel wil OpsShield een update uitbrengen die eerder geïnstalleerde support-access keys van OpsShield verwijdert. Die maatregel staat los van het terugdraaien van gestolen of mogelijk blootgestelde credentials, waarvoor beheerders zelf actie moeten ondernemen.

Analyse: supplychainrisico voor hostingomgevingen

Deze aanval is vooral relevant omdat hij niet via een individuele kwetsbaarheid op één server liep, maar via de vertrouwde updateketen van beveiligingssoftware. Voor hostingbedrijven en beheerders van meerdere webservers kan zo’n compromis snel brede impact hebben: dezelfde softwarecomponent draait vaak op veel systemen met verhoogde rechten en toegang tot gevoelige configuratiebestanden.

De getroffen gegevenscategorieën zijn bovendien bijzonder gevoelig. Wachtwoordhashes kunnen offline worden aangevallen, databaseconfiguraties kunnen toegang geven tot webapplicaties en klantdata, en SSH-bestanden kunnen lateraal bewegen of hernieuwde toegang vergemakkelijken. Ook shell history kan operationele details en soms per ongeluk ingevoerde geheimen bevatten.

Voor organisaties onderstreept het incident het belang van snelle inventarisatie: welke servers draaien cPGuard, welke versies zijn geïnstalleerd en vielen updatepogingen binnen het genoemde tijdvenster? Daarna is credentialrotatie essentieel, omdat het verwijderen van een backdoor niet voorkomt dat eerder gestolen sleutels of wachtwoorden opnieuw worden misbruikt.

Bron en verdere informatie

Dit artikel is gebaseerd op berichtgeving van BleepingComputer en de daarin aangehaalde informatie van OpsShield.
Geef een reactie