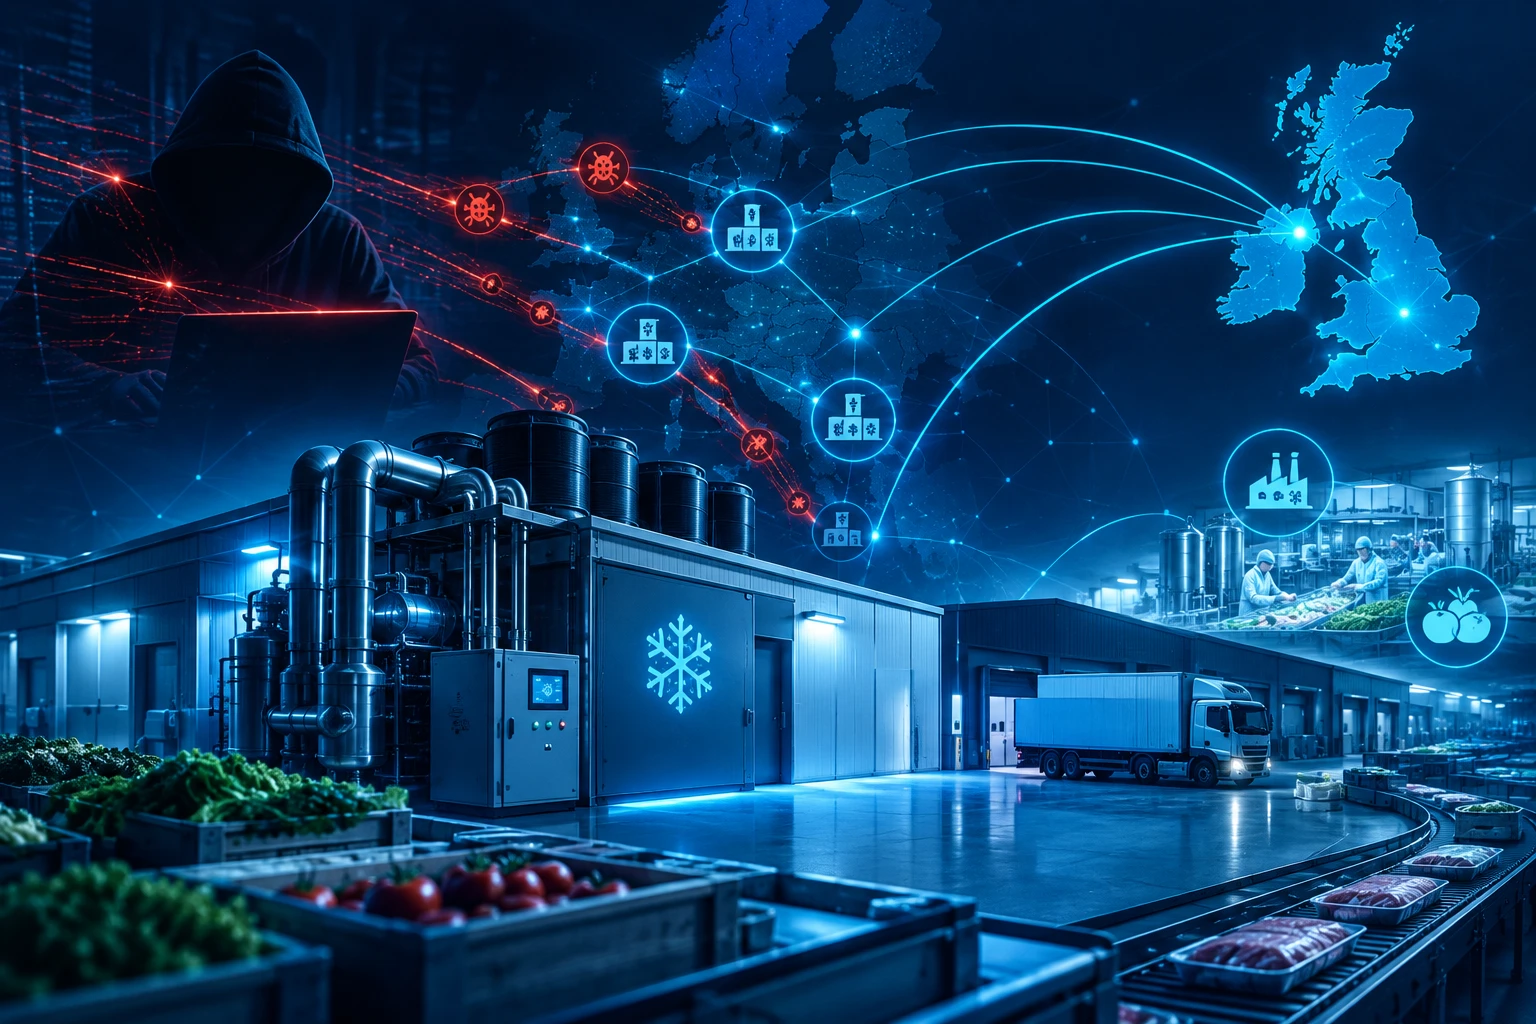
Een nieuwe golf cyberaanvallen op koel- en vriesinstallaties in Europa heeft ook Britse voedingsbedrijven geraakt. Volgens brancheorganisatie Association of Independent Meat Suppliers (AIMS) zijn drie Britse vleesleveranciers getroffen via kwetsbare Copeland XWEB-controlesystemen. De aanvallers zouden koelinstallaties op afstand in ontdooimodus hebben gezet, waardoor bij sommige Europese doelwitten voorraad kon bederven.
Bevestigd: kwetsbare koelcontrollers op internet misbruikt
De aanvallen vonden volgens de berichtgeving plaats in de vroege uren van maandag en vormen de tweede golf in korte tijd. Eerder was er al een eerste reeks incidenten in Frankrijk. De getroffen systemen zijn supervisory controllers voor koeling: apparaten waarmee temperaturen en instellingen van koel- en vriesinstallaties centraal kunnen worden gemonitord en aangepast.
AIMS meldde aan Recorded Future News dat drie aangesloten Britse bedrijven werden aangevallen via kwetsbare Copeland XWEB-controllers. Een woordvoerder van Copeland bevestigde dat bepaalde XWEB-monitoringoplossingen door de gemelde kwetsbaarheid worden geraakt. Het bedrijf zegt de situatie verder te beoordelen en klanten opnieuw te hebben gewezen op aanbevolen patch- en beveiligingsmaatregelen.
Volgens een beveiligingsnotitie die onder AIMS-leden is gedeeld, bevatten Copeland XWEB-firmwareversies 1.12.1 en ouder ernstige kwetsbaarheden voor authenticatiebypass. Daardoor zouden aanvallers controle kunnen krijgen zonder wachtwoord. Voor de getroffen temperatuurcontrollers was volgens de bron al sinds augustus een firmware-update beschikbaar.
Britse bedrijven voorkomen verlies van voorraad
AIMS-woordvoerder Tony Goodger stelde dat de drie leden in feite werden geraakt omdat zij dezelfde software gebruikten als andere doelwitten. Volgens hem is bij deze bedrijven geen vlees verloren gegaan. Wel noemt AIMS het incident een waarschuwing voor de hele voedselketen: ook bedrijven die zichzelf niet als primair cyberdoelwit zien, kunnen via operationele technologie worden geraakt.
Ook Langridge Organic, een Britse groente- en fruitleverancier, meldde aan vakblad The Grocer dat het bedrijf was aangevallen. Directeur Alex Pearce beschreef dat aanvallers veel parameters hadden aangepast nadat zij toegang tot de controllers hadden gekregen. Hij vermoedt dat hij een lopende aanval onderbrak toen hij een koelkast fysiek van internet loskoppelde nadat die op afstand in ontdooimodus werd gezet. Volgens het bedrijf is door fysieke ingrepen geen voorraad bedorven.
NCSC: nationale impact vooralsnog beperkt
Het Britse National Cyber Security Centre (NCSC) liet dinsdag weten op de hoogte te zijn van de aanvallen en getroffen organisaties te ondersteunen. Medewerkers van het NCSC werkten volgens de bron gedurende de nacht om bedrijven proactief te benaderen wanneer kwetsbare systemen zichtbaar aan internet hingen.
Operationeel directeur Paul Chichester zei bij de presentatie van het jaarverslag van het NCSC dat de impact tot dusver op nationaal niveau beperkt is. NCSC-topman Richard Horne plaatste daar wel een kanttekening bij: voor een individueel bedrijf dat wordt geraakt, kan de impact groot zijn voor de onderneming, werknemers en betrokken ketenpartners.
Er is geen dadergroep publiek geïdentificeerd. Britse autoriteiten hebben de incidenten niet toegeschreven aan een specifieke actor. Een woordvoerder van de Belgische cybersecurityautoriteit zei tegen Recorded Future News dat het mogelijk nooit duidelijk wordt wie achter de aanvallen zit.
Analyse: operationele technologie blijft een zwakke schakel
Deze incidenten laten zien hoe kwetsbaar alledaagse industriële en logistieke systemen kunnen zijn wanneer zij met internet zijn verbonden en niet tijdig worden bijgewerkt. Koelinstallaties zijn geen klassieke kantoor-IT, maar vallen onder operationele technologie. De gevolgen van misbruik zijn direct fysiek: temperatuurinstellingen veranderen, vriezers ontdooien en voedselvoorraad kan onbruikbaar worden.
De aanvallen lijken volgens het NCSC niet bijzonder geavanceerd. Chichester wees erop dat hierbij kwetsbaarheden worden gebruikt die al langere tijd bekend zijn. Dat beeld sluit aan bij onderzoek van industrieel cybersecuritybedrijf Claroty, dat in augustus bijna twee dozijn kwetsbaarheden in Copeland XWEB Pro-controllers openbaar maakte.
Voor organisaties in de voedselketen is vooral relevant dat cyberrisico niet ophoudt bij laptops, kassasystemen of administratiesoftware. Temperatuurcontrollers, sensoren en beheerpanelen kunnen onderdeel zijn van dezelfde bedrijfscontinuïteit. Als zulke systemen rechtstreeks vanaf internet bereikbaar zijn en bekende updates ontbreken, kan een relatief eenvoudige inbraak leiden tot operationele verstoring en financieel verlies.
Discussie over kritieke infrastructuur
AIMS pleit ervoor de Britse voedselketen steviger op te nemen in de nationale benadering van kritieke infrastructuur. Volgens de bron zijn individuele onderdelen van de voedselsector onder de bestaande Britse wetgeving momenteel niet als kritiek aangewezen. De sector valt ook niet onder de aankomende Cyber Security and Resilience Bill, die aanbieders van essentiële diensten verplicht passende beveiligingsmaatregelen te nemen en bij ernstige tekortkomingen boetes tot 17 miljoen pond of 4 procent van de wereldwijde omzet mogelijk maakt.
In de Europese Unie valt voedselproductie en -distributie wel onder NIS2. Tegelijk is er discussie over de brede reikwijdte van die wetgeving, omdat die volgens critici ook onverwachte groepen bedrijven kan raken. De aanvallen op koelinstallaties onderstrepen waarom die discussie meer is dan juridisch: digitale kwetsbaarheden kunnen in de voedselketen snel fysieke en economische gevolgen krijgen.
Bron en verdere informatie
Bron: Recorded Future News / The Record