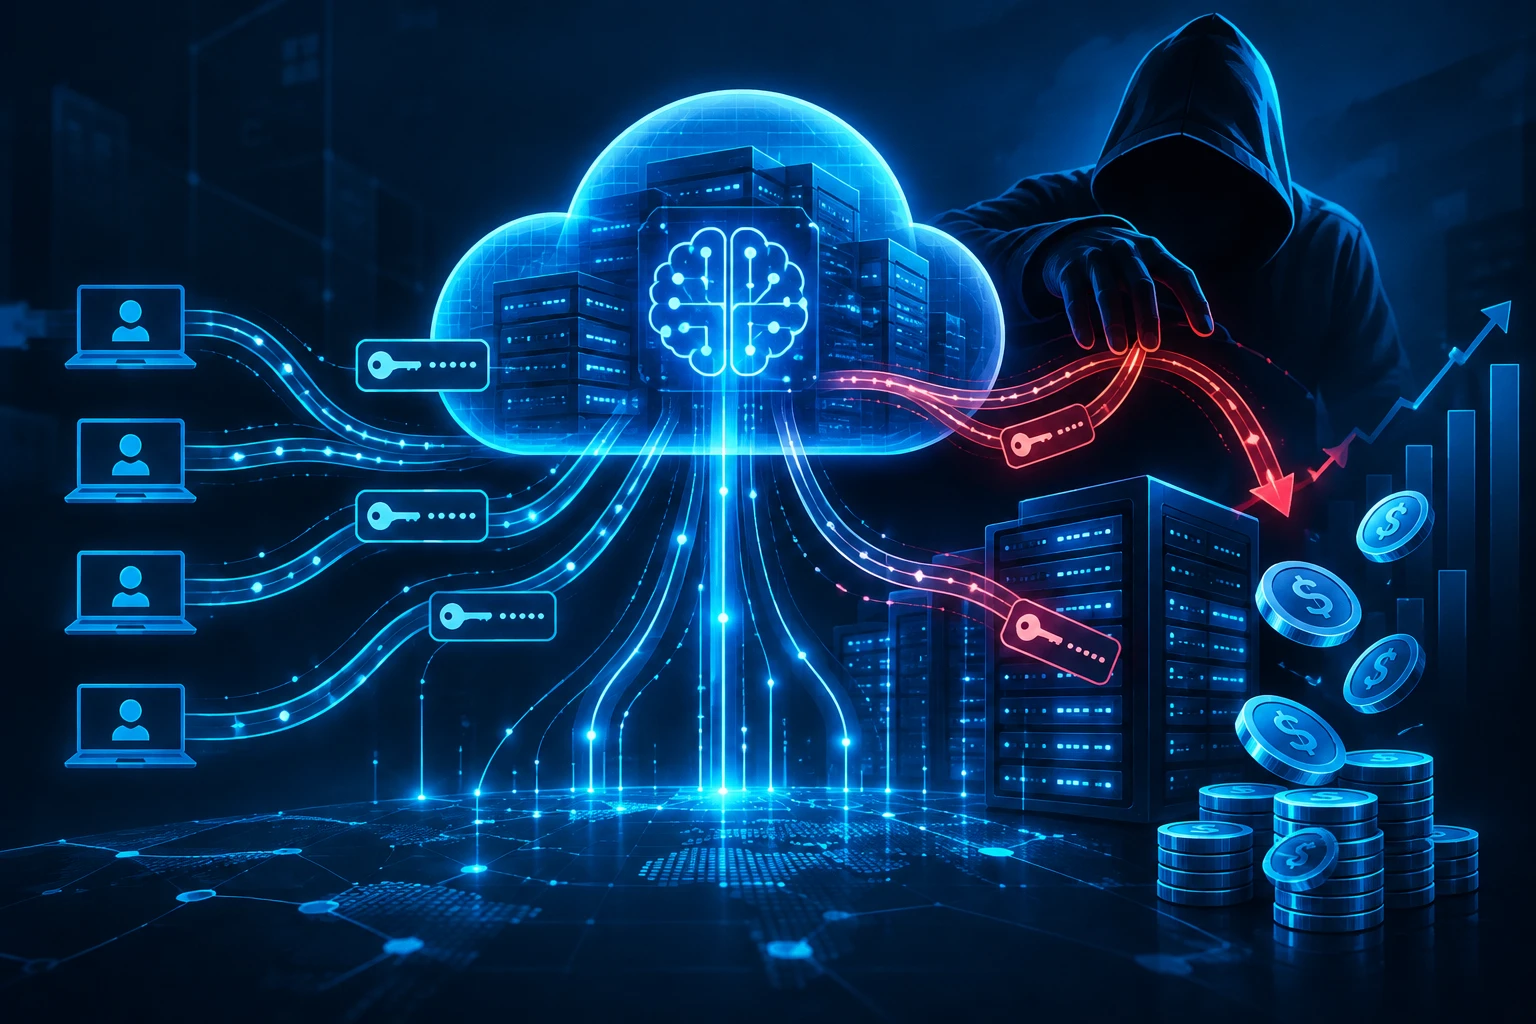
Misbruik van toegang tot grote taalmodellen groeit uit tot een kostbaar cloudprobleem. Onderzoekers van Google Threat Intelligence Group (GTIG) en Mandiant zien aanvallen waarbij gestolen API-sleutels en gecompromitteerde cloudomgevingen worden gebruikt om op grote schaal AI-verzoeken uit te voeren. Volgens de onderzoekers kunnen de frauduleuze kosten bij getroffen organisaties oplopen tot meer dan 100.000 dollar per dag, met cumulatieve schade tot 1 miljoen dollar.
Bevestigd: twee clusters achter monetisatie van LLM-toegang
De aanvallen worden aangeduid als LLMjacking: het kapen van toegang tot large language models en bijbehorende cloud-AI-diensten. BleepingComputer schrijft op basis van bevindingen van Google GTIG en Mandiant dat de onderzoekers twee operationele clusters onderscheiden die bedrijfsomgevingen compromitteren en de toegang vervolgens te gelde maken.
De eerste categorie aanvallers zoekt naar publiek blootgestelde LLM-eindpunten. De tweede categorie richt zich op het buitmaken van geldige API-sleutels vanaf onvoldoende beveiligde systemen. Na initiële toegang wordt die toegang volgens de onderzoekers doorverkocht aan zogeheten LLM-mixers. Dat zijn diensten die abonnees ongeautoriseerde toegang geven tot AI-modellen via gestolen of misbruikte infrastructuur.
Voor de cloudprovider lijken de verzoeken op legitiem gebruik van de klantomgeving. De rekening voor tokens en API-verkeer komt daardoor bij de slachtofferorganisatie terecht. Google zag dat het volume na doorverkoop plotseling kan stijgen, in sommige gevallen tot meer dan 1.000 requests per seconde.
LLM-mixers verkopen goedkope toegang via gestolen sleutels
Volgens Google gebruiken LLM-mixers proxy-infrastructuur om prompts van klanten door te sturen naar gekaapte LLM-diensten. De onderzoekers noemen onder meer Jet Night, dat abonnementen met onbeperkte toegang voor 60 dollar per maand aanbiedt, en de dienst newapi[.]pro.
In een door Google beschreven geval voerde een dreigingsactor in minder dan acht uur meer dan 500.000 LLM-API-aanroepen uit met gestolen API-sleutels van derden. Die activiteit werd gebruikt om de token-routingdienst jet-night.com te ondersteunen. Volgens Google leidde Jet Night tot bijna 1 miljoen dollar aan tokenkosten voor de getroffen organisatie.
Google noemt ook het cluster UNC6993. Dat cluster lijkt gatewaytools te gebruiken om gestolen sleutels te verzamelen en verzoeken te verdelen. De toegang wordt vermoedelijk via ondergrondse fora aangeboden. De gebruikte toegangspaden omvatten onder meer blootgestelde of gecompromitteerde cloudreferenties, serviceaccount-sleutels, GitHub-tokens, actieve sessietokens en LLM-API-sleutels.
Aanvallers zoeken verder dan alleen API-sleutels
Na toegang tot een omgeving zoeken aanvallers volgens de onderzoekers naar aanvullende referenties in logs, databases, secret managers en andere onderdelen van de cloudomgeving. Ook proberen zij soms achterdeurtjes te creëren, bijvoorbeeld door accounts aan te maken of SSH-sleutels te injecteren om toegang te behouden.
Google meldt daarnaast misbruik van CVE-2026-40217, een kwetsbaarheid in LiteLLM. Die fout maakt het mogelijk om willekeurige code op de server uit te voeren via het test-eindpunt voor custom-code guardrails. In sommige gevallen werd de cloudinfrastructuur van slachtoffers gebruikt om ongeautoriseerde proxy-eindpunten en agentic workloads te hosten. Een voorbeeld dat de onderzoekers noemen is het uitrollen van publieke reverse proxies en aangepaste Node.js-proxybundels om eindpunten voor meerdere frontier-LLM’s aan te bieden onder de persona D1337-KAIROS.
Analyse: AI-verbruik wordt een financieel aanvalsvlak
De bevindingen laten zien dat AI-infrastructuur niet alleen een datarisico vormt, maar ook een direct financieel aanvalsvlak. Waar cryptojacking vooral rekenkracht misbruikt voor cryptomining, richt LLMjacking zich op betaalde AI-consumptie: tokens, API-calls en toegang tot commerciële modellen. Dat maakt kostenbewaking, sleutelbeheer en zichtbaarheid in cloudgebruik belangrijker voor organisaties die LLM-diensten inzetten.
Voor bedrijven is vooral het tempo van misbruik relevant. Als een gestolen sleutel eenmaal in een mixer belandt, kan het gebruik in korte tijd sterk toenemen. Daardoor kan een incident al aanzienlijke kosten veroorzaken voordat een beveiligingsteam het afwijkende patroon opmerkt. Ook organisaties die zelf geen expliciete AI-strategie hebben, kunnen risico lopen wanneer API-sleutels, cloudrechten of experimentele LLM-koppelingen in ontwikkelomgevingen blijven rondzwerven.
Maatregelen die Google noemt
Google adviseert organisaties om Identity and Access Management prioriteit te geven en de software- en cloudketen beter te beveiligen. Gevoelige sleutels en secrets moeten centraal worden beheerd, zodat rotatie en intrekking beheersbaar blijven. Gebruikers en services zouden geen ruimere rechten moeten hebben dan noodzakelijk is voor hun rol of taak, inclusief toegang tot cloud-LLM-diensten.
Verder noemt Google phishingbestendige multifactorauthenticatie, brede monitoring over cloud- en AI-omgevingen, detectie van ongeautoriseerde AI-diensten of shadow AI, en het instellen van API-gebruiks- en budgetlimieten. Cloud-auditlogs en inference-logs moeten volgens de onderzoekers ingeschakeld en gecontroleerd worden op ongebruikelijke activatie van diensten, verdachte credentialchecks, afwijkend gebruik en pogingen om logging uit te schakelen.
Bron en verdere informatie
Bron: BleepingComputer