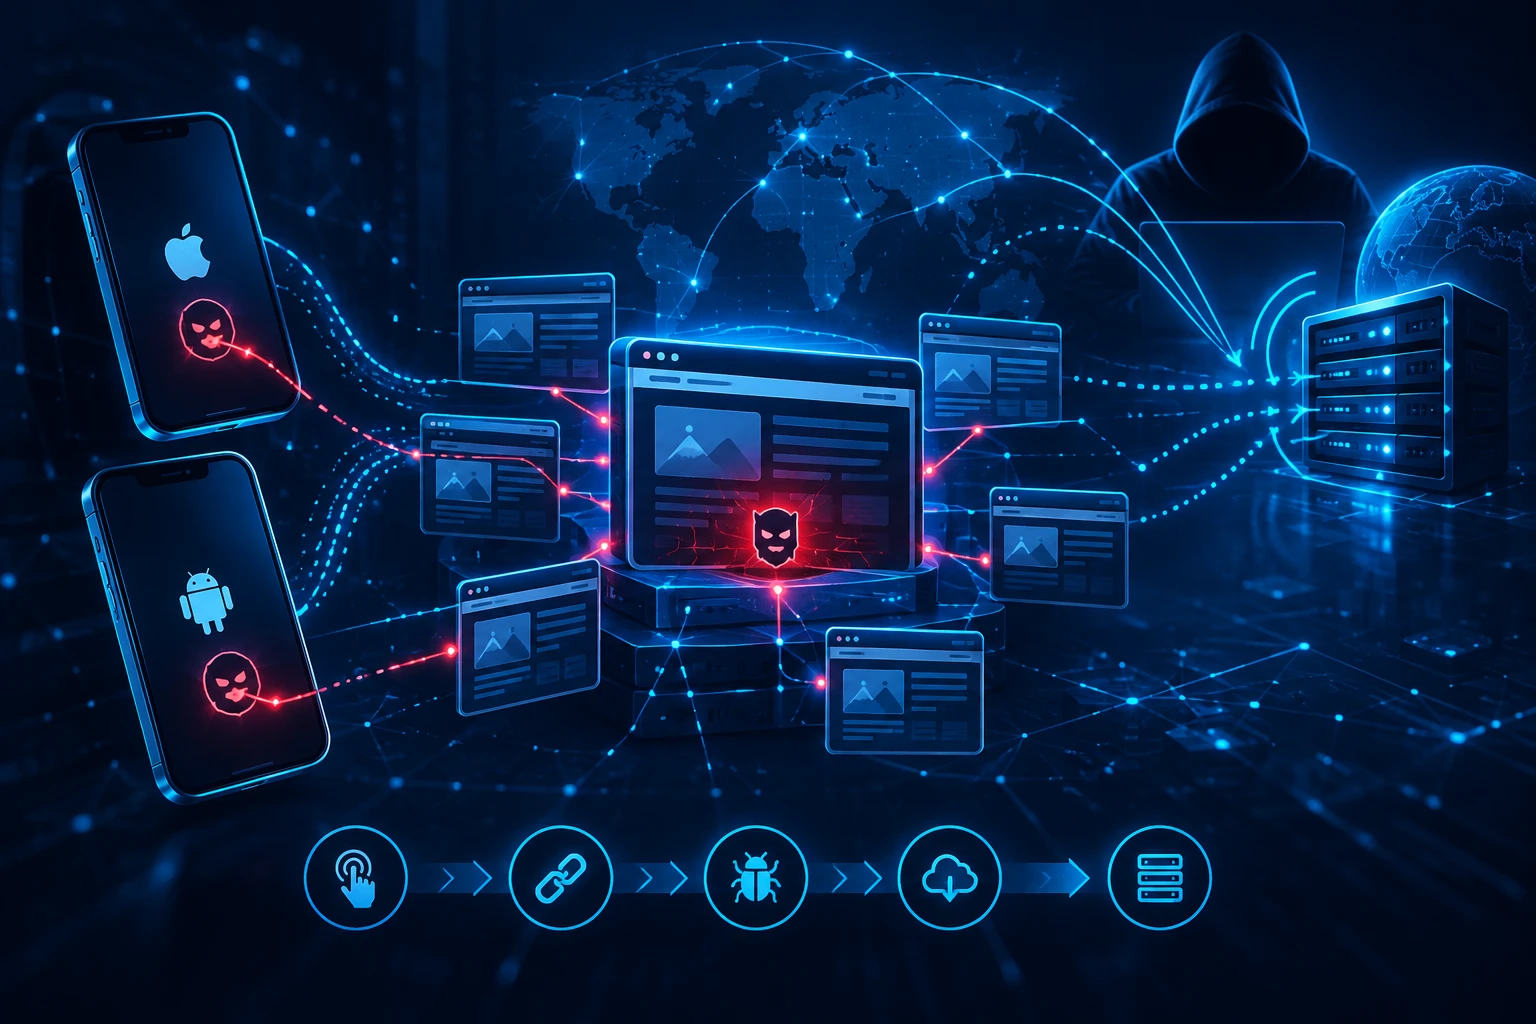
Een grootschalige watering-holecampagne heeft iOS- en Androidgebruikers aangevallen via gecompromitteerde websites en nagemaakte portals. Bezoekers werden zonder verdere interactie geprofileerd, waarna de aanvallers afhankelijk van apparaat en browserversie een passende exploitketen konden aanbieden. De operatie wordt door onderzoekers met middelhoge tot hoge zekerheid gekoppeld aan APT29, ook bekend als Midnight Blizzard.
De campagne is relevant omdat zij laat zien hoe aanvallers bekende kwetsbaarheden op mobiele apparaten kunnen combineren met betrouwbare of betrouwbaar ogende websites. Daardoor kan een bezoek aan een legitieme, maar gehackte site genoeg zijn om gegevensdiefstal in gang te zetten, zeker wanneer apparaten niet volledig zijn bijgewerkt.
Gehackte sites en nagemaakte portals als lokmiddel
Volgens de onderzoekers maakten de aanvallers gebruik van meerdere prominente websites in de Verenigde Staten, Oekraïne, Tsjechië en Bulgarije. Die sites leverden een eerste payload af waarmee bezoekers en hun apparaten in kaart werden gebracht. Het ging onder meer om legitieme websites van een Oekraïense gasproducent, een Amerikaanse brancheorganisatie voor de chemische industrie en een Bulgaarse site met een militaire relatie.
Daarnaast werden lookalike-domeinen ingezet die officiële portals nabootsten, waaronder de America250-site en de website van Raffles London at The OWO. In die gevallen werd content van de echte sites doorgestuurd binnen een adversary-in-the-middle-model. Voor bezoekers kan zo’n pagina daardoor geloofwaardig ogen, terwijl de aanvaller ondertussen verkeer en technische kenmerken kan controleren.
Een opvallend onderdeel van de operatie was de compromittering van de Oekraïense webanalysedienst Plerdy. De aanvaller paste de SEO-tracker van die dienst aan. Die tracker werd tussen 27 augustus en 3 september geladen door duizenden websites, vooral in Oekraïne. Daarmee kon de initiële aanvalscode op grote schaal worden verspreid zonder dat elke afzonderlijke website direct hoefde te worden gehackt.
Profilering bepaalt welke exploitketen wordt gebruikt
De eerste fase bestond in alle onderzochte gevallen uit JavaScript dat bezoekers profileerde. Die code bepaalde onder meer het type apparaat en de browserversie. Vervolgens kon de command-and-controlserver de exploitketen aanbieden die bij het platform paste. De aanval vereiste daarbij geen klik of andere handeling van de gebruiker nadat de pagina was bezocht.
De campagne maakte gebruik van zogenoemde n-daykwetsbaarheden: bekende kwetsbaarheden die in de aangevallen softwareversies konden worden benut. Apple en Google hebben de in deze campagne misbruikte fouten volgens de onderzoekers inmiddels gepatcht, ook voor oudere iOS-versies.
Doelwitten op iOS
Voor iOS 16.7 werden CVE-2025-43529 en CVE-2024-27834 genoemd. De bijbehorende payload richtte zich op cookies die in Safari waren opgeslagen. Voor iOS 18.5 werd een uitgebreidere keten beschreven met CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 en CVE-2025-43520. Die payload was gericht op WhatsApp- en Telegramdatabases, Keychain-inloggegevens, locatiegegevens en foto’s.
CVE-2025-43529 wordt in verband gebracht met de exploitkit “DarkSword”. Die kit werd voor het eerst in maart beschreven en zou sinds ten minste november 2025 door meerdere dreigingsgroepen zijn gebruikt.
Doelwitten op Android
Op Android richtte de campagne zich op Chrome voor Android-versies 139 tot en met 145, met uitzondering van versie 143. Daarbij werden CVE-2026-3910 en CVE-2025-27038 gebruikt. De aanvallers zetten AndroSnitch in om onder meer Chrome-cookies, logingegevens, browsergeschiedenis en opgeslagen wifi-inloggegevens te verzamelen.
De onderzoekers vonden daarnaast vier andere kwetsbaarheden in niet-bereikbare code of alternatieve exploitpaden. Die kwetsbaarheden zijn in de geanalyseerde exploitketens niet gebruikt.
Toeschrijving aan APT29 en betekenis voor verdediging
De koppeling aan APT29 is niet als absolute zekerheid gepresenteerd, maar met middelhoge tot hoge betrouwbaarheid. De onderzoekers wijzen op overeenkomsten met eerdere watering-holeoperaties van dezelfde groep, overlap in infrastructuur en een gecompromitteerde site die door een partner in verband werd gebracht met een APT29-campagne uit 2025.
APT29, ook bekend als Midnight Blizzard, wordt in de broninformatie omschreven als een Russische dreigingsgroep. De groep werd recent ook in verband gebracht met aanvallen via hotel-wifi. In deze campagne past vooral de combinatie van strategisch gekozen websites, platformgerichte exploitketens en datadiefstal bij een operatie die op inlichtingenvergaring lijkt te zijn gericht.
Een belangrijk technisch detail is dat de gebruikte payloads volgens de onderzoekers geen persistentie installeerden. Een herstart van het apparaat kon de kwaadaardige activiteit daardoor stoppen, totdat de gebruiker opnieuw een gecompromitteerde site bezocht. Dat beperkt de duur van de infectie, maar neemt het risico op diefstal van gevoelige gegevens tijdens de actieve sessie niet weg.
Updates blijven cruciaal
Voor organisaties en particulieren onderstreept de campagne het belang van tijdig patchen van mobiele besturingssystemen en browsers. Omdat de aanval via gewone websites liep en geen klik vereiste, is gebruikersbewustzijn alleen onvoldoende als verdedigingsmaatregel. De belangrijkste bevestigde maatregel uit de broninformatie is het installeren van de nieuwste beschikbare beveiligingsupdates voor iOS- en Androidapparaten.
Bron: bleepingcomputer.com