Gebruikers van de Chinese keyboard-app Sogou zijn opnieuw doelwit geworden van malwareaanvallen. Antivirusbedrijf ESET zag op 1 juli dat gebruikers in onder meer Hongkong, Thailand, Japan, Vietnam, Sri Lanka en Oman tijdens het gebruik van de software werden geïnfecteerd. Volgens de onderzoekers maakten aanvallers misbruik van DNS-hijacking in combinatie met onbeveiligde HTTP-communicatie binnen de applicatie.
Bevestigd: Sogou-requests werden gekaapt en aangepast
Sogou is een zogenoemde input method editor voor Windows waarmee gebruikers Chinese karakters kunnen invoeren. De software geldt als een van de populairste programma’s in die categorie en zou wereldwijd honderden miljoenen gebruikers hebben. Juist die schaal maakt misbruik van update- of communicatiekanalen aantrekkelijk: één zwakke schakel kan veel eindpunten raken.
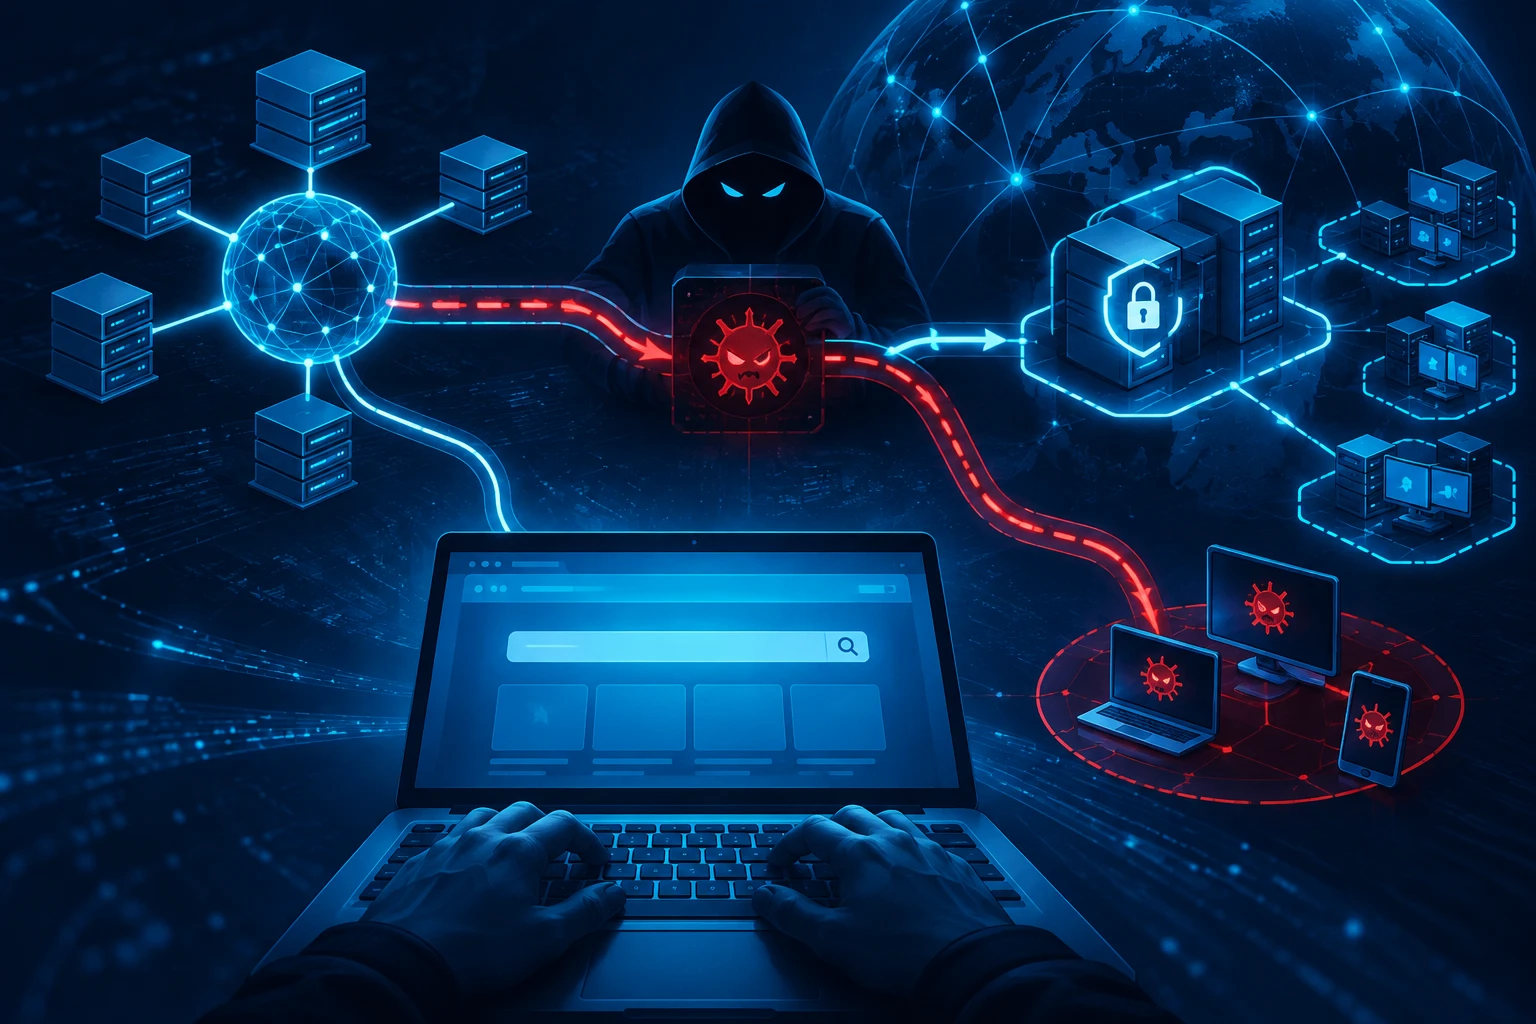
Uit het onderzoek van ESET blijkt dat de aanval draaide om het kapen van verzoeken die Sogou via HTTP verstuurde. Omdat HTTP geen versleutelde en geauthenticeerde verbinding biedt zoals HTTPS, konden aanvallers de communicatie manipuleren. De software kreeg daardoor de opdracht om malware te downloaden en op systemen van gebruikers uit te voeren.
De geïnstalleerde malware verzamelt informatie en kan aanvullende malware installeren. Welke gegevens precies zijn buitgemaakt en hoeveel gebruikers daadwerkelijk zijn getroffen, blijkt niet uit de beschikbare informatie.
Hoe de DNS-hijacking plaatsvond is onbekend
ESET spreekt van DNS-hijacking, maar heeft niet vastgesteld via welke route de aanvallers de naamomzetting konden manipuleren. Bij DNS-hijacking wordt verkeer naar een legitieme dienst omgeleid doordat het onderliggende systeem voor domeinnaamvertaling wordt beïnvloed. Daardoor kan een applicatie bij een server uitkomen die door aanvallers wordt gecontroleerd, terwijl de gebruiker of software denkt met de bedoelde bestemming te communiceren.
De onderzoekers noemen verschillende mogelijke scenario’s, waaronder gecompromitteerde routers of onderschepping op het niveau van een internetprovider. Dat zijn verklaringsrichtingen, geen bevestigde oorzaak. Daarmee blijft een belangrijk deel van de aanvalsketen onduidelijk.
Tencent bracht na melding een aangepaste versie uit
ESET waarschuwde Tencent, de ontwikkelaar van Sogou, op 11 september dat aanvallers misbruik maakten van de HTTP-communicatie van de software. Op 30 oktober verscheen versie 16.10 van Sogou. In die versie zijn de HTTP-requests omgezet naar HTTPS-requests en wordt certificaat-pinning gebruikt.
Die technische aanpassing is relevant omdat HTTPS de verbinding versleutelt en helpt vaststellen dat de software met de juiste server communiceert. Certificaat-pinning verkleint daarnaast de kans dat een aanvaller met een ander, ogenschijnlijk geldig certificaat tussen de applicatie en de server kan gaan zitten. Daarmee wordt de aanvalsvector die ESET beschrijft aanzienlijk moeilijker te misbruiken.
Niet het eerste incident rond Sogou
De nieuwe bevindingen staan niet op zichzelf. In september werd bekend dat aanvallers een kwetsbaarheid in Sogou misbruikten om gebruikers met een backdoor te infecteren. Twee jaar geleden meldde ESET al dat Sogou-gebruikers via een man-in-the-middle-aanval met malware werden besmet.
Dat patroon onderstreept dat veelgebruikte invoersoftware een aantrekkelijk doelwit is. Een keyboard-app draait dicht op de gebruiker, wordt vaak breed ingezet en heeft doorgaans netwerkfunctionaliteit voor updates of aanvullende diensten. Als die communicatie onvoldoende is beschermd, kan dat leiden tot besmettingen zonder dat de gebruiker bewust een verdacht bestand opent.
Analyse: kwetsbare softwareketens raken ook organisaties
Voor organisaties is dit incident vooral een waarschuwing over vertrouwen in standaardsoftware op endpoints. Sogou is bedoeld als hulpmiddel voor tekstinvoer, maar de aanval laat zien dat ook ogenschijnlijk alledaagse applicaties onderdeel kunnen worden van een malwareketen. Dat is relevant voor bedrijven met internationale vestigingen, medewerkers die Chinese invoersoftware nodig hebben of systemen waarop dergelijke tools buiten centraal beheer zijn geïnstalleerd.
Voor particuliere gebruikers is de impact vergelijkbaar: wie een kwetsbare versie gebruikte terwijl de DNS-communicatie werd gemanipuleerd, kon malware aangeboden krijgen via een route die niet direct zichtbaar is. Het incident maakt bovendien duidelijk waarom applicaties die nog via HTTP communiceren een blijvend risico vormen, zeker wanneer zij instructies of downloads via dat kanaal accepteren.
Op basis van de gemelde oplossing is versie 16.10 de release waarin Tencent de beschreven zwakte heeft aangepakt. Over verdere forensische details, de identiteit van de aanvallers of het totale aantal slachtoffers is geen bevestigde informatie beschikbaar.
Bron: security.nl