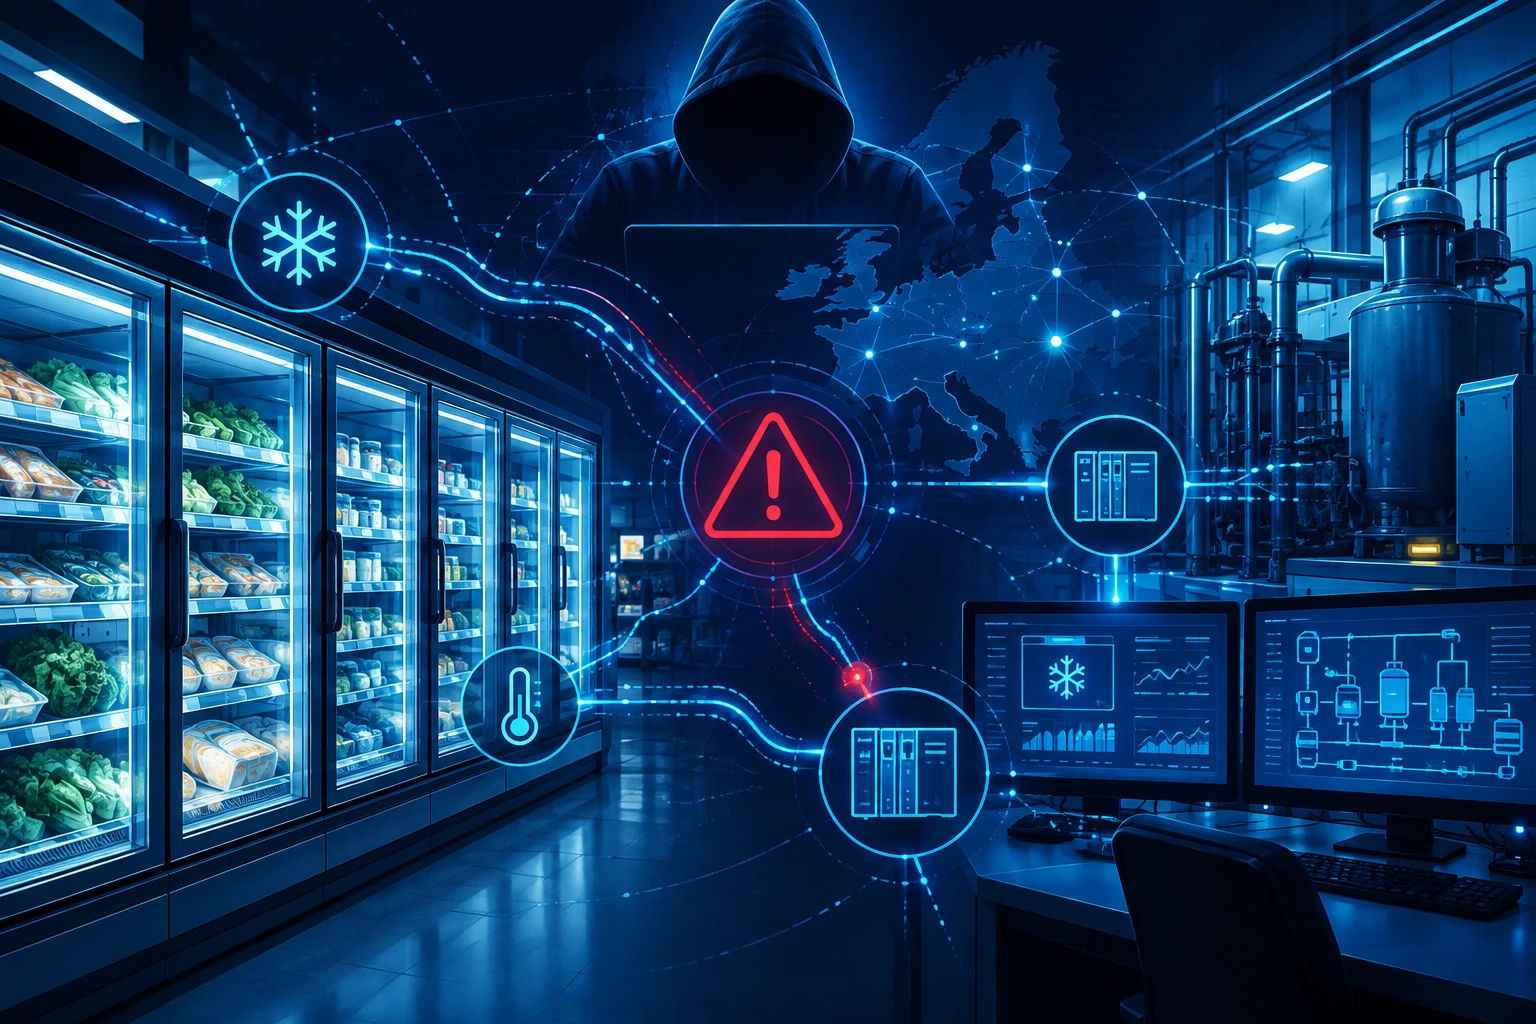
De FBI waarschuwt supermarkten en andere bedrijven met professionele koelsystemen om hun installaties direct beter te beveiligen. De oproep volgt op recente aanvallen op koelsystemen van Europese supermarkten, waarbij de temperatuur van installaties werd aangepast en winkels voedsel moesten weggooien.
De waarschuwing is niet alleen afkomstig van de FBI. Ook het Amerikaanse cyberagentschap CISA, het Amerikaanse ministerie van Volksgezondheid, het ministerie van Landbouw en het ministerie van Transport zijn bij de oproep betrokken. De diensten adviseren organisaties onder meer om koelsystemen niet rechtstreeks vanaf internet bereikbaar te laten zijn, standaardwachtwoorden te vervangen door sterke wachtwoorden en beveiligingsupdates tijdig te installeren.
Bevestigd: kwetsbare koelsystemen waren via internet bereikbaar
Volgens de Amerikaanse waarschuwing werden bij de recente incidenten koelsystemen getroffen die voor iedereen op internet toegankelijk waren. Daarnaast ontbraken belangrijke beveiligingsupdates en werd gebruikgemaakt van standaardwachtwoorden. Die combinatie maakte het voor aanvallers mogelijk om de instellingen van de koelinstallaties te manipuleren.
Het directe gevolg was dat temperaturen werden aangepast. Voor supermarkten kan dat snel leiden tot economische schade: producten die te warm zijn bewaard, kunnen niet zomaar opnieuw worden verkocht. In de genoemde incidenten moesten supermarkten daarom voedsel weggooien.
De betrokken Amerikaanse diensten wijzen ook op bredere risico’s. Manipulatie van koelinstallaties kan gevolgen hebben voor de levensduur van het systeem. Daarnaast noemen zij de mogelijkheid van brand en het risico dat mensen ziek worden wanneer zij bedorven voedsel eten.
Aanbevolen maatregelen voor bedrijven
De waarschuwing richt zich op supermarkten, maar geldt breder voor bedrijven die afhankelijk zijn van koelinstallaties. Denk aan organisaties waar temperatuurbeheersing essentieel is voor voedselveiligheid, opslag of logistieke processen.
De Amerikaanse instanties noemen meerdere maatregelen die organisaties direct zouden moeten nemen. De belangrijkste is het voorkomen dat controlesystemen van koelinstallaties rechtstreeks vanaf internet toegankelijk zijn. Ook adviseren zij om een apart virtual local area network, of VLAN, in te richten voor systemen binnen operational technology, vaak afgekort tot OT.
Verder moeten organisaties controleren of systemen nog standaardwachtwoorden gebruiken. Waar dat het geval is, moeten die worden vervangen door sterke wachtwoorden. Daarnaast wordt het installeren van patches genoemd, evenals het monitoren van systemen op verdachte activiteit.
Waarom dit incident verder gaat dan supermarkten
Koelsystemen vallen onder een categorie technologie die vaak niet als klassieke kantoor-IT wordt gezien. Het gaat om operationele systemen die fysieke processen aansturen. Juist daardoor kunnen digitale aanvallen directe gevolgen hebben buiten het netwerk zelf: voedsel kan onbruikbaar worden, installaties kunnen beschadigd raken en consumenten kunnen gezondheidsrisico’s lopen.
Voor organisaties is dat een belangrijk verschil met veel traditionele datalekken of malware-incidenten. Een gehackt koelsysteem raakt niet alleen vertrouwelijkheid of beschikbaarheid van informatie, maar ook bedrijfscontinuïteit en veiligheid in de fysieke wereld. Dat maakt basale maatregelen zoals netwerksegmentatie, patchbeheer en toegangscontrole extra relevant.
Analyse: OT-beveiliging blijft een kwetsbaar punt
De waarschuwing onderstreept een bekend probleem bij operationele technologie: systemen worden soms online gezet voor beheer op afstand, monitoring of onderhoud, terwijl de beveiliging onvoldoende meegroeit. Wanneer apparatuur vanaf internet bereikbaar is en tegelijk standaardwachtwoorden of achterstallige updates bevat, ontstaat een laagdrempelig aanvalsoppervlak.
Voor securityteams betekent dit dat inventarisatie van internetbereikbare apparatuur niet beperkt kan blijven tot servers, werkplekken en cloudomgevingen. Ook gebouwbeheersystemen, koelinstallaties en andere technische voorzieningen verdienen aandacht. Zeker wanneer zulke systemen onderdeel zijn van voedselketens of andere kritieke processen, kunnen relatief eenvoudige fouten grote gevolgen hebben.
Uit de beschikbare informatie blijkt niet wie achter de recente aanvallen op Europese supermarkten zit en hoeveel bedrijven precies zijn getroffen. Wel is duidelijk dat de Amerikaanse overheid de incidenten ernstig genoeg acht om meerdere sectoren tegelijk te waarschuwen. Voor organisaties met vergelijkbare installaties is dat een signaal om niet te wachten op een incident, maar nu te controleren welke systemen direct vanaf internet bereikbaar zijn.
Bron: security.nl