WordPress-sites worden op grote schaal aangevallen via een kwetsbaarheid die tijdens het installeren van bepaalde Core-updates kan worden misbruikt. Het beveiligingslek, geregistreerd als CVE-2026-119977, kan ertoe leiden dat een aanvaller zichzelf beheerder maakt van een kwetsbare website. Cybersecuritybedrijf Wordfence zegt in enkele dagen tijd meer dan 240.000 aanvalspogingen te hebben gezien. Ook het Nationaal Cyber Security Centrum waarschuwt dat misbruik van het lek is bevestigd.
Bevestigd: misbruik kort na verschijnen patch
Voor CVE-2026-119977 is sinds 28 oktober een update beschikbaar. Volgens Wordfence werden op 29 oktober, kort na het beschikbaar komen van de patch, al de eerste aanvallen waargenomen. In een latere update meldt het bedrijf dat het aantal pogingen sindsdien verder is opgelopen.
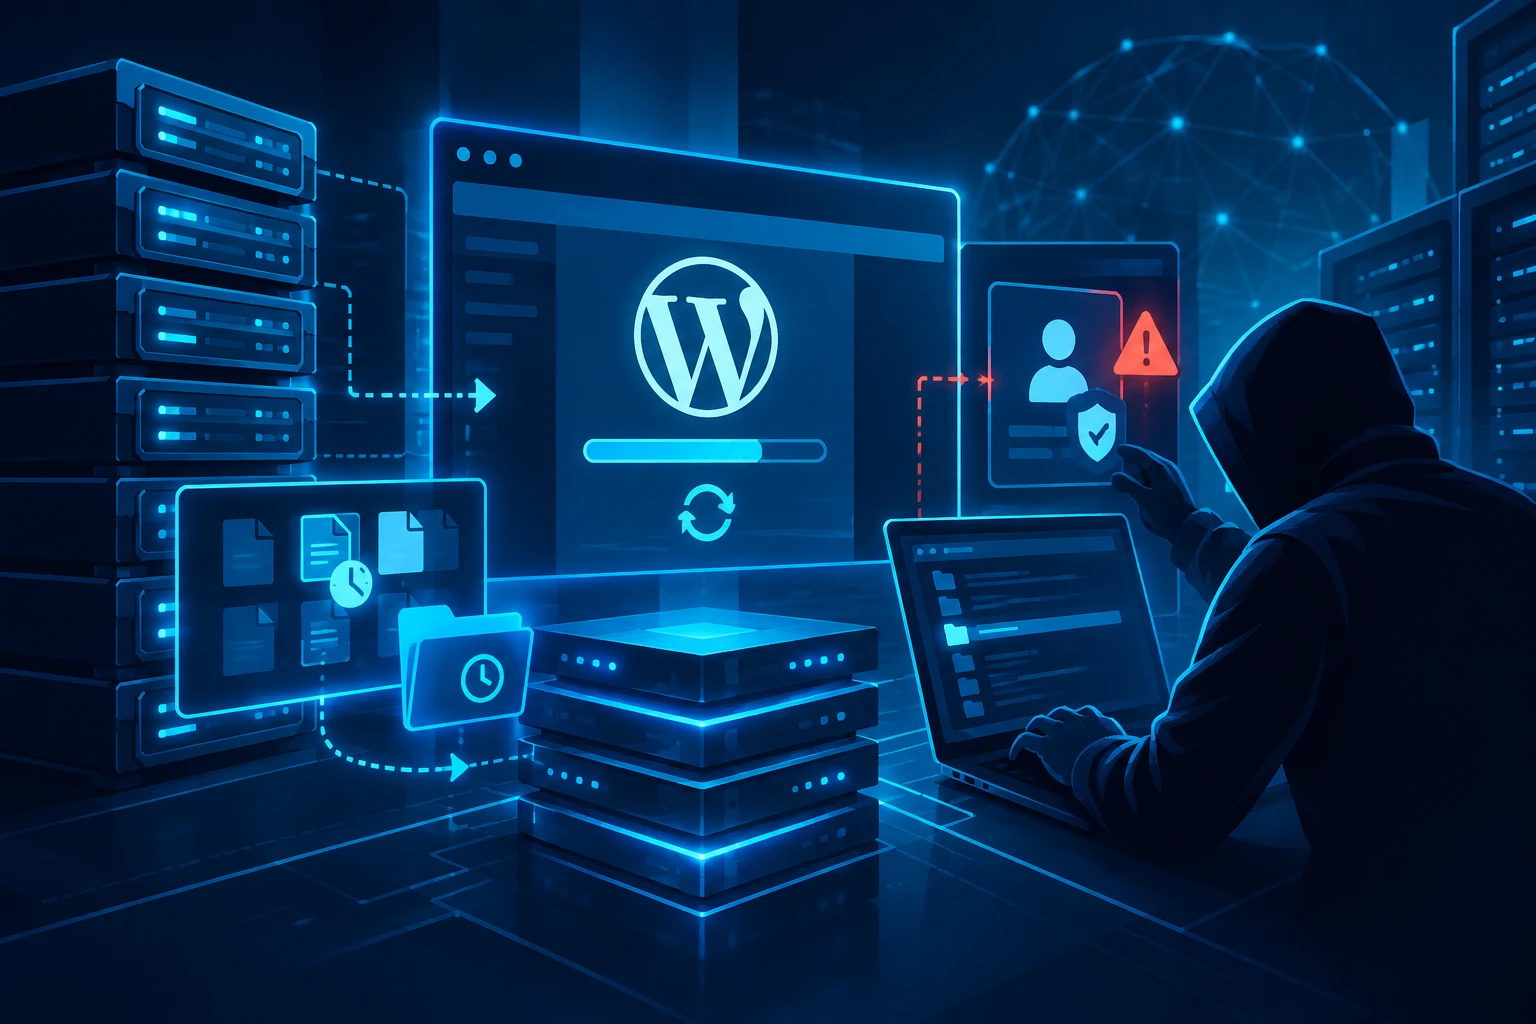
Het probleem doet zich voor bij WordPress-sites die een Core-update uitvoeren waarbij een volledige WordPress-package wordt gebruikt, een zogeheten full-package update. Tijdens zo’n update worden nieuwe bestanden uitgepakt naar een voorspelbare directory. Die locatie is vanaf internet bereikbaar. Onder de uitgepakte bestanden bevindt zich ook de WordPress-installer.
Een aanvaller kan volgens de beschrijving van het lek die installer benaderen, de installatie afronden en vervolgens een beheerdersaccount aanmaken. Met die rechten kan de aanvaller PHP-code naar de webserver uploaden en andere schadelijke handelingen uitvoeren. Daarmee gaat het niet om een beperkt probleem in de beheeromgeving, maar om een kwetsbaarheid die uiteindelijk volledige controle over de website kan opleveren.
Klein tijdsvenster, toch veel aanvalspogingen
Opvallend is dat het tijdsvenster voor succesvol misbruik klein is. De kwetsbare situatie ontstaat tijdens het updateproces, wanneer de betreffende bestanden tijdelijk beschikbaar zijn. Toch lijkt dit aanvallers niet af te schrikken. Het hoge aantal gemelde aanvalspogingen wijst erop dat er geautomatiseerd wordt gezocht naar websites die precies op dat moment kwetsbaar zijn.
Dat maakt het lek relevant voor een breed spectrum aan organisaties. WordPress wordt gebruikt voor bedrijfswebsites, webwinkels, verenigingssites, nieuwsplatforms en persoonlijke blogs. Een succesvolle aanval kan niet alleen leiden tot het aanpassen of verwijderen van content, maar ook tot het plaatsen van malafide code op de server. Daarmee kan een gecompromitteerde website onderdeel worden van verdere aanvallen of worden ingezet voor schadelijke activiteiten richting bezoekers.
Update naar WordPress 7.1.4
Beheerders worden geacht hun WordPress-installatie bij te werken naar WordPress 7.1.4 om beschermd te zijn tegen deze kwetsbaarheid. Omdat het lek al actief wordt misbruikt, is uitstel risicovol voor sites die nog niet zijn bijgewerkt.
Wordfence noemt daarnaast een aanvullende maatregel: het blokkeren van toegang tot PHP-bestanden in de directory /wp-content/upgrade/ op webserverniveau. Dat moet extra bescherming bieden tegen het aanroepen van bestanden die tijdens het updateproces tijdelijk beschikbaar komen. Deze maatregel is geen vervanging voor de update, maar kan volgens de beschikbare informatie als extra verdedigingslaag dienen.
Waarschuwing van het NCSC
Het Nationaal Cyber Security Centrum heeft afzonderlijk voor de kwetsbaarheid gewaarschuwd. Het centrum stelt dat een aanvaller bij niet-verholpen systemen de controle over de website kan overnemen. Als mogelijke gevolgen noemt het NCSC het stelen van gegevens, het aanpassen of verwijderen van informatie en het gebruiken van de website voor schadelijke activiteiten. Volgens de waarschuwing is bevestigd dat aanvallers de kwetsbaarheid al misbruiken.
Analyse: updateprocessen als aanvalsmoment
Deze kwetsbaarheid onderstreept dat niet alleen de uiteindelijke softwareversie telt, maar ook het proces waarmee updates worden geïnstalleerd. Een update is normaal bedoeld om risico’s te verkleinen, maar tijdelijke bestanden, voorspelbare paden en publiek benaderbare installatiescripts kunnen tijdens zo’n proces juist een kort maar aantrekkelijk aanvalsmoment creëren.
Voor organisaties is vooral de combinatie van timing en automatisering relevant. Een aanvaller hoeft niet handmatig te wachten tot één specifieke website wordt bijgewerkt; grootschalige scans en herhaalde pogingen kunnen volstaan om kwetsbare momenten te vinden. Dat verklaart waarom een technisch smal venster toch kan leiden tot honderdduizenden aanvalspogingen.
Voor beheerders betekent dit dat patchmanagement meer omvat dan alleen het installeren van de nieuwste versie. Het is ook belangrijk om tijdelijke updatebestanden, webservertoegang tot gevoelige paden en onverwachte beheerdersaccounts te controleren. Uit de bevestigde informatie blijkt in elk geval dat CVE-2026-119977 geen theoretisch risico meer is, maar een actief misbruikt lek waarvoor een beschikbare update bestaat.
Bron: security.nl