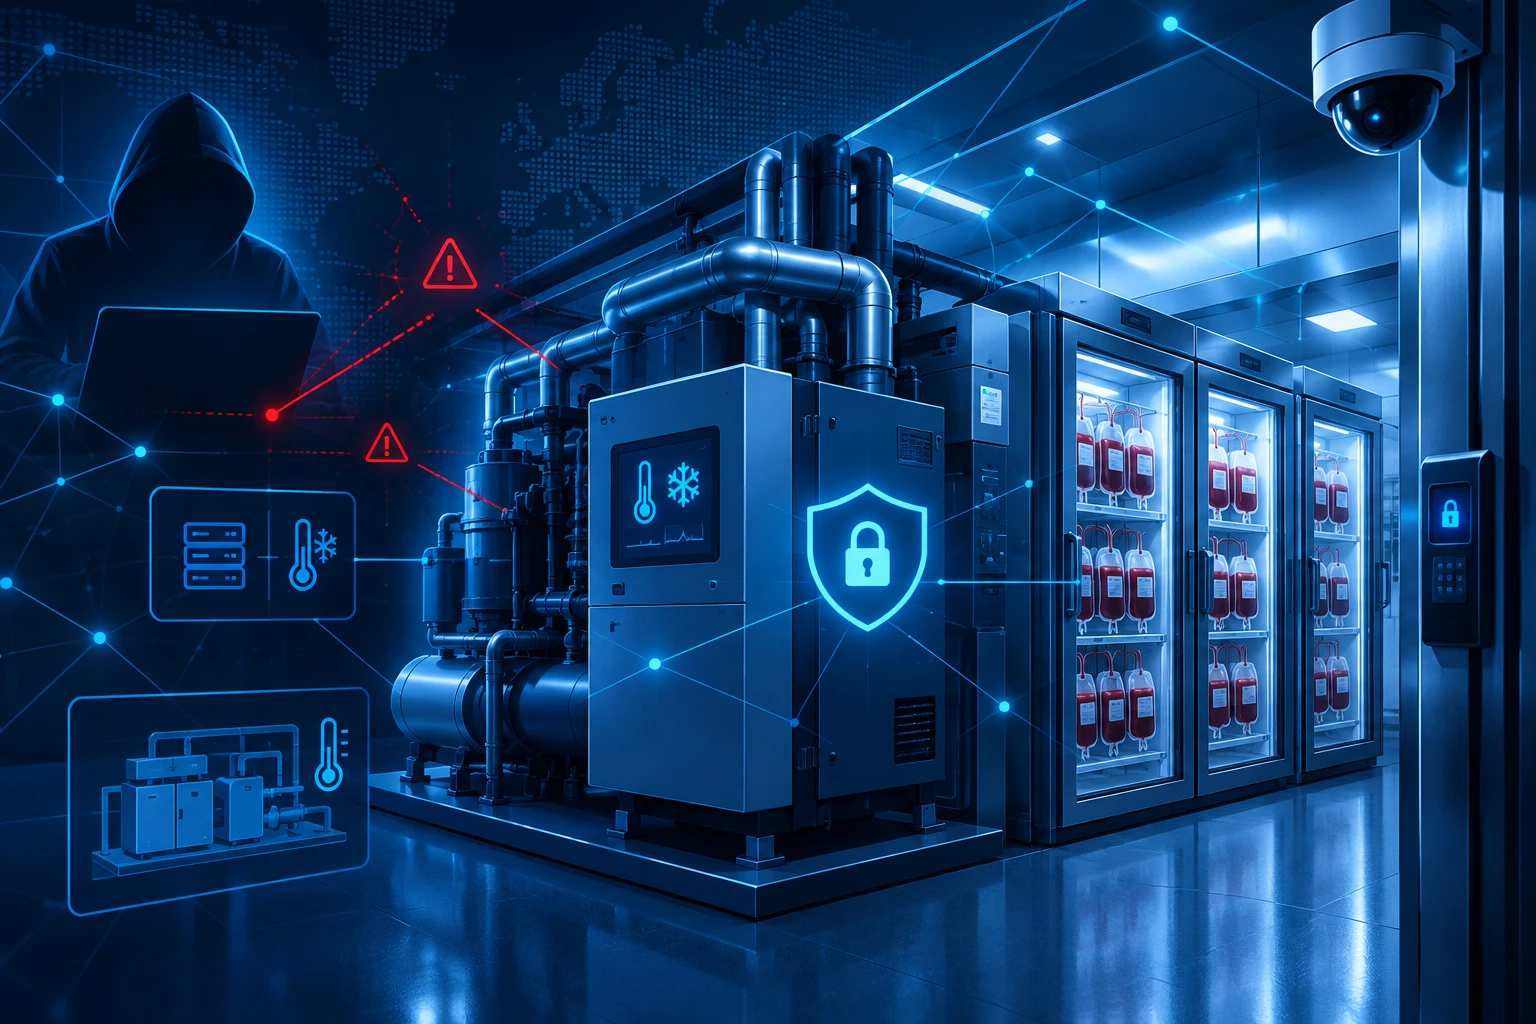
In de Tweede Kamer zijn vragen gesteld over de cyberaanval op koelsystemen van de Franse bloedbank. Aanleiding is de melding dat aanvallers hebben geprobeerd de temperatuur van drie koelinstallaties te verhogen. Volgens de Franse bloedbank werd de poging tijdig ontdekt. CDA-Kamerleden Zwinkels en Poortman willen van minister Hermans van Volksgezondheid weten hoe Nederlandse wetgeving en Europese regels omgaan met dit soort digitaal aangestuurde apparatuur in de zorg.
Bevestigd: poging tot beïnvloeding van drie koelinstallaties
De Franse bloedbank maakte dinsdag bekend dat onbekende aanvallers hadden geprobeerd om drie koelinstallaties te manipuleren door de temperatuur te verhogen. Uit de beschikbare informatie blijkt niet wie achter de aanval zit, welke techniek is gebruikt of of er schade is ontstaan. Wel is duidelijk dat het incident de aandacht heeft getrokken van Nederlandse politici, omdat koelapparatuur bij bloedbanken direct raakt aan de beschikbaarheid en kwaliteit van medische voorzieningen.
Koelsystemen in zorgomgevingen zijn geen gewone kantoor-IT. Ze ondersteunen processen waarbij temperatuurbeheersing essentieel is. Wanneer dergelijke installaties digitaal worden aangestuurd of op afstand bereikbaar zijn, ontstaat een raakvlak tussen cybersecurity en fysieke veiligheid. Een cyberincident kan dan niet alleen leiden tot dataverlies of verstoring van bedrijfsprocessen, maar ook tot risico’s voor medische opslag, logistiek en continuïteit van zorg.
Kamer wil duidelijkheid over Cyberbeveiligingswet
Zwinkels en Poortman vragen minister Hermans in hoeverre de Cyberbeveiligingswet bloedbanken en andere kritieke zorginstellingen verplicht om cybersecurityrisico’s proactief te beheersen. Daarbij noemen zij specifiek digitaal aangestuurde apparatuur en de rol van externe leveranciers. De vraag raakt aan een terugkerend probleem in sectoren met operationele technologie: de beveiliging van installaties is vaak afhankelijk van een keten van fabrikanten, installateurs, beheerders en gebruikers.
De Kamerleden willen ook weten of er gecoördineerd wordt gewerkt aan noodplannen en fysieke terugvalopties voor situaties waarin kritieke apparatuur of infrastructuur uitvalt of door een cyberaanval wordt gemanipuleerd. Daarmee verschuift de discussie van alleen preventie naar weerbaarheid: organisaties moeten niet alleen proberen aanvallen te voorkomen, maar ook voorbereid zijn op scenario’s waarin systemen niet meer betrouwbaar functioneren.
Vragen over Cyber Resilience Act en fabrikanten
Een tweede lijn in de Kamervragen gaat over de Cyber Resilience Act, de Europese regelgeving voor digitale producten. Zwinkels en Poortman vragen of digitaal aangestuurde koelapparatuur, zoals installaties bij bloedbanken, onder deze regels valt. Als dat zo is, willen zij weten welke cybersecurityvereisten en eventuele risicoclassificaties van toepassing zijn.
Daarnaast moet de minister uitleggen welke verantwoordelijkheden fabrikanten van dergelijke apparatuur hebben voor cybersecurity en het tijdig verhelpen van kwetsbaarheden. Dat is relevant omdat veel organisaties niet zelf alle technische details van gespecialiseerde apparatuur kunnen beoordelen. Zij zijn voor updates, veilige configuraties en kwetsbaarheidsbeheer deels afhankelijk van leveranciers en fabrikanten.
Juridische verantwoordelijkheid bij cyberaanvallen
De CDA-Kamerleden vragen verder hoe de juridische verantwoordelijkheid is verdeeld tussen fabrikanten, leveranciers en gebruikers wanneer apparatuur, zoals koelinstallaties, door een cyberaanval wordt getroffen. Die vraag is belangrijk omdat digitale risico’s bij fysieke installaties vaak niet netjes binnen één verantwoordelijkheid vallen. Een kwetsbaarheid kan bijvoorbeeld in de apparatuur zitten, een onveilige configuratie kan door een leverancier zijn aangebracht, terwijl de gebruiker verantwoordelijk is voor beheer en toezicht binnen de eigen omgeving.
Ook willen de Kamerleden weten of er meer bekend is over de aanvallers. Op basis van de nu beschikbare informatie is daarover niets bevestigd. Minister Hermans heeft drie weken om de vragen te beantwoorden.
Analyse: cyberfysieke systemen komen hoger op de politieke agenda
Het incident past in een bredere ontwikkeling waarbij aanvallen op digitaal beheerde apparatuur zichtbaarder worden. Niet alleen servers, werkplekken en accounts zijn doelwit; ook installaties voor koeling, klimaatbeheersing en andere ondersteunende processen kunnen onderdeel worden van een aanval. Voor organisaties in de zorg is dat extra gevoelig, omdat verstoringen gevolgen kunnen hebben voor beschikbaarheid van diensten en voor materialen die onder strikte omstandigheden moeten worden bewaard.
De Kamervragen laten zien dat de discussie niet alleen technisch is, maar ook bestuurlijk en juridisch. Het gaat om de vraag welke instellingen onder beveiligingsplichten vallen, welke eisen gelden voor apparatuur, wie kwetsbaarheden moet oplossen en welke noodmaatregelen beschikbaar moeten zijn als digitale besturing niet meer te vertrouwen is. Voor Nederlandse zorginstellingen en hun leveranciers is de beantwoording daarom relevant, ook al vond het gemelde incident in Frankrijk plaats.
Bron: security.nl