De aanvallers die bij cryptobeurs Binance voor 5,6 miljard euro aan cryptovaluta wisten te stelen, kwamen volgens het bedrijf binnen via een combinatie van een besmette softwaredownload en een nepsollicitatie. Uit de toelichting van Binance blijkt dat ontwikkelaars binnen de walletomgeving doelgericht zijn benaderd en dat hun werkstations zijn misbruikt om toegang te krijgen tot interne systemen.
Het incident laat zien hoe kwetsbaar ontwikkelomgevingen kunnen zijn wanneer aanvallers niet direct een centrale server aanvallen, maar eerst proberen de mensen en tools rond kritieke infrastructuur te compromitteren. Voor organisaties is vooral relevant dat reguliere werkzaamheden, zoals het installeren van ontwikkelsoftware of reageren op een vacaturebericht, onderdeel kunnen worden van een aanvalsketen.
Besmette Homebrew-download op systeem van engineer
Volgens Binance begon de aanval in juni bij een engineer van Wallet DevOps. Deze medewerker zocht via een zoekmachine naar Homebrew, de open source package manager voor macOS en Linux waarmee software kan worden geïnstalleerd. De engineer wilde via Homebrew een populaire AI-programmeertool op zijn systeem zetten.
Via de zoekresultaten zou de medewerker echter een besmette versie hebben gedownload. Binance verwijst in zijn uitleg naar waarschuwingen over malafide Google-advertenties voor Homebrew. Dergelijke advertenties leiden naar nagemaakte Homebrew-versies die de MacSync Stealer-malware installeren.
Binance stelt dat het eigen securityteam de malware ontdekte. Het systeem van de engineer werd vervangen en alle bijbehorende credentials werden gewijzigd. Daarmee leek het directe risico te zijn aangepakt, maar volgens de cryptobeurs hadden de aanvallers inmiddels zicht gekregen op de rol van de engineer en diens collega’s binnen de walletinfrastructuur.
Valse recruiter benadert tweede software-engineer
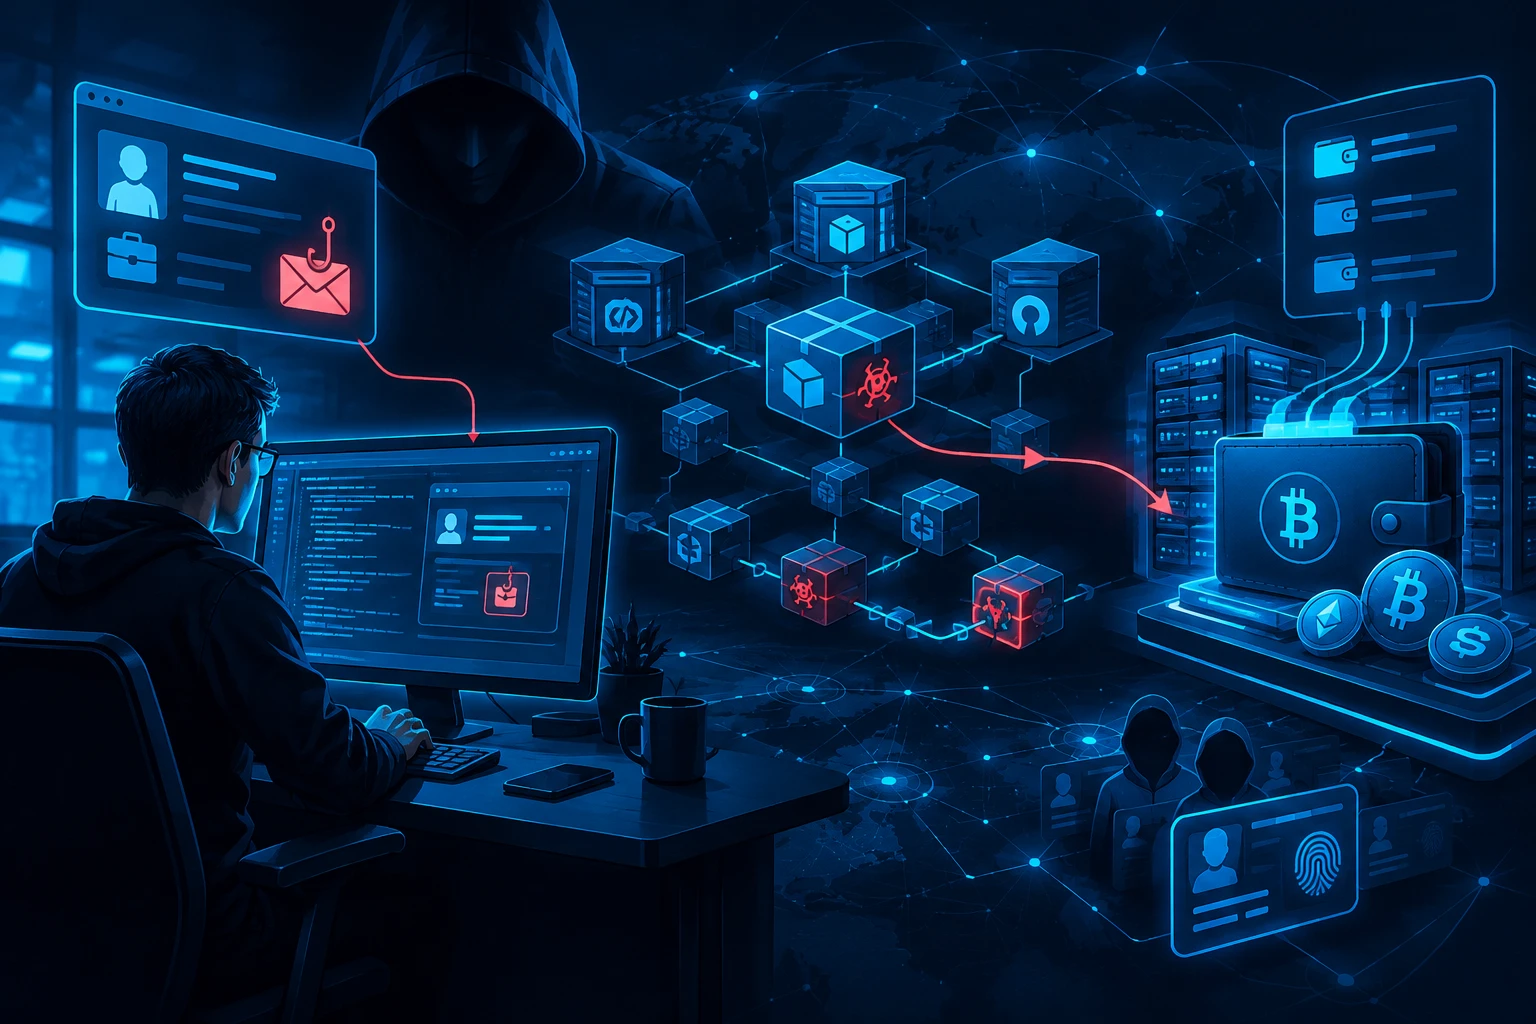
In september volgde volgens Binance een tweede fase. Een andere software-engineer van het bedrijf werd via een legitiem vacatureplatform benaderd. Op het profiel van deze medewerker stond vermeld dat hij bij Binance werkte. De aanvallers deden zich voor als projectmanager van een niet-bestaand bedrijf.
De engineer werd eerst naar een sollicitatiegesprek met een zogenaamde HR-medewerker geleid. Daarna volgde een tweede gesprek met iemand die zich voordeed als directeur van het fictieve bedrijf. Tijdens dit tweede gesprek kreeg de medewerker het verzoek een programmeeropdracht te downloaden.
Die opdracht bleek volgens Binance een kwaadaardige code-repository te bevatten. De malware die daarmee op het systeem kwam, verving onder meer een legitieme ontwikkeltool door een malafide variant. Op die manier konden commando’s van de aanvallers worden uitgevoerd op het werkstation van de programmeur.
Interne tools en ontwikkelrechten misbruikt
Met toegang tot de computer van de tweede engineer en met gebruik van een interne AI-tool wisten de aanvallers volgens Binance ook het systeem van de eerder getroffen engineer en een derde engineer te compromitteren. Op het systeem van de eerste engineer stond een token waarmee containers konden worden uitgerold.
Met gestolen inloggegevens van die eerste engineer logden de aanvallers vervolgens in op de computer van de derde engineer. Daar installeerden zij een container en voerden zij een script uit om de aanval verder in gang te zetten. Uiteindelijk kregen zij ongeautoriseerde toegang tot een interne wallet signing service van Binance.
Die toegang werd volgens het bedrijf gebruikt om transacties buiten het normale opnameproces te starten. Daarmee konden de aanvallers op grote schaal cryptovaluta uit de hot wallets van de beurs wegsluizen.
Bevestigd nieuws en analyse
Wat Binance bevestigt
Bevestigd is dat Binance de aanval publiekelijk koppelt aan twee toegangspaden: een besmette Homebrew-download via zoekmachineresultaten en een nepsollicitatie waarbij een engineer een malafide programmeeropdracht downloadde. Ook stelt het bedrijf dat interne systemen, credentials, een containerdeployment-token en een wallet signing service in de aanvalsketen een rol speelden.
Binance zegt inmiddels meerdere beveiligingsmaatregelen te hebben doorgevoerd en aanvullende maatregelen te zullen nemen. Welke maatregelen dat precies zijn, wil het bedrijf niet bekendmaken, omdat die informatie volgens Binance door aanvallers kan worden misbruikt.
Waarom dit breder relevant is
De aanval past in een bredere trend waarbij softwareontwikkelaars een aantrekkelijk doelwit zijn. Zij beschikken vaak over toegang tot broncode, buildsystemen, cloudomgevingen, deploymenttokens en interne tooling. Een enkele besmette ontwikkelmachine kan daardoor dienen als springplank naar systemen die normaal gesproken niet direct vanaf internet bereikbaar zijn.
Ook het gebruik van nepsollicitaties is geen nieuw fenomeen. Opsporingsdiensten uit meerdere landen waarschuwden eerder dat wereldwijd duizenden softwareontwikkelaars via dergelijke methoden zijn gehackt. De casus rond Binance onderstreept dat deze tactiek nog steeds effectief kan zijn, zeker wanneer aanvallers gebruikmaken van geloofwaardige platforms, realistische gesprekken en opdrachten die aansluiten bij het werk van de doelgroep.
Voor organisaties die met financiële infrastructuur, softwareontwikkeling of gevoelige data werken, is de kernles dat beveiliging niet alleen rond productieomgevingen moet worden georganiseerd. Ook ontwikkelwerkstations, repositories, CI/CD-processen, tokens, interne AI-tools en de manier waarop medewerkers met externe contacten omgaan, vormen onderdeel van het aanvalsoppervlak.
Bron: security.nl