Je bekijkt nu Aanvallers stelen cookies en wifi-wachtwoorden via kwetsbare iPhones en Androidtelefoons

Aanvallers stelen cookies en wifi-wachtwoorden via kwetsbare iPhones en Androidtelefoons

  • Laatste wijziging in bericht:
  • Bericht auteur:

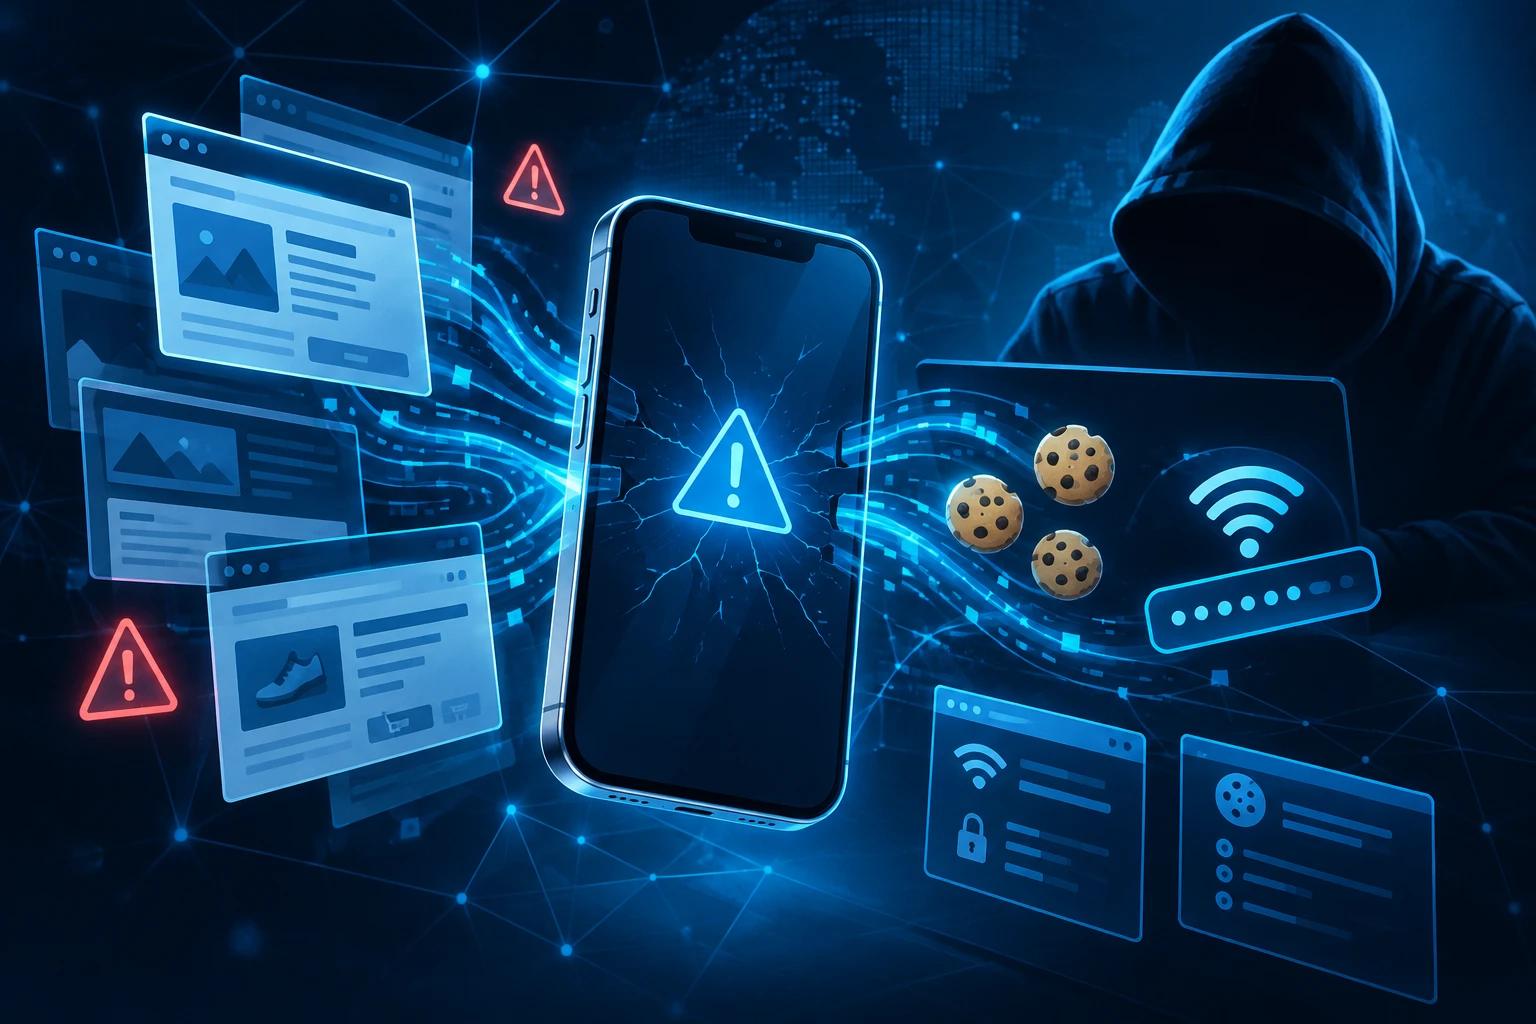
Aanvallers misbruiken bekende kwetsbaarheden in iOS en de Androidversie van Google Chrome om gegevens van mobiele telefoons te stelen. Volgens een analyse van cybersecuritybedrijf Sekoia gaat het onder meer om browsercookies, wifi-wachtwoorden en in bepaalde gevallen zogenoemde “full device data”. De aanvallen verlopen via gehackte websites, malafide domeinen en een gecompromitteerde Oekraïense analyticsdienst, waardoor gebruikers zonder verdere interactie kunnen worden besmet.

Bevestigd: misbruik van al bekende lekken

De aanvalscampagne richt zich op kwetsbare iPhones en Androidtelefoons waarop nog niet alle beschikbare beveiligingsupdates zijn geïnstalleerd. Security.NL meldt op basis van de analyse van Sekoia dat de aanvallers misbruik maken van kwetsbaarheden waarvoor al patches beschikbaar waren voordat de campagne begon.

Voor iOS gaat het om meerdere kwetsbaarheden in oudere versies van Apples mobiele besturingssysteem: CVE-2025-43529, CVE-2024-27834, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 en CVE-2025-43520. De onderzoekers noemen specifiek iOS 16.7 en iOS 18.5 als doelwit van de aanvallen.

Bij Android is de aanval gericht op de Chrome-browser. Daar worden de kwetsbaarheden CVE-2026-3910 en CVE-2025-27038 gebruikt. Volgens de onderzoekers gaat het om Chrome-versies 139 tot en met 145, waarbij versie 143 opvallend genoeg is uitgezonderd. Waarom juist die versie niet wordt aangevallen, is volgens de onderzoekers niet duidelijk.

Infectie via websites en analyticscode

De aanvallers gebruiken meerdere routes om hun code bij slachtoffers te krijgen. Zij zouden legitieme websites hebben gehackt en daar malafide code aan hebben toegevoegd. Daarnaast registreerden zij domeinnamen die sterk leken op die van prominente websites in onder meer de Verenigde Staten, Oekraïne, Tsjechië en Bulgarije.

Een derde route liep via een Oekraïense analyticsdienst. Door die dienst te compromitteren, kwam de kwaadaardige code terecht op honderden legitieme websites die de analyticssoftware gebruikten. Dat maakt de campagne extra risicovol: bezoekers hoeven niet bewust naar een verdachte site te gaan om toch met de aanvalsinfrastructuur in aanraking te komen.

De broninformatie vermeldt dat infectie zonder enige interactie van de gebruiker kan plaatsvinden. Dat betekent dat het openen of bezoeken van een besmette webpagina voor een kwetsbaar toestel voldoende kan zijn om de exploitketen te starten. Welke exacte stappen de aanvallers daarna technisch uitvoeren, blijkt niet uit de beschikbare informatie.

Gestolen cookies kunnen toegang geven tot webdiensten

De uiteindelijke aanvalscode is gericht op het buitmaken van gevoelige gegevens. Browsercookies zijn daarbij belangrijk, omdat ze vaak sessie-informatie bevatten voor websites en webdiensten. Volgens de onderzoekers kunnen aanvallers via de gestolen data toegang krijgen tot diensten zoals webmailaccounts.

Daarnaast worden in sommige gevallen wifi-wachtwoorden en “full device data” gestolen. De bron specificeert niet welke gegevens precies onder die volledige apparaatdata vallen. Wel maakt de combinatie van cookies, netwerkgegevens en apparaatdata duidelijk dat de impact verder kan gaan dan alleen één website of één browserprofiel.

Waarom dit relevant is voor organisaties en gebruikers

Voor organisaties onderstreept deze campagne het risico van mobiele apparaten als toegangspunt tot bedrijfsdata. Telefoons worden vaak gebruikt voor webmail, samenwerkingsplatforms en andere cloudomgevingen. Als sessiegegevens van zo’n toestel worden buitgemaakt, kan dat gevolgen hebben voor accounts en diensten die vanaf het apparaat worden gebruikt.

Ook voor particulieren is de aanval relevant. De campagne laat zien dat een vertrouwde website niet altijd veilig is wanneer die website zelf is gehackt of onbedoeld kwaadaardige code via een externe dienst inlaadt. Bovendien richt de aanval zich niet op onbekende zero-days in de broninformatie, maar op bekende kwetsbaarheden waarvoor al updates beschikbaar zijn.

Analyse: patchbeheer blijft de belangrijkste verdedigingslijn

De kern van deze zaak is niet dat gebruikers een verdachte bijlage openen of op een phishinglink klikken, maar dat verouderde software kwetsbaar blijft voor aanvallen via het web. Dat maakt tijdig updaten van mobiele besturingssystemen en browsers essentieel, zeker omdat telefoons steeds vaker dezelfde rol spelen als laptops: toegang tot mail, documenten, bedrijfsapps en persoonlijke accounts.

Volgens de onderzoekers lopen gebruikers met volledig bijgewerkte telefoons geen risico bij deze specifieke aanvallen. Dat is een belangrijke nuance: het zegt niets over andere campagnes of toekomstige kwetsbaarheden, maar wel over deze aanvalsketen. De gemelde campagne bevestigt daarmee opnieuw dat uitgestelde updates een concreet aanvalsoppervlak vormen.

Bron en verdere informatie

Dit artikel is gebaseerd op berichtgeving van Security.NL over de analyse van Sekoia.
Geef een reactie

Aanvallers stelen cookies en wifi-wachtwoorden via kwetsbare iPhones en Androidtelefoons

  • Laatste wijziging in bericht:
  • Bericht auteur:

Aanvallers misbruiken bekende kwetsbaarheden in iOS en de Androidversie van Google Chrome om gegevens van mobiele telefoons te stelen. Volgens een analyse van cybersecuritybedrijf Sekoia gaat het onder meer om browsercookies, wifi-wachtwoorden en in bepaalde gevallen zogenoemde "full device data". De aanvallen verlopen via gehackte websites, malafide domeinen en een gecompromitteerde Oekraïense analyticsdienst, waardoor gebruikers zonder verdere interactie kunnen worden besmet.

Bevestigd: misbruik van al bekende lekken

De aanvalscampagne richt zich op kwetsbare iPhones en Androidtelefoons waarop nog niet alle beschikbare beveiligingsupdates zijn geïnstalleerd. Security.NL meldt op basis van de analyse van Sekoia dat de aanvallers misbruik maken van kwetsbaarheden waarvoor al patches beschikbaar waren voordat de campagne begon.

Voor iOS gaat het om meerdere kwetsbaarheden in oudere versies van Apples mobiele besturingssysteem: CVE-2025-43529, CVE-2024-27834, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 en CVE-2025-43520. De onderzoekers noemen specifiek iOS 16.7 en iOS 18.5 als doelwit van de aanvallen.

Bij Android is de aanval gericht op de Chrome-browser. Daar worden de kwetsbaarheden CVE-2026-3910 en CVE-2025-27038 gebruikt. Volgens de onderzoekers gaat het om Chrome-versies 139 tot en met 145, waarbij versie 143 opvallend genoeg is uitgezonderd. Waarom juist die versie niet wordt aangevallen, is volgens de onderzoekers niet duidelijk.

Infectie via websites en analyticscode

De aanvallers gebruiken meerdere routes om hun code bij slachtoffers te krijgen. Zij zouden legitieme websites hebben gehackt en daar malafide code aan hebben toegevoegd. Daarnaast registreerden zij domeinnamen die sterk leken op die van prominente websites in onder meer de Verenigde Staten, Oekraïne, Tsjechië en Bulgarije.

Een derde route liep via een Oekraïense analyticsdienst. Door die dienst te compromitteren, kwam de kwaadaardige code terecht op honderden legitieme websites die de analyticssoftware gebruikten. Dat maakt de campagne extra risicovol: bezoekers hoeven niet bewust naar een verdachte site te gaan om toch met de aanvalsinfrastructuur in aanraking te komen.

De broninformatie vermeldt dat infectie zonder enige interactie van de gebruiker kan plaatsvinden. Dat betekent dat het openen of bezoeken van een besmette webpagina voor een kwetsbaar toestel voldoende kan zijn om de exploitketen te starten. Welke exacte stappen de aanvallers daarna technisch uitvoeren, blijkt niet uit de beschikbare informatie.

Gestolen cookies kunnen toegang geven tot webdiensten

De uiteindelijke aanvalscode is gericht op het buitmaken van gevoelige gegevens. Browsercookies zijn daarbij belangrijk, omdat ze vaak sessie-informatie bevatten voor websites en webdiensten. Volgens de onderzoekers kunnen aanvallers via de gestolen data toegang krijgen tot diensten zoals webmailaccounts.

Daarnaast worden in sommige gevallen wifi-wachtwoorden en "full device data" gestolen. De bron specificeert niet welke gegevens precies onder die volledige apparaatdata vallen. Wel maakt de combinatie van cookies, netwerkgegevens en apparaatdata duidelijk dat de impact verder kan gaan dan alleen één website of één browserprofiel.

Waarom dit relevant is voor organisaties en gebruikers

Voor organisaties onderstreept deze campagne het risico van mobiele apparaten als toegangspunt tot bedrijfsdata. Telefoons worden vaak gebruikt voor webmail, samenwerkingsplatforms en andere cloudomgevingen. Als sessiegegevens van zo’n toestel worden buitgemaakt, kan dat gevolgen hebben voor accounts en diensten die vanaf het apparaat worden gebruikt.

Ook voor particulieren is de aanval relevant. De campagne laat zien dat een vertrouwde website niet altijd veilig is wanneer die website zelf is gehackt of onbedoeld kwaadaardige code via een externe dienst inlaadt. Bovendien richt de aanval zich niet op onbekende zero-days in de broninformatie, maar op bekende kwetsbaarheden waarvoor al updates beschikbaar zijn.

Analyse: patchbeheer blijft de belangrijkste verdedigingslijn

De kern van deze zaak is niet dat gebruikers een verdachte bijlage openen of op een phishinglink klikken, maar dat verouderde software kwetsbaar blijft voor aanvallen via het web. Dat maakt tijdig updaten van mobiele besturingssystemen en browsers essentieel, zeker omdat telefoons steeds vaker dezelfde rol spelen als laptops: toegang tot mail, documenten, bedrijfsapps en persoonlijke accounts.

Volgens de onderzoekers lopen gebruikers met volledig bijgewerkte telefoons geen risico bij deze specifieke aanvallen. Dat is een belangrijke nuance: het zegt niets over andere campagnes of toekomstige kwetsbaarheden, maar wel over deze aanvalsketen. De gemelde campagne bevestigt daarmee opnieuw dat uitgestelde updates een concreet aanvalsoppervlak vormen.

Bron en verdere informatie

Dit artikel is gebaseerd op berichtgeving van Security.NL over de analyse van Sekoia: Cookies en wifi-wachtwoorden van kwetsbare iPhones en Androidtelefoons gestolen.

Geef een reactie