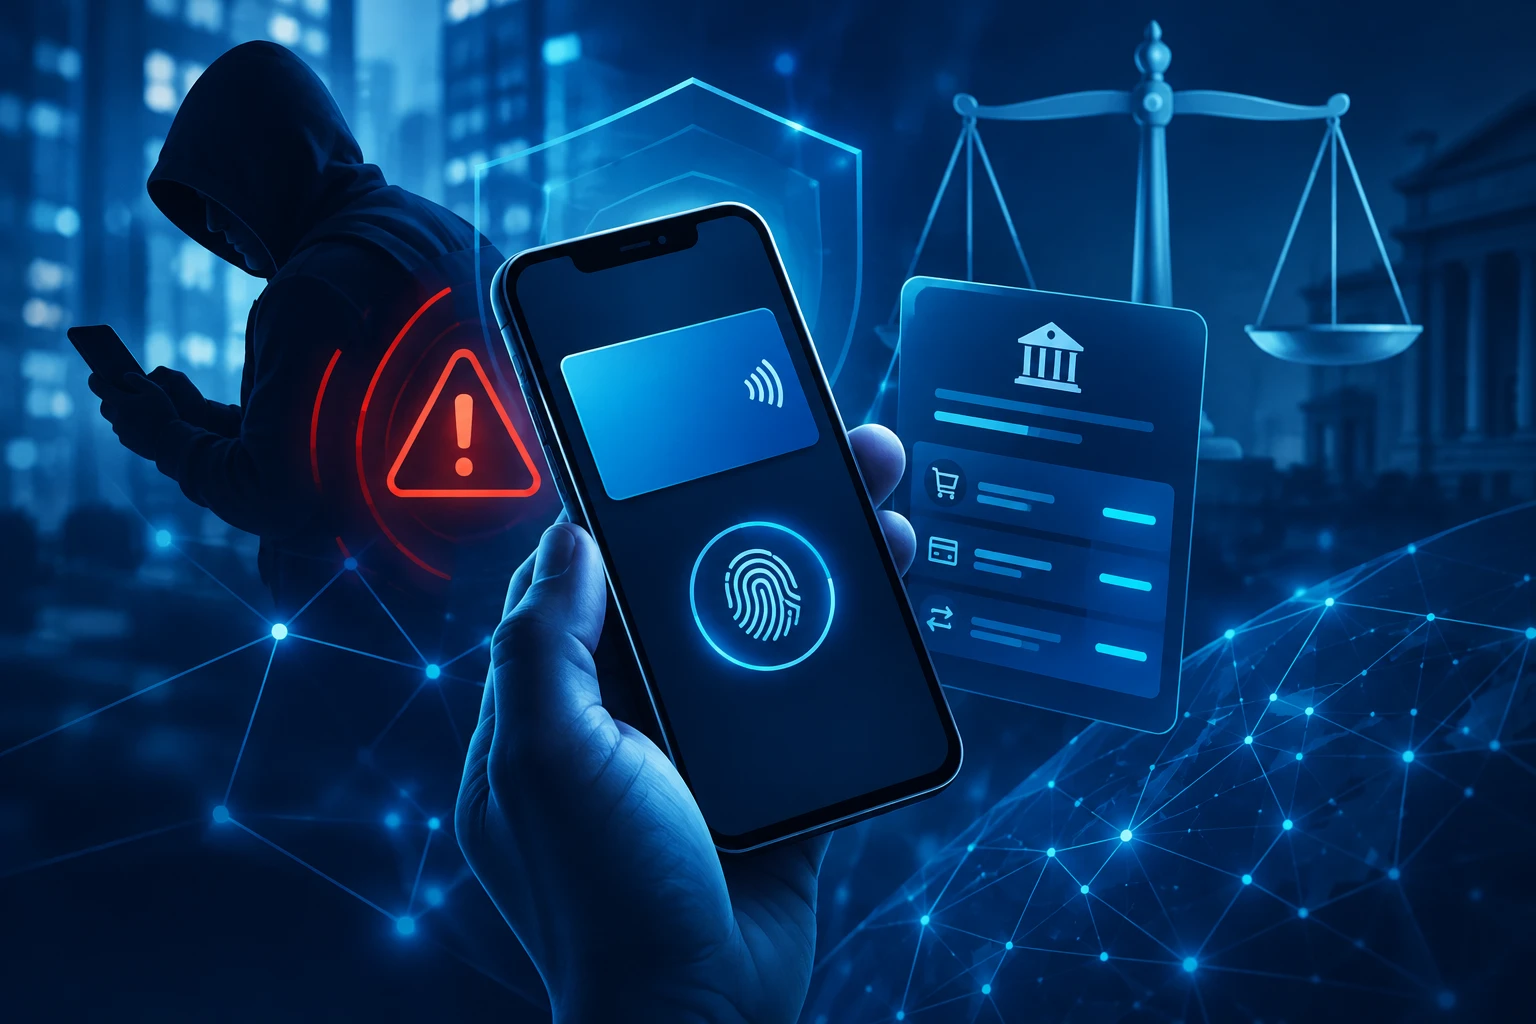
Het financiële klachteninstituut Kifid heeft een nieuwe maatstaf geformuleerd voor de vraag wanneer een bankklant ‘grof nalatig’ handelt bij niet-toegestane betalingen. Aanleiding is een zaak rond een Rabobank-klant van wie tijdens een vakantie op Ibiza de telefoon werd gestolen. Via het toestel werden vervolgens voor 3500 euro aan betalingen gedaan met Apple Pay. De klant wilde dat Rabobank de schade zou vergoeden, maar kreeg daar bij Kifid geen gelijk in.
Niet-toegestane betalingen, maar toch geen vergoeding
In de zaak staat vast dat de betalingen volgens Kifid niet door de klant waren toegestaan. De consument maakte aannemelijk dat de transacties plaatsvonden nadat haar telefoon uit haar handtas was gestolen. Zij deed ook aangifte van de diefstal. Rabobank kon daartegenover niet aantonen dat de klant zelf met de betalingen had ingestemd.
Dat onderscheid is belangrijk. Kifid benadrukt dat een correcte technische verwerking van een betaling niet automatisch betekent dat de rekeninghouder ook toestemming heeft gegeven. Als een bank kan aantonen dat een transactie is geauthenticeerd, juist is geregistreerd en geboekt en niet door een technische storing is beïnvloed, bewijst dat op zichzelf nog niet dat de consument met de betaling heeft ingestemd.
Volgens de wettelijke hoofdregel moet een bank niet-toegestane betalingen terugbetalen. Daarop bestaan uitzonderingen. Een bank hoeft niet te vergoeden als de klant fraude heeft gepleegd, of wanneer de klant opzettelijk of met grove nalatigheid de veiligheidsverplichtingen van de bank niet is nagekomen.
Nieuwe uitleg van ‘grove nalatigheid’
De kwestie draait daarom om de vraag wat precies onder grove nalatigheid moet worden verstaan. Eerder dit jaar oordeelde de Commissie van Beroep van Kifid dat voor grove nalatigheid nodig is dat een klant zich bewust was van het dreigende risico om slachtoffer van fraude te worden en toch daaraan meewerkte.
De Geschillencommissie van Kifid stelt nu dat daardoor een situatie is ontstaan waarin het begrip op verschillende manieren wordt uitgelegd. Om die reden formuleert de commissie een nieuwe maatstaf. Volgens die maatstaf is iemand grof nalatig wanneer diegene in ongewoon hoge mate iets doet of nalaat wat een normaal, redelijk en zorgvuldig handelende betaler nooit zou doen of nalaten.
In de procedure bij Kifid komen klanten eerst terecht bij de Geschillencommissie. Tegen een uitspraak van die commissie kan vervolgens beroep worden ingesteld bij de Commissie van Beroep. Ook in deze zaak kan de klant nog in beroep gaan.
Apple Pay en toegangscode centraal in beoordeling
Volgens Kifid zijn de betwiste betalingen gedaan via Apple Pay op de gestolen telefoon. Voor gebruik van Apple Pay is authenticatie nodig via Face ID, Touch ID of een toegangscode. De klant verklaarde dat haar telefoon was beveiligd met Face ID en een toegangscode.
De commissie vond echter van belang dat niet duidelijk is geworden hoe de toegangscode terecht is gekomen bij de personen die de betalingen konden uitvoeren. Omdat Apple Pay niet zonder een vorm van authenticatie kan worden gebruikt, concludeert Kifid dat de consument de veiligheidsregels niet of onvoldoende heeft nageleefd. De commissie kwalificeert dat als een uitzonderlijk ernstige tekortkoming bij het naleven van de veiligheidsregels voor betalen met Apple Pay.
Daarmee komt Kifid tot het oordeel dat de klant grof nalatig heeft gehandeld. De vordering wordt afgewezen en Rabobank hoeft de schade van 3500 euro niet te vergoeden.
Waarom deze uitspraak relevant is
Bevestigd nieuws: Kifid heeft in deze zaak niet betwist dat de betalingen ongeautoriseerd waren, maar legt de financiële verantwoordelijkheid toch bij de klant vanwege grove nalatigheid. De uitspraak maakt duidelijk dat de beveiliging van een telefoon en de omgang met toegangscodes zwaar kunnen meewegen wanneer mobiele betaalmiddelen zoals Apple Pay worden misbruikt na diefstal.
Analyse: De zaak is relevant voor iedereen die een smartphone gebruikt voor bankieren of contactloos betalen. De telefoon is in zulke scenario’s niet alleen een communicatiemiddel, maar ook een betaalinstrument. Als criminelen na diefstal toegang krijgen tot betaalfunctionaliteit, kan de discussie verschuiven van de vraag of de betaling technisch correct is uitgevoerd naar de vraag of de klant zorgvuldig genoeg met beveiligingsgegevens is omgegaan.
Voor banken biedt de nieuwe maatstaf meer ruimte om te betogen dat een klant onvoldoende zorgvuldig heeft gehandeld, ook wanneer de klant zelf stelt geen toestemming te hebben gegeven voor betalingen. Voor consumenten blijft tegelijk van belang dat Kifid expliciet onderscheid maakt tussen authenticatie en instemming: een technisch goedgekeurde transactie is niet automatisch een bewijs dat de rekeninghouder akkoord was. De doorslag kan uiteindelijk liggen bij de omstandigheden rond de beveiliging van het toestel en de toegang tot persoonlijke beveiligingsgegevens.
Bron: security.nl