Een kritieke kwetsbaarheid in Node-RED wordt actief misbruikt om systemen over te nemen en malware of webshells te plaatsen. Dat meldt vulnerability-intelligencebedrijf VulnCheck, volgens berichtgeving van SecurityWeek. Het lek, geregistreerd als CVE-2026-58115, heeft de maximale CVSS-score van 10,0 en raakt omgevingen waar de HTTP-interface van Node-RED zonder afdoende authenticatie bereikbaar is.
De zaak is relevant omdat Node-RED niet alleen door ontwikkelaars en beheerders wordt gebruikt voor automatisering, maar ook voorkomt in producten binnen uiteenlopende sectoren, waaronder industriële ICS- en OT-omgevingen. Een kwetsbare, extern bereikbare installatie kan aanvallers volgens de gemelde bevindingen in staat stellen om flows aan te maken die systeemcommando’s uitvoeren.
Bevestigd: ontbrekende authenticatie op Node-RED-interface
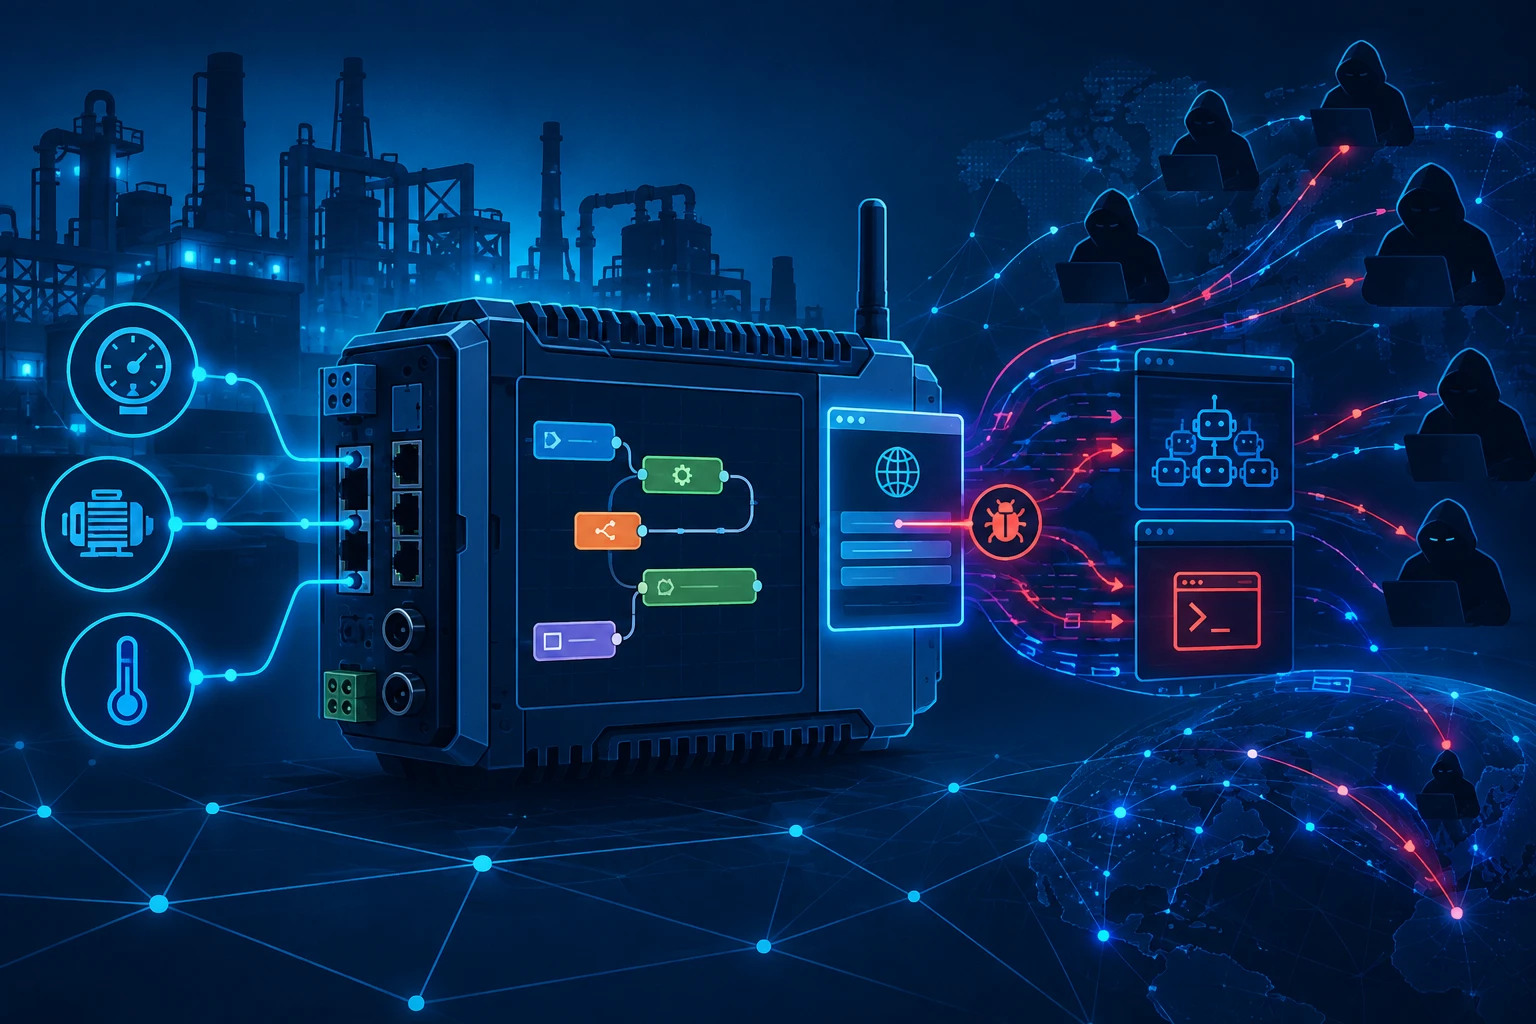
Node-RED is een low-code, flowgebaseerde programmeeromgeving waarmee gebruikers via een browsergebaseerde editor event-driven toepassingen kunnen bouwen. De kwetsbaarheid CVE-2026-58115 wordt omschreven als een probleem met ontbrekende authenticatie op de HTTP-interface van Node-RED. Daardoor kunnen aanvallers toegang krijgen tot programmeernodes die systeemcommando’s kunnen uitvoeren.
Siemens maakte het lek op 11 augustus bekend nadat het was aangetroffen in SIMATIC IoT2050 Advanced-apparaten die Industrial OS draaien met Node-RED geïnstalleerd. Volgens Siemens kan een niet-geauthenticeerde aanvaller op afstand kwaadaardige flows maken en willekeurige code uitvoeren op de onderliggende server met maximale rechten. Voor SIMATIC IoT2050 Advanced zijn patches beschikbaar in versie 4.3.4.1 en nieuwer.
Misbruik sinds eind oktober waargenomen
VulnCheck heeft volgens SecurityWeek succesvol misbruik in het wild waargenomen op 30 oktober. De aanval kwam vanaf een IP-adres binnen AS8075, het netwerk van Microsoft. Uit de beschrijving blijkt niet dat Microsoft zelf bij de aanval betrokken is; het gaat om de herkomst van het waargenomen verkeer.
Bij die aanval werd een volledige exploit afgeleverd. De aanvallers plaatsten een Node-RED-flow, lieten die automatisch uitvoeren en haalden vervolgens een binary op vanaf een server onder controle van de aanvallers. VulnCheck meldt dat dit gebeurde achter drie lagen encoding. De payload was een Linux-bot. Het gebruikte uitvoercommando controleerde daarbij niet of de installatie daadwerkelijk was geslaagd.
Op basis van de bestandsnaam vermoedt VulnCheck dat de aanvallers payloads voor meerdere architecturen hadden voorbereid. Op 1 november had het bedrijf nog eens vijftien aanvallen vanaf hetzelfde IP-adres gezien. Daarbij werden aanvullende payloads geleverd, waaronder persistente webshells waarmee aanvallers willekeurige commando’s op gecompromitteerde servers kunnen uitvoeren.
Analyse: vooral riskant bij blootgestelde automatisering en OT
De kern van het risico is niet alleen de ernstscore van het lek, maar vooral de combinatie van externe bereikbaarheid, ontbrekende adminAuth-configuratie en de mogelijkheid om via Node-RED systeemcommando’s te laten uitvoeren. VulnCheck stelt dat dreigingsactoren actief scannen naar Node-RED-instanties zonder adminAuth en deze geautomatiseerd kunnen misbruiken met één HTTP-request.
Voor organisaties is dat een belangrijk signaal. Node-RED wordt vaak ingezet om systemen, sensoren, API’s en processen aan elkaar te koppelen. In een kantooromgeving kan misbruik leiden tot compromittering van servers of automatiseringsomgevingen. In industriële contexten kan de impact gevoeliger zijn, omdat Node-RED ook wordt gebruikt in of rond ICS/OT-apparatuur. De bron noemt specifiek commerciële ICS/OT-producten als toepassingsgebied, maar geeft geen details over getroffen organisaties of sectoren.
Ook voor kleinere omgevingen en labopstellingen is het risico niet theoretisch. Wanneer een Node-RED-editor of HTTP-interface vanaf internet bereikbaar is zonder de juiste authenticatie, kan een aanvaller volgens de gemelde aanvallen automatisch kwaadaardige flows plaatsen. Dat maakt het lek aantrekkelijk voor botnetbouwers en aanvallers die blijvende toegang willen via webshells.
Wat beheerders nu kunnen controleren
VulnCheck adviseert organisaties die Node-RED gebruiken om direct na te gaan of de omgeving van buiten het netwerk bereikbaar is. Dat geldt nadrukkelijk ook voor installaties die zijn ingebed in ICS- of OT-omgevingen. Daarnaast raadt het bedrijf aan om bestaande flows te controleren op onverwachte exec-nodes of HTTP-endpoints, omdat sommige aanvallers volgens de waarnemingen geen bot achterlaten maar een webshell.
Voor Siemens SIMATIC IoT2050 Advanced-apparaten noemt Siemens versie 4.3.4.1 en later als gepatcht. Voor andere Node-RED-implementaties blijkt uit de broninformatie vooral dat blootstelling van de HTTP-interface zonder adminAuth centraal staat in het misbruik. Organisaties doen er daarom goed aan hun configuraties en netwerkblootstelling te toetsen tegen hun eigen beheer- en patchbeleid.
Bron en verdere informatie
Oorspronkelijke berichtgeving: SecurityWeek