Belangrijkste inzichten
- SQL-injectie ontstaat wanneer onveilig verwerkte invoer databaseopdrachten verandert, waardoor gegevens kunnen uitlekken, wijzigen of verdwijnen.
- Geparameteriseerde queries houden invoer gescheiden van databaseopdrachten; invoervalidatie vervangt deze scheiding niet.
- Kolomnamen en sorteerrichtingen accepteren geen SQL-parameters; laat gebruikers uitsluitend kiezen uit vooraf vastgelegde queryonderdelen.
- Opgeslagen databasegegevens blijven onbetrouwbaar: verwerk teruggelezen tekst ook bij rapportages en exports uitsluitend via geparameteriseerde queries.
- Het verbergen van databasefouten herstelt geen kwetsbare queries; aanvallers kunnen informatie afleiden uit antwoordverschillen of reactietijden.
- Toon bezoekers algemene foutmeldingen en bewaar technische details afgeschermd, zonder wachtwoorden of volledige gevoelige invoer te loggen.
SQL-injectie is een webkwetsbaarheid waarbij een aanvaller onbetrouwbare invoer de werking van een databasequery laat veranderen, waardoor gegevens kunnen uitlekken, wijzigen of verdwijnen. Een zoekveld kan zo toegang geven tot klantgegevens die buiten de zoekopdracht vallen. Daarvoor hoeft de aanvaller geen virus op de server te installeren.
Websites koppelen formulieren, filters en API’s aan databases. Daardoor hangt gegevensbescherming mede af van hoe software invoer verwerkt. Ook een oud rapportagescherm of een vergeten beheerfunctie kan een kwetsbare query bevatten. Voor ondernemers raakt SQL-injectie daarom zowel privacy als bedrijfsvoering: denk aan gelekte adressen, gewijzigde bestellingen of onbetrouwbare voorraadgegevens.
Hoe verandert SQL-injectie een invoerveld in een datalek?
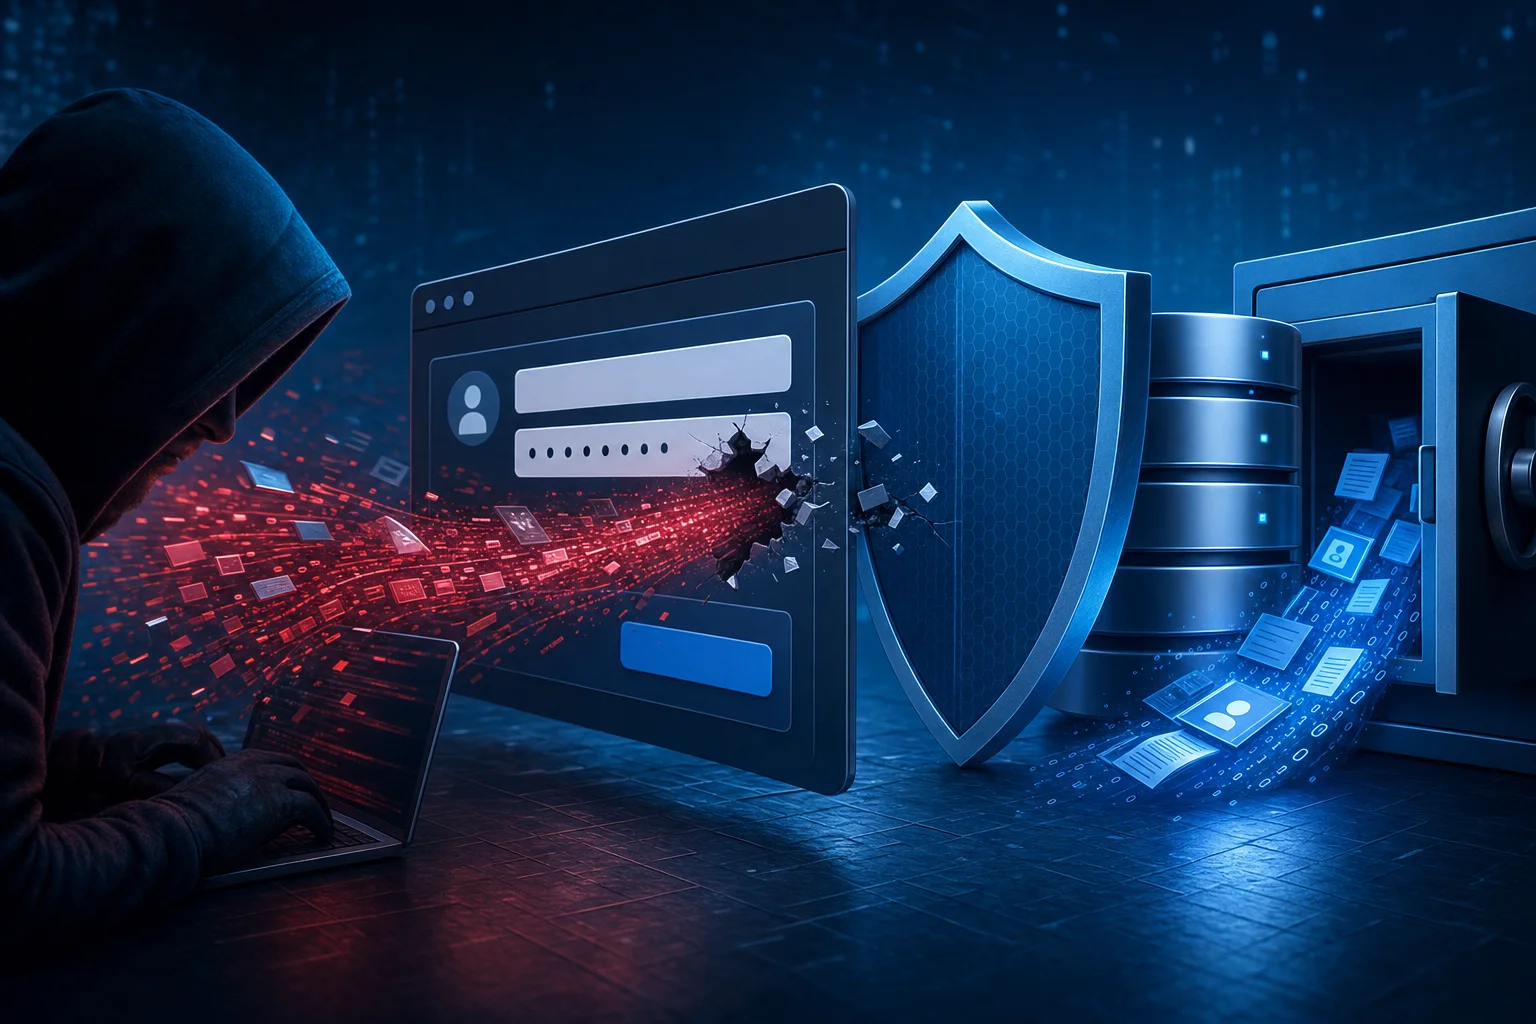
SQL-injectie ontstaat wanneer software gebruikersinvoer rechtstreeks aan een databaseopdracht vastplakt. De database kan delen van die invoer vervolgens als instructies behandelen. Bij een kwetsbare zoekfunctie verandert daardoor bijvoorbeeld welke klantrecords de database teruggeeft. De toegang die de applicatie heeft, bepaalt vervolgens hoeveel schade mogelijk is.
Een SELECT-query vraagt gegevens op uit een database. Het WHERE-gedeelte beperkt daarbij welke rijen de applicatie terugkrijgt, bijvoorbeeld alleen bestellingen van de ingelogde klant. Bouwt software die voorwaarde onveilig op, dan kan aangeleverde tekst de selectie beïnvloeden. De database begrijpt immers niet welke tekst de ontwikkelaar als betrouwbare instructie bedoelde.
Aanvalspad: invoerveld of API-verzoek → onveilige queryopbouw → gewijzigde databaseopdracht → ongewenste gegevensselectie → uitlekken via het antwoord.
Neem een klantenportaal waarin iemand een bestelnummer invult. De server moet eerst vaststellen of die bestelling bij het account hoort. Vervolgens moet de query het bestelnummer als losse waarde verwerken. Ontbreekt die scheiding, dan kan SQL-injectie de bedoelde selectie veranderen; ontbreekt de toegangscontrole, dan bestaat daarnaast een afzonderlijk autorisatieprobleem.
De afkorting SQLi duidt dezelfde kwetsbaarheid aan. De aanval hoort bij de bredere familie van aanvallen waarbij invoer instructies beïnvloedt. Het probleem zit dus niet in een bijzonder invoerteken, maar in de manier waarop software gegevens en opdrachten vermengt.
Hoe maakt opgeslagen invoer SQL-queries kwetsbaar voor injectie?
SQL-injectie kan ook ontstaan wanneer software eerder opgeslagen tekst later onveilig in een query verwerkt. Ontwikkelaars mogen databasegegevens daarom niet automatisch vertrouwen. Een profielnaam kan veilig binnenkomen, maar alsnog gevaar opleveren tijdens een latere export. Deze vertraagde route heet second-order SQL-injectie.
Stel dat een applicatie een bedrijfsnaam via een veilige query opslaat. Een rapportagefunctie leest die naam later terug en plakt hem rechtstreeks in een nieuwe opdracht. De eerste verwerking beschermt dan wel de opslag, maar niet het rapport. Iedere plek waar software queries opbouwt, vraagt dus om dezelfde scheiding.
SQL-parameters houden invoer buiten de structuur van de opdracht. De query bevat plaatsaanduidingen, terwijl de databasebibliotheek de bijbehorende waarden apart ontvangt. Bij zoeken op een naam blijft die naam daardoor een waarde, ook wanneer iemand SQL-achtige tekst invoert. Valideren blijft nuttig, maar vervangt deze scheiding niet.
Niet ieder queryonderdeel accepteert zulke parameters. Kolomnamen en sorteerrichtingen vereisen bijvoorbeeld een vaste keuzelijst in de applicatie. Laat een sorteerknop kiezen tussen vooraf vastgelegde queryonderdelen. Rechtstreeks overnemen van een aangeleverde kolomnaam houdt anders een gevaarlijke opening.
Welke aanvalsvormen verraden zich via foutmeldingen?
Foutgestuurde SQL-injectie gebruikt databasefouten om informatie te verzamelen. Andere vormen combineren gegevens of leiden antwoorden af uit het gedrag van de applicatie. Veilige foutafhandeling vermindert zichtbare informatie, maar herstelt geen kwetsbare query. Ook zonder foutmelding kan SQL-injectie dus gegevens blootleggen.
- Bij error-based SQL-injectie geven foutmeldingen aanwijzingen over bijvoorbeeld tabellen, gegevenstypen of de querystructuur.
- Bij union-based SQL-injectie probeert de aanvaller extra queryresultaten samen te voegen met het zichtbare resultaat.
- Bij blind SQL-injectie leidt de aanvaller informatie af uit verschillen in antwoorden of reactietijd.
Een productpagina kan bijvoorbeeld hetzelfde scherm tonen bij een ongeldige zoekopdracht. Toch verraadt een wisselend aantal resultaten mogelijk informatie. Bij tijdgebaseerde blinde SQL-injectie onderzoekt de aanvaller juist vertragingen. Een traag antwoord bewijst op zichzelf niets, want serverbelasting en netwerkproblemen veroorzaken eveneens vertraging.
Een stille database is niet vanzelf een veilige database: voorkom dat invoer instructies wordt, in plaats van alleen de sporen daarvan te verbergen.
Toon bezoekers een algemene foutmelding zonder SQL-tekst, tabelnamen of verbindingsgegevens. Leg technische details afgeschermd vast en voorkom dat logbestanden wachtwoorden of volledige gevoelige invoer bevatten. Zo kan een beheerder fouten onderzoeken zonder bezoekers extra aanknopingspunten te geven. Vergelijk bovendien foutmeldingen met verzoeken en databaseactiviteit, niet met vermoedens alleen.
Verborgen blijft kwetsbaar: het uitschakelen van uitgebreide foutmeldingen stopt geen blinde SQL-injectie. Behandel veilige foutafhandeling als aanvullende bescherming, niet als reparatie.
Verdedigingsmatrix: maatregelen tegen SQL-injectie
| Beveiligingsmaatregel | Rol in de verdediging | Bescherming tegen SQL-injectie | Beperkingen en aandachtspunten |
|---|---|---|---|
| Geparameteriseerde queries | Scheiding van opdracht en waarden | Voorkomen van injectie via waarden | Geen parameters voor kolomnamen |
| Allowlist-validatie | Beperking van toegestane invoer | Veilige keuze van vaste queryonderdelen | Geen vervanging voor parameters |
| Minimale databaserechten | Begrenzing van mogelijke schade | Minder toegang bij misbruik | Geen herstel van kwetsbare queries |
| Veilige foutafhandeling | Beperking van informatielekken | Minder zichtbare databasegegevens | Geen blokkade van blinde aanvallen |
| Webapplicatiefirewall (WAF) | Filtering van verdachte verzoeken | Blokkade van herkenbare patronen | Omzeiling en foutieve blokkades mogelijk |
| Codecontrole en regressietests | Opsporing van onveilige querypaden | Controle op structurele reparaties | Afhankelijk van testdekking |
Geparameteriseerde queries vormen de kern van bescherming tegen SQL-injectie; minimale rechten begrenzen vervolgens de gevolgen van fouten. Geef een rapportageaccount bijvoorbeeld uitsluitend leestoegang tot de benodigde gegevens. Het principe van least privilege voorkomt dat dezelfde functie ook tabellen verwijdert. Gegevens die het account mag lezen, kunnen bij misbruik nog steeds uitlekken.
Gebruik in PHP met PDO bijvoorbeeld prepare(‘SELECT naam FROM klanten WHERE id = :id’) en daarna execute([‘id’ => $id]). Bij Python met Django verwerkt Klant.objects.filter(id=klant_id) de filterwaarde via de querylaag. In Node.js met node-postgres scheidt client.query(‘SELECT naam FROM klanten WHERE id = $1’, [klantId]) de waarde van de opdracht. Deze patronen beschermen de getoonde waarde-invoer, niet automatisch alle overige applicatielogica.
Een ORM bouwt databaseopdrachten vanuit programmeerobjecten, maar kan ook onveilige ruwe queries doorlaten. Controleer daarbij expliciet functies voor eigen SQL en dynamische filters. Stored procedures bieden evenmin vanzelf bescherming wanneer ze intern tekst aan opdrachten vastplakken. Een WAF kan tijdelijk helpen, terwijl ontwikkelaars de oorzaak herstellen.
Wat doe je bij vermoedelijke injectie in SQL-queries?
Beperk bij vermoedelijke SQL-injectie eerst verdere toegang en bewaar informatie voor onderzoek. Alleen een foutmelding wegwerken laat mogelijke gegevensdiefstal buiten beeld. Een ondernemer moet ook weten welke gegevens bereikbaar waren en welke processen geraakt zijn. Voer technische tests uitsluitend uit op systemen waarvoor je toestemming hebt.
- Beperk de getroffen functie of route zonder relevante logbestanden te wissen.
- Bewaar applicatielogs, database-auditgegevens en tijdstippen van verdachte verzoeken op een afgeschermde plek.
- Laat de queryopbouw controleren op samengevoegde invoer, ruwe SQL en dynamische sortering.
- Beoordeel de rechten van het databaseaccount en trek overbodige toegang in.
- Herstel kwetsbare queries en test afwijkende invoer in een afgeschermde testomgeving.
- Onderzoek gegevensinzage en wijzigingen, herstel gecontroleerd en beoordeel eventuele meldplichten.
Maak bij de beoordeling onderscheid tussen aanvalspogingen en geslaagd misbruik. Een geblokkeerd verzoek toont bijvoorbeeld geen datalek aan. Een afwijkende gegevensselectie, onverwachte wijziging of verdachte databaseactie vraagt juist om verder onderzoek. Combineer signalen, omdat afzonderlijke logregels vaak onvoldoende context bevatten.
Een schone back-up herstelt mogelijk gewijzigde gegevens, maar haalt gestolen informatie niet terug. Vervang blootgestelde geheimen en controleer daarnaast of ongewenste accounts of taken achterblijven. Leg vervolgens vast welke reparatie de oorzaak wegneemt. Een geslaagde hersteltest moet zowel normale functies als eerder kwetsbare invoerroutes beoordelen.
Querygrenzen en toegangsrechten bepalen de schade
SQL-injectie voorkom je door waarden apart van database-instructies te verwerken en vaste queryonderdelen strikt te begrenzen. Aanvullende maatregelen beperken zichtbaarheid en schade wanneer ergens toch een fout ontstaat. Een zoekfunctie vraagt bijvoorbeeld om parameters én passende accountrechten. Geen enkele losse filter dekt die verschillende verantwoordelijkheden af.
Vergelijkbare fouten ontstaan bij onveilig samengestelde zoekopdrachten voor directorydiensten, hoewel daar andere regels gelden. SQL-injectie richt zich specifiek op databaseopdrachten. Malware of phishing is daarvoor niet noodzakelijk: een bereikbaar webformulier kan voldoende zijn. Bezoekers lossen een kwetsbare serverquery dan ook niet op met browserinstellingen.
Bij een beoordeling zouden wij liever één kwetsbare rapportagequery volledig laten herstellen dan alleen verdachte verzoeken laten blokkeren. Ons uitgangspunt is dat een reparatie ook begrijpelijk moet blijven voor degene die de applicatie later onderhoudt. Parameters, beperkte rechten en een gerichte hersteltest vormen daarvoor een overtuigender verhaal dan een stil geworden foutenlogboek.
Veelgestelde vragen
De grenzen van bescherming tegen SQL-injectie vragen extra aandacht bij onderhoud, uitbesteed beheer en tests. Onderstaande vragen maken duidelijk welke garanties een techniek wel en niet biedt. Zo kan een beslisser gerichter doorvragen over queryopbouw, toegangsrechten en herstel, zonder zelf aanvallen uit te voeren.
Wat betekent SQLi precies?
Met SQLi bedoelen ontwikkelaars en beveiligers SQL-injectie. De afkorting zegt niets over de ernst of de gebruikte aanvalsvorm. Vraag bij een melding welke query kwetsbaar is, welke gegevens het betrokken account bereikt en of misbruik is aangetoond. Die informatie helpt om technische prioriteit en bedrijfsrisico van elkaar te onderscheiden.
Hoe leidt onbetrouwbare invoer tot datalekken?
Een gegevenslek ontstaat wanneer gewijzigde databaseopdrachten informatie bereikbaar maken buiten de bedoelde selectie. De applicatie kan die informatie rechtstreeks tonen, maar ook indirect verraden via verschillende antwoorden. Ook exports en achtergrondtaken verdienen aandacht. Beperk een onderzoek dus niet tot pagina’s waarop bezoekers onmiddellijk resultaten zien.
Hoe verschillen error-based, union-based en blind van elkaar?
Het verschil zit vooral in het kanaal waarlangs informatie terugkomt. Error-based gebruikt fouten, union-based gebruikt samengevoegde resultaten en blind gebruikt afgeleide signalen. Dezelfde kwetsbare invoerroute kan meerdere technieken toelaten. Een test die uitsluitend naar databasefouten zoekt, kan daardoor een probleem missen dat via veranderend applicatiegedrag zichtbaar wordt.
Welke beveiligingsstappen verminderen het risico het meest?
Geef structurele scheiding tussen querytekst en waarden voorrang. Controleer daarna dynamische queryonderdelen, accountrechten en foutafhandeling. Laat een reparatie bovendien opnemen in tests die bij wijzigingen terugkeren. Spreek bij uitbesteed onderhoud af wie kwetsbare querypaden onderzoekt en wie beoordeelt of de hersteltest voldoende dekking biedt.
Voorkomt een ORM SQLi?
Een ORM helpt wanneer ontwikkelaars de ingebouwde queryfuncties correct gebruiken. Eigen SQL-fragmenten kunnen die bescherming echter doorbreken. Controleer vooral uitzonderingen: complexe rapporten, aangepaste sortering en prestatiewerk. Een overstap naar een ORM vervangt geen beoordeling van bestaande ruwe queries of de rechten waarmee de applicatie toegang krijgt.
Neem de queryopbouw en databaserechten van je belangrijkste webfuncties mee naar het volgende onderhoudsoverleg. Gebruik onze uitleg over risico’s en bescherming bij SQL-injectie als voorbereiding. Plaats de bevindingen naast andere aanvalstypen en hun gevolgen, zodat preventie en herstel een samenhangende prioriteit krijgen.