Belangrijkste inzichten
- Een supply chain attack is een indirecte cyberaanval via een vertrouwde leverancier, update, beheertool of softwareketen.
- Eén leverancier met toegang tot 10, 100 of 1.000 klantomgevingen kan brede schade veroorzaken.
- Veelvoorkomende aanvalsroutes zijn software-updates, IT-beheertools, leveranciersaccounts, open source componenten en cloudkoppelingen.
- Een ketenaanval verloopt vaak in 5 fasen: verkennen, toegang krijgen, verspreiden, rechten verhogen en schade aanrichten.
- Beperk leveranciersrisico met least privilege, MFA, updatecontrole, logging, versiebeheer, code-review en periodieke sleutelrotatie.
- Tijdelijke beheertoegang van 2 uur is vaak veiliger dan permanente leverancierstoegang tot klantomgevingen.
Wat is een supply chain attack?
Een supply chain attack is een cyberaanval waarbij criminelen binnendringen via een vertrouwde leverancier, softwareketen, updatekanaal of beheertool in plaats van via het directe doelwit. Wat is een supply chain attack? Het korte antwoord is: een indirecte aanval op vertrouwen.
Dit risico groeit omdat organisaties steeds meer werk uitbesteden aan IT-dienstverleners, cloudsoftware, salarisplatforms, boekhoudpakketten en beheertools. Eén leverancier kan toegang hebben tot 10, 100 of 1.000 klantomgevingen, waardoor één fout veel schade kan veroorzaken. Daardoor raakt een aanval via een derde partij ook kleine Nederlandse organisaties.
In dit artikel lees je hoe zo’n aanval werkt, waarom Nederlandse bedrijven, scholen en zorgorganisaties kwetsbaar zijn en welke signalen je serieus moet nemen. Daarnaast krijg je praktische stappen om leveranciersrisico’s te beperken, zonder dat je direct een groot securityteam nodig hebt.
Wat een supply chain attack in de praktijk is
| Aanvalsroute | Hoe aanvallers dit misbruiken | Waarom dit risico geeft | Basismaatregel |
|---|---|---|---|
| Software-update | Kwaadaardige update toevoegen | Automatische installatie | Updatecontrole en logging |
| IT-beheertool | Beheerrechten kapen | Toegang tot veel systemen | Strikte rechten en MFA |
| Leveranciersaccount | Wachtwoord of token stelen | Vertrouwde sessie | Least privilege |
| Open source component | Codepakket aanpassen | Breed hergebruik | Versiebeheer en review |
| Cloudkoppeling | API-sleutel misbruiken | Data-uitwisseling | Periodieke sleutelrotatie |
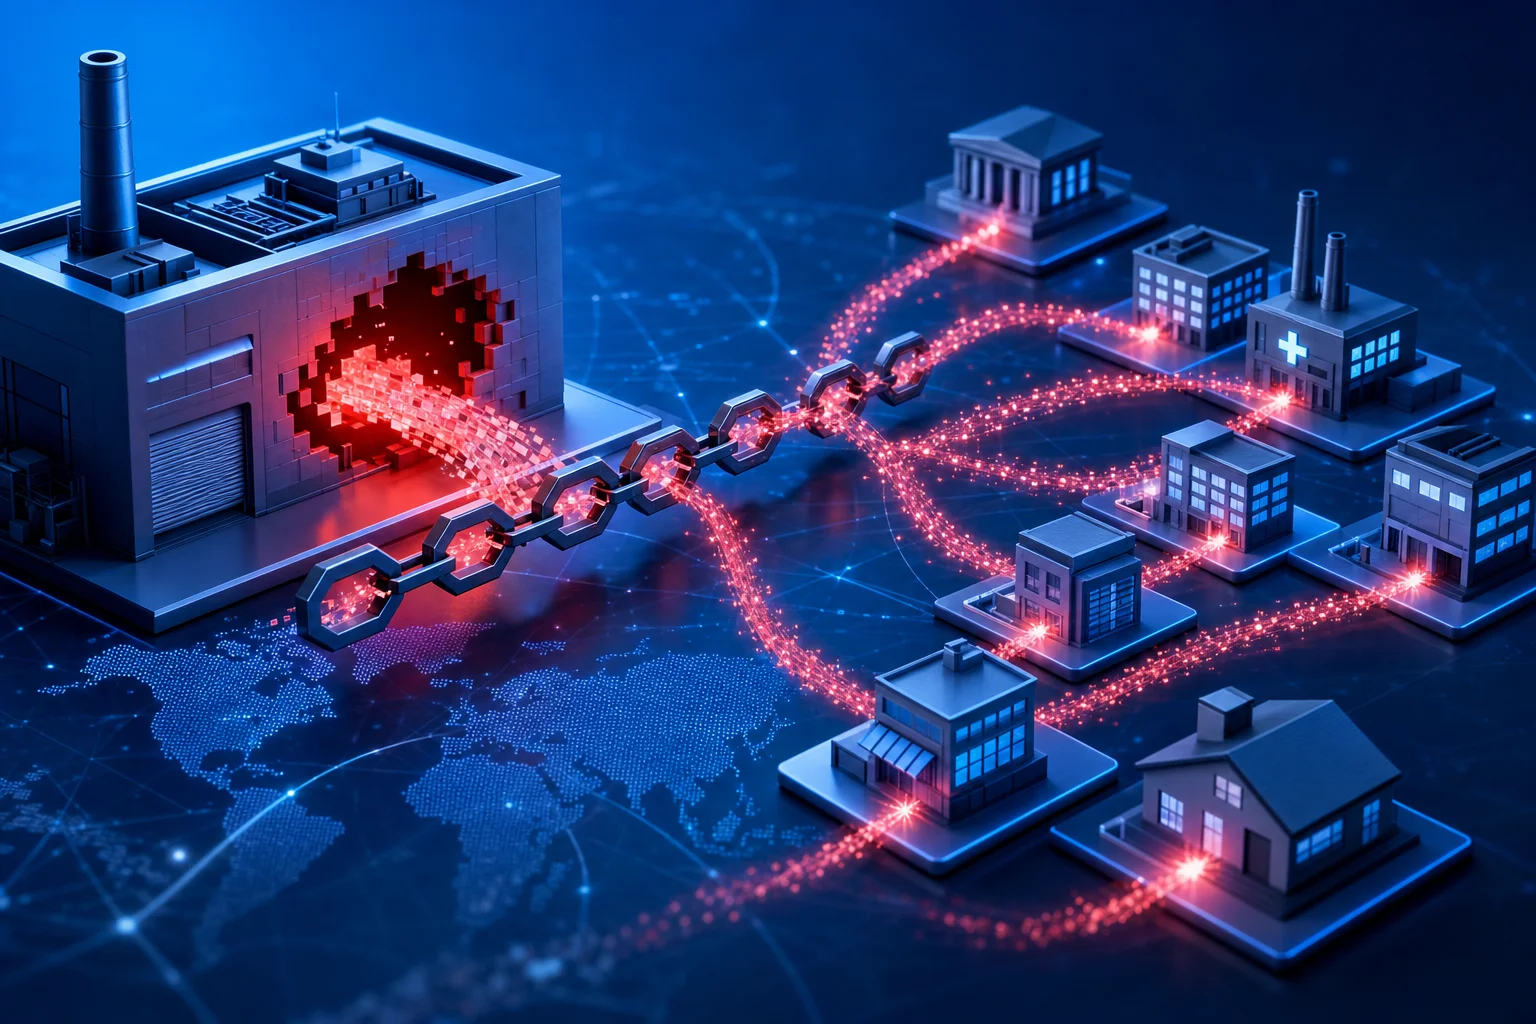
Een supply chain attack werkt doordat aanvallers een zwakke schakel in de keten kiezen. In plaats van jouw firewall rechtstreeks aan te vallen, misbruiken zij het vertrouwen dat je al aan een leverancier hebt gegeven. Denk aan een helpdeskaccount, een updatepakket of een koppeling met je administratie.
Bij een directe hack valt een aanvaller jouw organisatie zelf aan. Bij een aanval via de keten gebruikt de aanvaller een derde partij als ingang. Daardoor lijken de eerste acties vaak normaal: een update komt van een bekend domein, een beheerder logt in met een bestaand account of een script draait onder een vertrouwde naam.
Vuistregel: behandel elk extern account met beheerrechten alsof het toegang geeft tot je kroonjuwelen, ook als het maar 1 leverancier betreft.
Stap voor stap: van leverancier naar slachtoffer
Een veelgezien patroon bestaat uit 5 fasen. Eerst verzamelt de aanvaller informatie over leveranciers, gebruikte software en beheerkanalen. Daarna steelt of raadt de aanvaller inloggegevens, of hij plaatst schadelijke code in een update of pakket.
Vervolgens verspreidt de aanval zich via een vertrouwd proces. Een update wordt uitgerold, een beheeragent voert een opdracht uit of een cloudkoppeling synchroniseert data. Daarna proberen aanvallers rechten te verhogen, data te stelen of ransomware te plaatsen.
Een realistisch scenario: een regionaal administratiekantoor gebruikt één beheerportaal voor 40 klantomgevingen. Als een aanvaller dat portaal kaapt, hoeft hij niet 40 bedrijven apart te hacken. Eén ingang levert dan 40 kansen op datadiefstal, sabotage of afpersing.
Wat bij een supply chain attack een vertrouwde derde partij is
Een aanval via een vertrouwde derde partij draait om misplaatst vertrouwen. De leverancier heeft vaak al toestemming om software te installeren, systemen te beheren of data te verwerken. Aanvallers misbruiken die toestemming omdat beveiligingssystemen die acties minder snel blokkeren.
Bij phishing ziet een medewerker soms een verdacht bericht. Bij een supply chain attack ziet dezelfde medewerker mogelijk niets, omdat de kwaadaardige actie via een normale update of legitiem account loopt. Daardoor kan detectie langer duren dan bij een gewone malwaremail.
In de praktijk beginnen ketenaanvallen niet altijd met lawaai. De eerste signalen zijn juist klein: een ongebruikelijke login om 03.12 uur, een nieuwe beheerregel, of een updatebestand dat groter is dan vorige versies. Zulke details tellen.
Bij een supply chain attack is vertrouwen niet het probleem; onbeperkt vertrouwen zonder controle is het probleem.
Wat vertrouwen is bij een supply chain attack
Vertrouwen betekent in cybersecurity niet dat een leverancier alles mag doen. Vertrouwen betekent dat je duidelijke afspraken maakt, toegang begrenst en controleert wat er gebeurt. Zonder die grenzen verandert gemak snel in een risico.
Een softwareleverancier heeft bijvoorbeeld geen permanente beheertoegang nodig voor elke klantomgeving. Tijdelijke toegang van 2 uur kan genoeg zijn voor onderhoud. Bovendien helpt logging om achteraf te zien wie welke actie uitvoerde.
Een directe hack laat vaak sporen achter aan de buitenrand van je netwerk. Een aanval via een vertrouwde partij start juist binnen een toegestane route. Daarom moet monitoring ook kijken naar gedrag, niet alleen naar bekende schadelijke bestanden.
Waarom zijn Nederlandse bedrijven, scholen en zorgorganisaties aantrekkelijk doelwit?
Nederlandse organisaties zijn aantrekkelijk omdat ze sterk leunen op digitale leveranciers, SaaS-platforms en externe IT-beheerders. Ook middelgrote organisaties verwerken waardevolle data, zoals loonstroken, medische gegevens, leerlingdossiers en betaalgegevens. Voor criminelen heeft zulke data directe handelswaarde.
Een basisschool, huisartsenpraktijk of mkb-bedrijf heeft vaak geen 24/7 securityteam. Toch gebruikt zo’n organisatie wel cloudmail, leerlingvolgsystemen, boekhoudsoftware en externe support. Daardoor ontstaat een keten met meerdere ingangen, terwijl het toezicht beperkt blijft.
De Nederlandse context telt ook juridisch mee. De Europese NIS2-richtlijn vormt een kader voor strengere zorgplicht en ketenbeveiliging, al hangt de precieze toepassing af van nationale wetgeving en de organisatiecategorie. Organisaties die onder de nieuwe regels vallen, moeten leveranciersrisico’s aantoonbaar meenemen in hun beveiliging; lees meer over die zorgplicht in de uitleg over de nieuwe cyberbeveiligingsregels.
Let op: ook particulieren kunnen indirect geraakt worden. Een lek bij een salarisverwerker kan naam, adres, rekeningnummer en burgerservicenummer van werknemers blootleggen.
Waarom raakt dit ook particulieren?
Particulieren merken een supply chain attack vaak pas na datalekken, fraudepogingen of phishing op naam. Criminelen gebruiken buitgemaakte gegevens om geloofwaardige berichten te sturen. Een e-mail met je echte werkgever, factuurnummer of klantnummer voelt minder verdacht.
Een aanval hoeft dus niet op jouw laptop te beginnen om jouw gegevens te raken. Als een webwinkel, zorgportaal of administratiekantoor wordt getroffen, kunnen jouw gegevens alsnog op straat belanden. Daarna volgen soms wachtwoordaanvallen, neptelefoontjes of identiteitsfraude.
Bij meldingen van datalekken is snelheid belangrijk. Verander wachtwoorden zo snel mogelijk op diensten waar hetzelfde wachtwoord is gebruikt. Zet daarnaast tweestapsverificatie aan op e-mail, bankzaken en accounts met persoonlijke data.
Wat de rol van beheersoftware is bij een supply chain attack
Vertrouwde netwerktoegang en beheersoftware vergroten de impact van een supply chain attack omdat ze vaak diepe rechten hebben. Een beheeragent mag software installeren, scripts uitvoeren, apparaten herstarten en instellingen wijzigen. Voor aanvallers is dat een krachtige snelweg.
Ransomware via beheersoftware is extra gevaarlijk. Een aanvaller hoeft dan niet elk apparaat apart te besmetten. Hij gebruikt één centraal beheermechanisme om op tientallen of honderden systemen tegelijk schadelijke opdrachten uit te voeren.
Een concreet scenario: een IT-dienstverlener beheert 80 laptops voor een zorgpraktijk. Als een aanvaller een beheerdersaccount zonder MFA overneemt, kan hij encryptiesoftware verspreiden voordat de eerste medewerker iets merkt. In korte tijd kan de praktijk geen agenda, dossiers of declaraties meer openen.
Wat bij een supply chain attack permanente toegang is
Permanente toegang is handig voor support, maar het vergroot het aanvalsoppervlak. Een account dat 365 dagen per jaar openstaat, kan ook 365 dagen per jaar worden misbruikt. Daarom past tijdelijke toegang beter bij veel onderhoudstaken.
Goede beheersoftware biedt rolgebaseerde rechten, sessielogging en meldingen bij risicovolle acties. Toch moet de klant die functies actief instellen. Standaardrechten blijven in de praktijk vaak te ruim, vooral na spoedwerk of personeelswissels.
Organisaties kunnen starten met 3 controles: verplichte MFA, maandelijkse review van externe accounts en automatische melding bij nieuwe beheerscripts. Wie als mkb-organisatie een praktisch startpunt zoekt, kan ook kijken naar een maandaanpak voor het terugdringen van digitale risico’s.
Hoe verspreiden malware en kwaadaardige code zich via leveranciers?
Malware verspreidt zich via leveranciers wanneer aanvallers schadelijke bestanden, scripts of code in een vertrouwd distributiekanaal plaatsen. Een update, plug-in, bibliotheek of installatiepakket lijkt dan legitiem. Toch voert het pakket extra acties uit op het systeem van de klant.
Kwaadaardige code-injectie speelt hierbij vaak een rol. Aanvallers voegen code toe aan bestaande software, zonder dat de gebruiker iets merkt. Meer uitleg over dit mechanisme staat in de gids over schadelijke code in applicaties.
Een voorbeeld uit de praktijk: een klein softwarepakket voor facturatie gebruikt 25 externe componenten. Als één component wordt vervangen door een besmette versie, kan de facturatiesoftware die code automatisch meenemen. Daardoor raakt de klant besmet via een update die hij juist vertrouwt.
Van update naar achterdeur
Een besmette update hoeft niet meteen ransomware te starten. Aanvallers plaatsen soms eerst een achterdeur, zodat zij later kunnen terugkeren. Een verborgen toegang tot een systeem maakt latere datadiefstal of sabotage eenvoudiger.
Zo’n achterdeur kan klein zijn. Een extra gebruiker, een verborgen taak of een aangepaste firewallregel kan genoeg zijn. Daarom volstaat een gewone virusscan niet altijd na een verdachte leveranciersupdate.
Veelgemaakte fout: een organisatie verwijdert alleen het zichtbare malwarebestand. Controleer ook accounts, geplande taken, API-sleutels en logins van de laatste 30 dagen.
Wat in logs een supply chain attack is
Een supply chain attack verraadt zich vaak door afwijkend gedrag van vertrouwde software of accounts. Let vooral op onverwachte beheeracties, nieuwe processen, vreemde netwerkverbindingen en updates buiten normale onderhoudsvensters. Eén signaal is niet altijd bewijs, maar combinaties verdienen direct onderzoek.
Wat is een supply chain attack? In deze fase herken je die vooral als misbruik van iets dat normaal en vertrouwd lijkt, zoals een update of extern account.
Een praktisch alarmsignaal is een leverancier die plots vraagt om ruimere rechten dan eerder nodig waren. Ook ongebruikelijke datastromen naar onbekende servers zijn verdacht. Bij cloudsystemen kunnen plotselinge API-aanroepen of massale downloads wijzen op misbruik.
Controleer systemen extra goed na een verdachte update. Een veilige eerste stap is het vergelijken van gedrag vóór en na de update: welke processen draaien nieuw, welke accounts zijn toegevoegd en welke verbindingen ontstaan? Gebruik bij vermoedens ook een gestructureerde aanpak om tekenen van besmetting te herkennen.
Signalen in logs en op werkplekken
Logs geven vaak eerder bewijs dan meldingen van medewerkers. Zoek naar logins buiten werktijd, mislukte MFA-pogingen, nieuwe beheerdersrollen en scripts vanaf leveranciersaccounts. Een login om 02.47 uur vanuit een ongebruikelijk land verdient aandacht.
Op werkplekken vallen andere signalen op. Denk aan plots trage systemen, onbekende pop-ups, beveiligingssoftware die uitstaat of bestanden die onverwacht versleuteld zijn. Bij ransomware verschijnen soms binnen minuten losgeldnotities op meerdere apparaten.
Houd logbestanden minimaal 90 dagen beschikbaar als dat past bij je omgeving en privacybeleid. Ketenaanvallen worden soms pas weken na de eerste toegang zichtbaar. Zonder historische logs blijft de beginroute dan vaak onduidelijk.
Wat kun je doen om het risico op een aanval via leveranciers te verkleinen?
Je verkleint het risico door leveranciersrechten te beperken, wijzigingen te controleren en duidelijke afspraken vast te leggen. Geen enkele maatregel stopt elke supply chain attack. Een combinatie van toegangsbeheer, monitoring, back-ups en contractuele eisen beperkt wel de kans op grote schade.
Begin bij de leveranciers met de meeste toegang. Een partij die alleen nieuwsbrieven verstuurt, vormt een ander risico dan een IT-beheerder met domeinrechten. Rangschik leveranciers daarom op datatoegang, systeemrechten en afhankelijkheid voor je dagelijkse werk.
- Maak een lijst van leveranciers met toegang tot systemen, data of beheerportalen.
- Zet MFA verplicht aan voor elk extern account met beheerdersrechten.
- Beperk rechten tot taken die de leverancier echt nodig heeft.
- Controleer updates eerst op testapparaten of in een beperkte groep.
- Bewaar logs van externe toegang minimaal 90 dagen waar dat passend is.
- Test back-ups elk kwartaal met een echte herstelactie.
- Leg incidentmeldingen en responstijden schriftelijk vast in leveranciersafspraken.
Rekenvoorbeeld: een organisatie met 12 leveranciers ontdekt dat 4 partijen beheertoegang hebben, 3 partijen persoonsgegevens verwerken en 2 partijen beide doen. Die 2 leveranciers krijgen als eerste MFA-controle, logreview en aangescherpte contractafspraken, omdat zij het hoogste gecombineerde risico vormen.
Maak ketenbeveiliging meetbaar
Meetbare afspraken helpen meer dan algemene beloftes. Vraag bijvoorbeeld om meldingen binnen 24 uur bij een beveiligingsincident dat jouw data kan raken. Spreek ook af wie systemen isoleert, wie klanten informeert en wie forensische gegevens veiligstelt.
Back-ups verdienen aparte aandacht. Een back-up die permanent gekoppeld is, kan ook door ransomware worden versleuteld. Gebruik daarom ten minste één offline of onveranderbare kopie, en test herstel voordat een incident plaatsvindt.
Voor kleine organisaties werkt eenvoud beter dan dikke beleidsdocumenten. Een maandelijkse controle van externe accounts, updates en back-upherstel levert al veel zicht op. Combineer dat met basismaatregelen zoals patchbeheer, MFA en duidelijke eigenaars per leverancier.
Welke vragen stel je aan een softwareleverancier of IT-dienstverlener?
Goede vragen maken leveranciersrisico’s concreet. Vraag niet alleen of een leverancier “veilig werkt”, maar hoe toegang, updates, logging en incidentmelding zijn geregeld. Antwoorden moeten toetsbaar zijn, liefst met termijnen, rollen en technische controles.
Een leverancier hoeft niet elk detail van zijn beveiliging openbaar te maken. Toch moet hij kunnen uitleggen welke rechten hij nodig heeft en hoe hij misbruik voorkomt. Vage antwoorden zijn geen bewijs van slechte beveiliging, maar ze vragen wel om vervolgvragen.
- Welke accounts hebben toegang tot onze omgeving, en wie beheert die accounts?
- Gebruiken alle beheerders MFA, ook bij noodtoegang?
- Hoe testen jullie software-updates voordat klanten ze ontvangen?
- Hoe snel melden jullie een incident dat onze data of systemen kan raken?
- Welke logs kunnen wij ontvangen bij een vermoeden van misbruik?
- Hoe vaak controleren jullie externe componenten en afhankelijkheden?
- Kunnen rechten tijdelijk worden gegeven in plaats van permanent?
Wat doe je met zwakke antwoorden?
Zwakke antwoorden vragen om risicobeperking, niet meteen om paniek. Beperk eerst toegang, schakel extra logging in en vraag om een verbetertermijn. Bij kritieke leveranciers kan een termijn van 30 tot 60 dagen passend zijn voor basismaatregelen zoals MFA en accountreview.
Als een leverancier geen incidentproces heeft, leg dan minimaal meldroutes vast. Noteer een beveiligingscontact, een noodnummer en een maximale reactietijd. Zonder zulke afspraken verlies je kostbare uren bij een echte aanval.
Een andere leverancier is soms beter, maar overstappen kost tijd en geld. Voor een kleine, niet-kritieke tool kan extra monitoring genoeg zijn. Voor een partij met beheerrechten tot je kernsystemen weegt dat anders.
In onze ervaring levert de eerste leverancierslijst vaak direct verrassingen op: oude accounts, te brede rechten en onduidelijke eigenaars. We zouden daarom eerst zicht creëren, daarna pas dure tooling overwegen. Die volgorde voorkomt schijnveiligheid en houdt maatregelen uitvoerbaar, het team van Virus.NL.
Veelgestelde vragen
Deze korte antwoorden helpen je de belangrijkste punten snel te controleren.
Wat betekent supply chain attack precies?
Een supply chain attack betekent dat een aanvaller een doelwit bereikt via een vertrouwde derde partij. Die derde partij kan een softwareleverancier, IT-beheerder, cloudplatform of dataverwerker zijn. De aanval richt zich dus niet alleen op jouw eigen netwerk, maar op de keten waar jouw organisatie op vertrouwt.
Hoe misbruiken aanvallers leveranciers, software-updates of beheertools?
Aanvallers stelen inloggegevens, plaatsen schadelijke code in updates of kapen beheersoftware met ruime rechten. Daarna gebruiken zij bestaande toegangswegen om malware te verspreiden, data te stelen of ransomware te starten. Juist omdat de route vertrouwd lijkt, valt misbruik minder snel op.
Waarom is dit relevant voor Nederlandse organisaties en particulieren?
Nederlandse organisaties gebruiken veel externe software, salarisdiensten, zorgsystemen en IT-beheer. Daardoor kan één leveranciersincident veel klanten of burgers raken. Particulieren merken de gevolgen vooral via datalekken, gerichte phishing, identiteitsfraude of misbruik van gegevens die bij een dienstverlener stonden.
Welke concrete stappen verkleinen de kans op schade?
Maak leveranciersrechten inzichtelijk, verplicht MFA, beperk toegang tot noodzakelijke taken en controleer logs van externe accounts. Test daarnaast back-ups elk kwartaal en spreek incidentmeldingen schriftelijk af. Deze stappen stoppen niet elke aanval, maar ze beperken de kans op snelle verspreiding en langdurige uitval.
Is een supply chain attack hetzelfde als een directe hack?
Nee, een directe hack richt zich rechtstreeks op jouw systemen, accounts of netwerk. Een supply chain attack gebruikt een vertrouwde leverancier of softwareketen als ingang. Het verschil zit dus in de route: de aanvaller komt binnen via een partij die al toegang of vertrouwen had.
Conclusie: wat is een supply chain attack en hoe blijf je weerbaar?
Wat is een supply chain attack? Het is een aanval op de vertrouwensrelaties rond je organisatie, niet alleen op één apparaat of server. Daarom vraagt bescherming om meer dan antivirus: je moet weten wie toegang heeft, welke software automatisch wijzigt en welke leverancier kritieke data verwerkt.
De belangrijkste les is nuchter. Beperk rechten, controleer updates, bewaar logs en maak afspraken voordat er iets misgaat. Nederlandse organisaties kunnen met deze basis al veel schade voorkomen, vooral wanneer leveranciersbeheer net zo serieus wordt behandeld als interne beveiliging.
Wil je breder werken aan digitale weerbaarheid, begin dan met duidelijke basismaatregelen voor accounts, updates, back-ups en monitoring. De uitleg over praktische cyberbeveiliging helpt om die maatregelen gestructureerd op te bouwen.