Belangrijkste punten
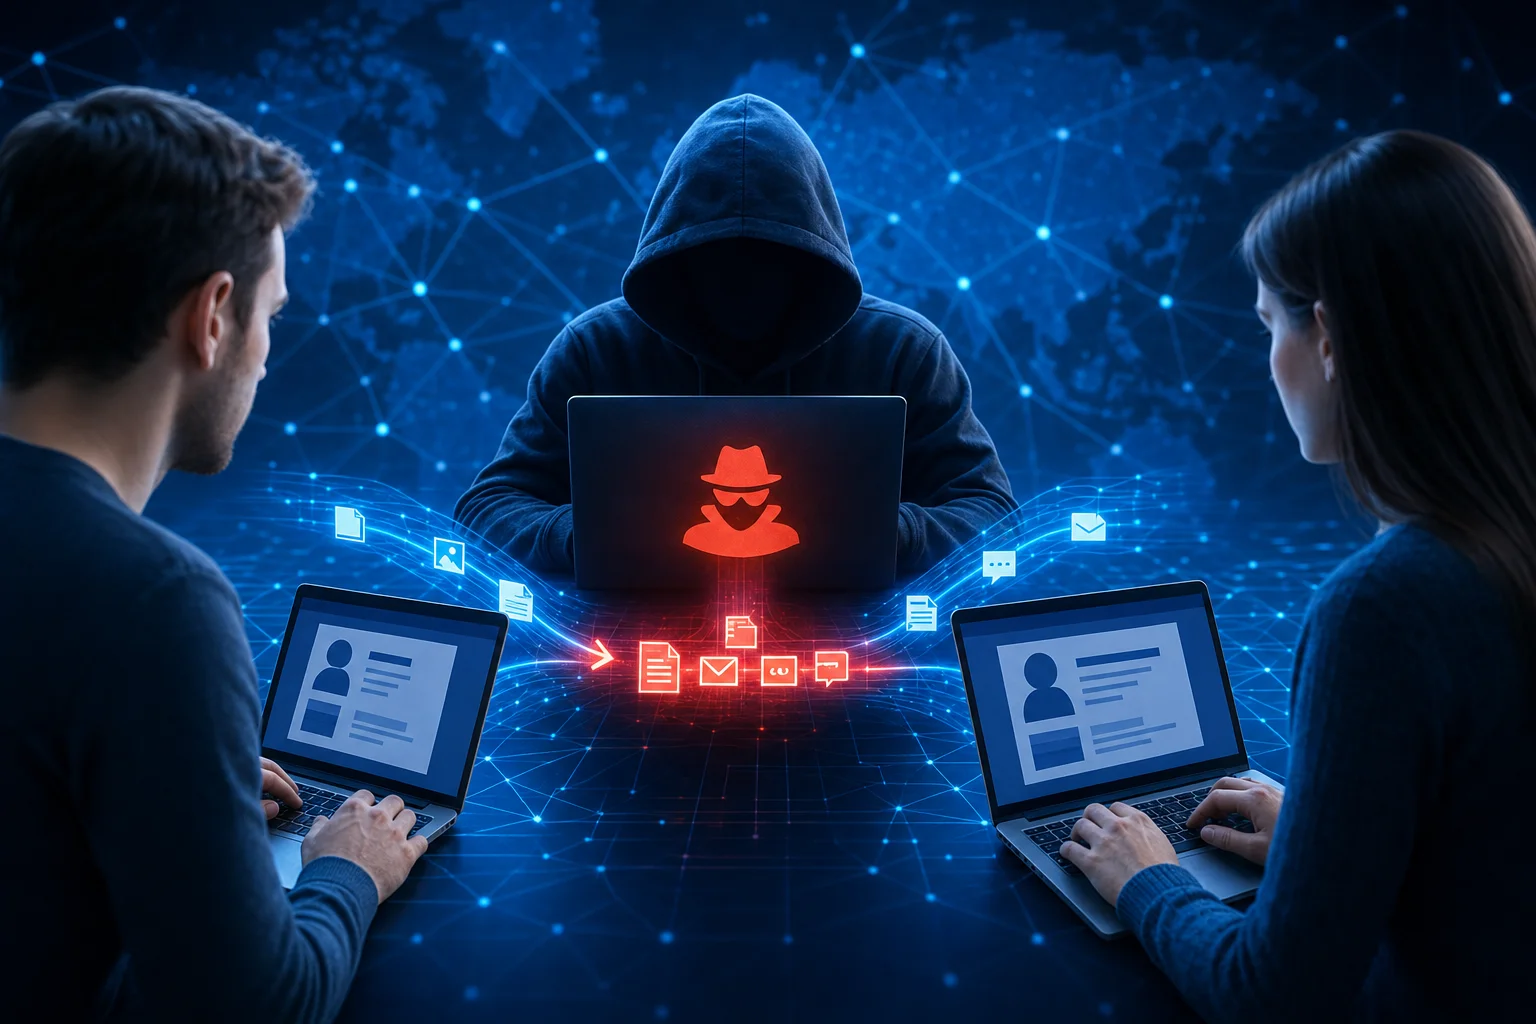
- Een man-in-the-middle-aanval is een onderscheppingsaanval waarbij een aanvaller verkeer ongemerkt meeleest, wijzigt of omleidt tussen twee partijen.
- Een man-in-the-middle-aanval is schadelijker dan afluisteren, omdat de aanvaller ook formulieren, sessies, betaalgegevens en code actief kan aanpassen.
- Aanvallers komen vaak tussen beide partijen via nepwifi, gemanipuleerde dns-antwoorden, gestolen sessiecookies of misleidende inlogpagina’s.
- Eén onderschepte sessie bij accountinlog, bankieren of zakelijke e-mail kan al genoeg zijn om cookies, wachtwoorden of sessiegegevens buit te maken.
- Een slotje in de browser bewijst niet automatisch veiligheid, omdat een geloofwaardige nepomgeving alsnog gegevens kan doorsluizen.
- Open netwerken met namen als “Gratis_Gastenwifi” vragen extra wantrouwen, omdat zo’n toegangspunt verkeer eerst via een kwaadwillende server kan leiden.
Een man-in-the-middle-aanval is een onderscheppingsaanval waarbij een aanvaller ongemerkt tussen twee communicerende partijen gaat zitten en verkeer kan meelezen, aanpassen of omleiden. Juist daardoor is de man-in-the-middle-aanval zo verraderlijk: de gebruiker denkt vaak met een vertrouwde website, app of wifi-netwerk te praten, terwijl een derde partij meekijkt. Bij accountinlog, bankieren of zakelijke e-mail kan één onderschepte sessie al genoeg zijn voor schade.
Het risico is nu groter omdat steeds meer verkeer via draadloze netwerken, mobiele apps en clouddiensten loopt. Bovendien misbruiken aanvallers nog altijd slecht beveiligde wifi, valse inlogpagina’s en manipulatie van netwerkverkeer. Een onderschepping duurt soms maar kort, maar dat is vaak lang genoeg om cookies, wachtwoorden of sessiegegevens buit te maken. Ook bij een man-in-the-middle-aanval is die korte tijd vaak al genoeg voor misbruik.
In dit artikel leest u wat een man-in-the-middle-aanval precies betekent, hoe een aanvaller tussen twee partijen komt en in welke dagelijkse situaties dat gebeurt. Daarnaast ziet u aan welke signalen u een onderschepte verbinding kunt herkennen, welke gegevens risico lopen en welke eerste stappen verstandig zijn. Zo kunt u na afloop beter uitleggen hoe communicatie wordt onderschept en waar extra alertheid nodig is.
Waarom een man-in-the-middle-aanval meer is dan afluisteren
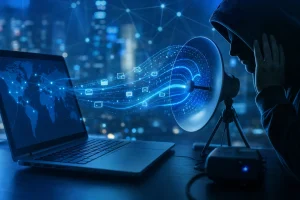
Een man-in-the-middle-aanval is meer dan passief meekijken. De aanvaller kan verkeer onderscheppen, wijzigen en opnieuw doorsturen, zodat beide kanten denken dat alles normaal verloopt. Daardoor lijkt de verbinding intact, terwijl formulieren, sessies of betaalgegevens al zijn aangepast.
Bij gewoon afluisteren leest iemand alleen mee. Bij een man-in-the-middle-aanval kan de aanvaller ook actief ingrijpen. Denk aan het omleiden van een inlogverzoek, het wisselen van een rekeningnummer in een factuur of het injecteren van schadelijke code in een pagina. Juist dat actieve deel maakt deze aanval zo schadelijk.
Een praktisch voorbeeld is een gebruiker die in een café inlogt op webmail via een open netwerk. De wifi-pagina oogt normaal, maar het netwerk is opgezet om verkeer eerst door een kwaadwillende server te sturen. Wie meer wil weten over het onderscheppen of meeluisteren van communicatie, kan ook lezen over afluisteren van digitaal verkeer.
Wat is een man-in-the-middle-aanval?
Een man-in-the-middle-aanval betekent dat een aanvaller de communicatie tussen twee partijen overneemt zonder dat die partijen dat direct merken. De twee uiteinden kunnen een gebruiker en een website zijn, maar ook een telefoon en een app, of een medewerker en een bedrijfsserver. De verbinding loopt dan niet meer rechtstreeks van A naar B, maar van A naar de aanvaller en pas daarna naar B.
De kern is vertrouwen. Een browser vertrouwt een netwerkpad, een gebruiker vertrouwt een inlogscherm, en een apparaat vertrouwt een dns-antwoord of certificaat. Zodra een aanvaller dat vertrouwen nabootst of manipuleert, kan verkeer op een andere plek uitkomen. Bij een man-in-the-middle-aanval wordt juist dat vertrouwen misbruikt.
De term man-in-the-middle wordt soms breed gebruikt voor verschillende onderscheppingstechnieken. Toch gaat het steeds om hetzelfde patroon: iemand plaatst zich tussen zender en ontvanger. Dat kan op netwerklaag, op sessieniveau of via een nepinterface die echte communicatie nabootst.
Hoe ontstaat een man-in-the-middle-aanval?
Een aanvaller komt ertussen door verkeer om te leiden, een vals toegangspunt te laten vertrouwen of een sessie over te nemen. Vaak gebeurt dat via een nepwifi, gemanipuleerde dns-antwoorden, gestolen sessiecookies of een misleidende website. De technische methode verschilt, maar het doel blijft gelijk: controle krijgen over het pad van de communicatie. Bij een man-in-the-middle-aanval is dat pad precies het doelwit.
Omleiding via netwerk en dns
Een veelgebruikte route is manipulatie van naamomzetting. Als een apparaat vraagt welk ip-adres bij een domeinnaam hoort, kan een vervalst antwoord de gebruiker naar een andere server sturen. De browser toont dan soms een bekende naam, terwijl de inhoud van een aanvaller komt.
Zo’n scenario zie je bij valse hotspots of slecht beveiligde lokale netwerken. Een aanvaller deelt verkeerde netwerkantwoorden uit en stuurt verkeer door naar een eigen tussenstation. Dat lijkt technisch, maar de uitkomst is simpel: de gebruiker praat niet meer direct met de bedoelde dienst. Bij dit type omleiding speelt vervalsing van dns-antwoorden vaak een grote rol.
Misbruik van sessies en cookies
Een tweede methode gebruikt sessiegegevens. Zodra een aanvaller een actieve sessiecookie onderschept, kan die zich voordoen als de ingelogde gebruiker. Dat gebeurt vooral als een website gemengde inhoud laadt, een onveilige verbinding toestaat of als een gebruiker op een nepportaal inlogt.
Sessiediefstal hoeft niet altijd direct via wifi te lopen. Soms begint het met een script in een webpagina, waarna een sessietoken wordt buitgemaakt en later misbruikt. In dat verlengde ligt ook misbruik van scripts in webpagina’s, omdat daarmee accountovername na onderschepping kan volgen.
Let op: Een slotje in de browser betekent niet automatisch dat de pagina veilig is. Een aanvaller kan een geloofwaardige nepomgeving bouwen, zeker als de gebruiker alleen snel op vormgeving en kleur let.
Valse toegangspunten en nepinterfaces
Een derde route is social engineering in combinatie met techniek. Een open wifi-netwerk met een naam als “Gratis_Gastenwifi” trekt snel gebruikers. Daarna verschijnt een inlogscherm dat om e-mail, social-login of betaalgegevens vraagt. De aanvaller hoeft dan soms niet eens complexe encryptie te breken, omdat slachtoffers hun gegevens zelf invoeren.
Ook nepveilige websites spelen mee. Een pagina kan eruitzien als een legitiem portaal, maar onder de motorkap gegevens doorsluizen. Bij herkenning van misleidende slotjes of certificaattrucs helpt deze uitleg over nepveilige websites en schijnveiligheid.
Situaties waarin een man-in-the-middle-aanval ontstaat
Een man-in-the-middle-aanval ontstaat vaak in gewone situaties waarin gemak wint van controle. Openbare wifi, captive portals, nepwebsites en gedeelde netwerken vormen de bekendste voorbeelden. Wie onderweg snel verbinding maakt of een waarschuwing wegklikt, geeft een aanvaller extra ruimte.
| Situatie | Hoe de aanval kan ontstaan | Voorbeeld van risico | Eerste maatregel |
|---|---|---|---|
| Openbare wifi | Vals toegangspunt | Inloggegevens onderschept | Niet inloggen op gevoelige accounts |
| Hotel- of caféportaal | Nep inlogscherm | E-mailadres en wachtwoord buit | Controleer domeinnaam en certificaat |
| Gedeeld kantoornetwerk | Netwerkmanipulatie | Sessiecookies gestolen | Gebruik alleen versleutelde diensten |
| Mobiele app op vreemd netwerk | Verkeer omgeleid | Token of betaaldata gelekt | Werk apps en toestel direct bij |
| Nepwebsite via link | Schijnveilige pagina | Accountovername | Typ gevoelige adressen handmatig |
Openbare wifi blijft het bekendste voorbeeld. De naam van het netwerk kan sterk lijken op die van een hotel, luchthaven of café. In drukke locaties controleren veel mensen de netwerknaam niet goed. Daardoor kan een kwaadwillende veel apparaten laten verbinden met een valse hotspot voordat iemand iets merkt. Deze man-in-the-middle-aanval valt vaak pas op na vreemde accountmeldingen.
Ook thuis of op kantoor zijn er risico’s. Een verouderde router, zwakke beheerwachtwoorden of oude firmware maken het eenvoudiger om verkeer op lokaal niveau te manipuleren. Verder kunnen aanvallers via gemanipuleerde netwerkidentiteiten verkeer verhullen of omleiden.
Een andere dagelijkse situatie is “gratis” toegang die om veel gegevens vraagt. Een netwerk dat direct naar e-mail, social-login of creditcarddetails vraagt, verdient extra wantrouwen. Bij toegangsmisbruik rond wifi en sessies sluit ook misbruik van meeliften op online toegang goed aan.
De gevaarlijkste onderschepping is vaak niet de technisch slimste aanval, maar de aanval die er normaal genoeg uitziet om niet op te vallen.
Hoe herkent u signalen van een man-in-the-middle-aanval?
U herkent een mogelijke man-in-the-middle-aanval aan kleine afwijkingen in gedrag, beveiligingsmeldingen en netwerkreacties. Eén signaal bewijst weinig, maar meerdere tegelijk zijn reden voor wantrouwen. Vooral afwijkende certificaatmeldingen, plotselinge uitlogmomenten en vreemde doorverwijzingen verdienen aandacht.
Een browserwaarschuwing over een ongeldig certificaat is een duidelijk signaal. Dat geldt ook voor websites die anders ogen dan normaal, onverwacht opnieuw om inlog vragen of trager laden tijdens gevoelige handelingen. Als een bankomgeving of webmail plots een andere url gebruikt, stop dan direct.
Op mobiel vallen soms andere dingen op. Een app vraagt opnieuw om toestemming, een captive portal blijft terugkomen of een verbinding schakelt steeds tussen wifi en mobiel internet. Daarnaast kunnen foutmeldingen over synchronisatie of sessieverval optreden terwijl de accountgegevens kloppen. Ook dat kan passen bij een man-in-the-middle-aanval.
Waarschuwing: Klik certificaatmeldingen niet weg uit haast. Zo’n melding is vaak het enige zichtbare moment waarop een onderschepte verbinding zich verraadt.
Welke gegevens lopen risico bij een man-in-the-middle-aanval?
Bij een man-in-the-middle-aanval lopen vooral gegevens risico die tijdens een sessie direct bruikbaar zijn. Denk aan wachtwoorden, sessiecookies, betaalgegevens, verificatiecodes en inhoud van berichten. Toch blijft het niet bij alleen inlogdata, want ook metadata kan veel prijsgeven.
Metadata omvat bijvoorbeeld welke dienst u gebruikt, vanaf welk apparaat en op welk tijdstip. Voor een aanvaller is dat waardevol, omdat zulke gegevens helpen bij accountovername of gerichte phishing. Een onderschepte sessiecookie geeft soms meer toegang dan een wachtwoord, omdat de aanvaller dan bestaande verificatie omzeilt.
Zakelijke schade kan snel oplopen. Een onderschepte e-mailsessie kan leiden tot factuurfraude, terwijl een buitgemaakt cloudtoken interne documenten opent. Bij particuliere gebruikers gaat het vaak om webmail, social media, webshops en bankapps. Zodra één account valt, volgen via wachtwoordhergebruik vaak meer accounts.
Vuistregel: Alles wat u tijdens een actieve sessie invoert, bevestigt of automatisch laat meesturen, moet u zien als potentieel uitlekbaar zodra een verbinding niet te vertrouwen is.
Wanneer is een man-in-the-middle-aanval extra waarschijnlijk?
Extra alertheid is nodig zodra u een netwerk of pagina gebruikt die u niet zelf beheert. Openbare wifi, tijdelijke portalen en links uit berichten vormen de hoogste risicogroep. Daar komt bij dat aanvallers juist mikken op momenten van haast, zoals reizen, wachten of snel online inchecken. Een man-in-the-middle-aanval profiteert vooral van zulke snelle beslissingen.
Op luchthavens, in hotels en in horecalocaties maken veel apparaten automatisch verbinding met bekende of open netwerken. Dat gedrag is handig, maar het vergroot de kans op aansluiting bij een vals toegangspunt. Vooral namen die sterk lijken op legitieme gastnetwerken zijn riskant.
Nepwebsites zijn vaak overtuigend. Ze kopiëren logo’s, kleurgebruik en formulieren, maar de url wijkt net af. Soms staat er wel een slotje, terwijl de pagina nog steeds kwaadaardig is. Daarom moet u altijd de domeinnaam en het certificaatgedrag beoordelen, niet alleen de vormgeving.
Goed om te weten: Een aanvaller hoeft uw verkeer niet lang te onderscheppen. In korte tijd kan al genoeg informatie vrijkomen voor misbruik van een account of betaalpoging.
Welke eerste stappen helpen om het risico te beperken?
De eerste stap is stoppen met gevoelige handelingen zodra u een verbinding niet vertrouwt. Verbreek de wifi, gebruik desnoods mobiel internet en log uit actieve sessies uit. Daarna wijzigt u kritieke wachtwoorden, vooral van e-mail en accounts met financiële of zakelijke waarde.
- Verbreek direct de verdachte verbinding en schakel over op een vertrouwd netwerk.
- Log uit actieve sessies uit en beëindig bekende apparaten in uw accountinstellingen.
- Wijzig wachtwoorden van e-mail, bankgerelateerde en werkaccounts in die volgorde.
- Controleer recente aanmeldingen, betaalpogingen en doorgestuurde e-mails.
- Zet waar mogelijk meervoudige verificatie aan of controleer die instellingen opnieuw.
Daarna volgt controle. Bekijk browsergeschiedenis, notificaties van nieuwe apparaten en ongebruikelijke accountactiviteit. Op werkplekken hoort daar ook controle van dns-instellingen, routerlogs en certificaatmeldingen bij. Wie breder wil kijken naar structurele bescherming, kan dezelfde signalen koppelen aan digitale beveiliging van systemen en accounts.
Praktisch voorbeeld: Merkt u na gebruik van een open wifi dat uw webmail u uitlogt en later een onbekende login toont, verander dan eerst het e-mailwachtwoord. Controleer daarna hersteladressen, inboxregels en gekoppelde apparaten, omdat e-mail vaak de sleutel is tot andere accounts.
Beperkingen, uitzonderingen en veelgemaakte misverstanden
Niet elke vreemde netwerkfout wijst op een man-in-the-middle-aanval. Een certificaatmelding kan ook ontstaan door een fout ingestelde klok, verouderde software of een slecht geconfigureerde server. Toch mag u zo’n melding nooit automatisch als onschuldig beschouwen.
Volledige end-to-end-versleuteling maakt onderschepping veel lastiger, maar neemt het risico niet volledig weg. Een nepinterface kan gebruikers nog steeds misleiden, terwijl gestolen sessietokens beveiliging kunnen ondergraven zonder het verkeer zelf te kraken. Daarom gaat veiligheid altijd over techniek én gedrag.
Een ander misverstand is dat alleen grote organisaties doelwit zijn. Aanvallers automatiseren veel stappen. Daardoor zijn reizigers, studenten, thuiswerkers en kleine teams even goed bruikbare doelen. Wie één goed beveiligde bedrijfsomgeving verwacht, vergeet vaak dat de zwakste schakel ook onderweg of thuis kan zitten.
De juiste reactie telt meer dan paniek
Een man-in-the-middle-aanval is gevaarlijk omdat de aanval het normale gedrag van een verbinding nabootst en daardoor laat overkomen alsof er niets mis is. Juist daarom moet u letten op kleine signalen, dagelijkse risicosituaties en de waarde van sessiegegevens. Wie begrijpt hoe onderschepping werkt, herkent sneller wanneer een netwerk, website of app niet te vertrouwen is.
De kern is eenvoudig: vertrouw een verbinding niet blind omdat die bekend oogt. Controleer waar uw verkeer heen gaat, wees terughoudend op openbare wifi en neem certificaatwaarschuwingen serieus. Zo verkleint u de kans dat een man-in-the-middle-aanval ongemerkt toegang krijgt tot accounts, berichten of betaalgegevens.
In onze ervaring zit de grootste winst niet in ingewikkelde theorie, maar in het vroeg herkennen van afwijkend gedrag. Wie even stopt bij een vreemde melding of een onverwachte loginvraag, voorkomt vaak meer schade dan iemand die later alleen nog opschoont. Dat is ook hoe wij er bij Virus.NL naar kijken.
Veelgestelde vragen
Hieronder vindt u korte antwoorden op vragen die vaak opkomen na een mogelijke man-in-the-middle-aanval.
Wat betekent deze onderscheppingsaanval?
Een man-in-the-middle-aanval betekent dat een aanvaller tussen twee partijen in gaat zitten en hun communicatie onderschept. Die derde partij kan verkeer lezen, aanpassen of omleiden, terwijl beide kanten denken dat ze rechtstreeks met elkaar verbonden zijn.
Hoe kan een aanvaller tussen twee communicerende partijen komen?
Een aanvaller kan verkeer omleiden via een vals wifi-netwerk, gemanipuleerde dns-antwoorden, gestolen sessiecookies of een nepwebsite. Het doel is steeds hetzelfde: zorgen dat de gebruiker niet meer direct met de echte dienst communiceert.
Welke dagelijkse situaties maken zo’n aanval mogelijk?
Openbare wifi, hotelportalen, gedeelde netwerken en links naar nepwebsites zijn bekende risicosituaties. Vooral momenten van haast vergroten het gevaar, omdat gebruikers sneller waarschuwingen negeren of een netwerknaam niet goed controleren.
Welke eerste stappen helpen om het risico te beperken?
Verbreek de verdachte verbinding, log uit actieve sessies uit en wijzig eerst de wachtwoorden van e-mail en andere kritieke accounts. Controleer daarna recente logins, gekoppelde apparaten en ongebruikelijke accountactiviteit om vervolgschade te beperken.
Is een slotje in de browser genoeg om veilig te zijn?
Nee, een slotje alleen is niet genoeg. Een website kan er veilig uitzien en toch misleiden, bijvoorbeeld via een overtuigende kopie of een afwijkende domeinnaam. Controleer daarom altijd de url, waarschuwingen en het gedrag van de pagina.
Wilt u uw basiskennis verder verbreden na dit onderwerp? Lees dan meer over bescherming van accounts, apparaten en netwerken op Virus.NL. Zo kunt u de signalen uit dit artikel beter plaatsen binnen bredere digitale risico’s en een man-in-the-middle-aanval sneller herkennen.