Belangrijkste inzichten
- Wifi-spoofing is het nabootsen van een draadloos netwerk om verkeer te beïnvloeden of gegevens te ontfutselen.
- Een vertrouwde netwerknaam of sterk signaal bewijst niet dat een draadloos netwerk betrouwbaar is.
- Automatisch verbinden uitschakelen en ongebruikte netwerkprofielen verwijderen verkleint de kans op ongewenste verbindingen.
- Wachtwoorden wijzigen is nodig bij vermoedelijke blootstelling, niet automatisch na ieder gebruik van openbare wifi.
- HTTPS en een VPN beperken onderschepping, maar voorkomen geen wachtwoorddiefstal via een frauduleuze aanmeldpagina.
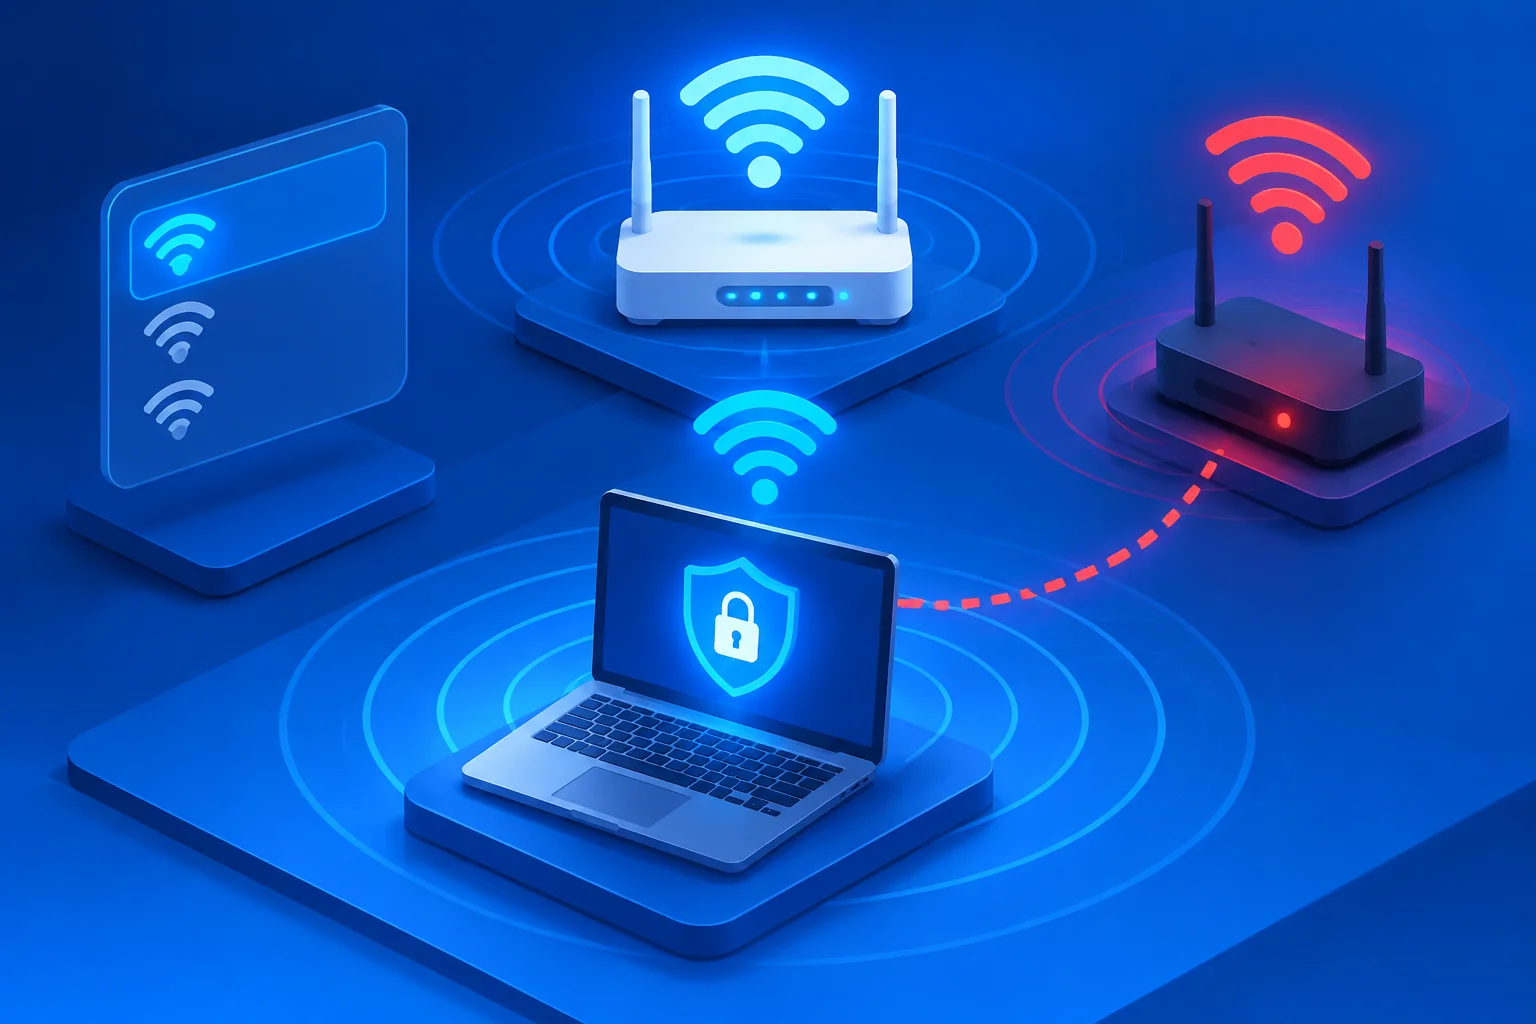
Bij wifi-spoofing bootst een aanvaller een draadloos netwerk na, zodat je apparaat via zijn toegangspunt verbinding maakt en hij verkeer kan beïnvloeden of je naar een valse inlogpagina kan lokken. Een vertrouwde netwerknaam bewijst dus niets. Zelfs de naam van je thuisnetwerk kan iemand overnemen.
Telefoons en laptops bewaren netwerkprofielen en kunnen daarmee later opnieuw verbinding zoeken. Dat gemak vraagt aandacht op stations, in hotels en op andere openbare plekken. Moderne versleuteling beperkt afluisteren, maar voorkomt niet dat je zelf gegevens invult op een misleidende pagina. Veilige instellingen en bewuste netwerkkeuzes vullen elkaar daarom aan.
Hoe herken je wifi-spoofing tussen beschikbare netwerken?
Je kunt wifi-spoofing niet betrouwbaar vaststellen op basis van de netwerknaam, het wifi-icoon of de signaalsterkte. Let vooral op afwijkingen: een andere beveiligingsmethode, een onverwachte inlogpagina of verzoeken om software te installeren. Vraag bij een openbare locatie welke netwerknaam en aanmeldmethode bij het officiële netwerk horen. Ook dan blijft waakzaamheid nodig, want een aanvaller kan dezelfde naam uitzenden.
Je apparaat herkent een netwerk via meer eigenschappen dan alleen de zichtbare naam, ook wel SSID genoemd. Een beveiligd netwerk vraagt daarnaast om passende authenticatie, bijvoorbeeld met een gedeeld wachtwoord of een certificaat. Het kopiëren van de naam geeft een aanvaller dus niet vanzelf toegang tot een bestaande beveiligde verbinding.
Een gelijkende naam of een exacte kopie
Een lookalike-netwerk gebruikt een naam die op het origineel lijkt, bijvoorbeeld met een extra woord of leesteken. Een kwaadaardig toegangspunt kan ook exact dezelfde naam gebruiken. Bij zo’n zogeheten evil twin biedt de aanvaller zelf de draadloze verbinding aan. Het sterkste signaal hoeft daardoor niet van het juiste netwerk te komen.
Een betrouwbaar netwerk hoort bij een bekende beheerder en gebruikt de afgesproken beveiliging. Toch kan ook een legitiem toegangspunt verkeerd zijn ingesteld of later worden overgenomen. Het verschil zit dus niet uitsluitend in de naam, maar in beheer, authenticatie en gedrag. Geen enkel zichtbaar kenmerk bewijst op zichzelf dat een netwerk veilig is.
Een hotelnetwerk dat plots om je mailboxwachtwoord vraagt, wijkt af van een normale netwerkaanmelding. Hetzelfde geldt voor een melding dat je eerst een beveiligingsprofiel moet installeren. Ook een e-mail met een zogenaamd nieuw wifi-wachtwoord kan als lokmiddel dienen. Volg zulke instructies niet voordat je de afzender via een bekend kanaal hebt gecontroleerd.
Waarom openbare wifi risico geeft voor inloggegevens
Op openbare wifi bepaalt een onbekende beheerder hoe je verkeer het internet bereikt. Bij een nagemaakt netwerk neemt een aanvaller die positie in. Hij kan onversleuteld verkeer lezen, verbindingen blokkeren en misleidende aanmeldpagina’s aanbieden. Correct toegepaste HTTPS-versleuteling beschermt de inhoud van je verbinding met een website, maar maakt het toegangspunt zelf niet betrouwbaar.
De gevolgen hangen af van wat je apparaat verstuurt en wat jij accepteert. Een aanvaller kan netwerkverkeer waarnemen zonder automatisch de inhoud van versleutelde berichten te lezen. Bij afluisteren via wifi verschilt de zichtbaarheid per verbinding en beveiligingslaag. Alleen verbonden zijn betekent dus niet dat al je wachtwoorden zijn gestolen.
Misleiding vormt een ander risico. Een nagemaakt welkomstscherm kan je vragen in te loggen met je e-mailaccount voordat internet beschikbaar komt. Vul je daar je wachtwoord in, dan geef je het rechtstreeks aan de beheerder van die pagina. De beveiliging van je normale mailboxverbinding voorkomt die overdracht niet.
Geen certificaat installeren: Installeer voor openbare wifi geen onverwacht hoofdcertificaat of beheerprofiel. Zo’n wijziging kan de vertrouwensinstellingen van je apparaat aanpassen en verdere onderschepping mogelijk maken.
Instellingen die ongewenst verbinden beperken
Schakel automatisch verbinden uit voor openbare wifi-netwerken, verwijder ongebruikte netwerkprofielen en beperk lokale toegang tot je apparaat. Daarmee verklein je de kans dat je ongemerkt een ongewenste verbinding gebruikt. Pas deze instellingen op zowel je telefoon als je laptop aan. De precieze menunamen verschillen per besturingssysteem, maar de functies vind je doorgaans bij wifi en netwerkbeheer.
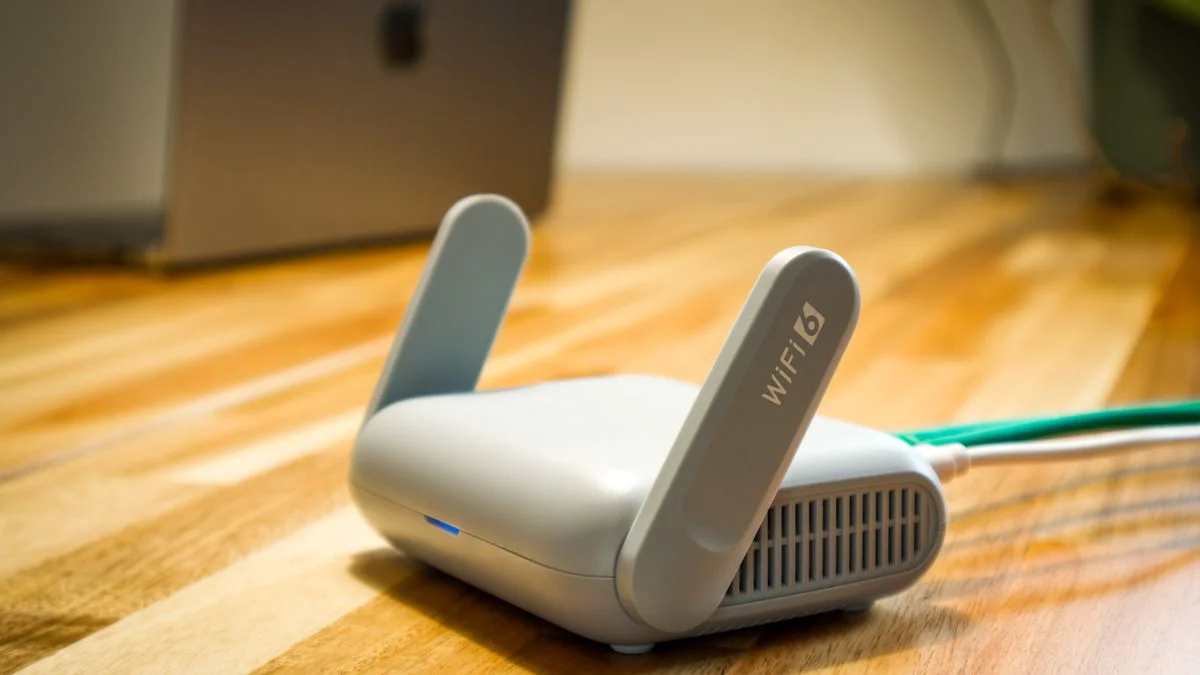
Automatisch verbinden kan gevaarlijk zijn doordat je apparaat een opgeslagen netwerk opnieuw accepteert zonder een nieuwe, bewuste keuze. Vooral open netwerken bieden weinig zekerheid over de identiteit van het toegangspunt. Een gekopieerde naam leidt overigens niet bij elk beveiligd netwerk vanzelf tot verbinding. Het apparaat moet ook de vereiste beveiligingscontrole doorlopen.
- Zet automatisch verbinden uit bij opgeslagen openbare netwerken en schakel automatisch aanmelden bij hotspots uit waar die optie bestaat.
- Vergeet netwerken die je niet meer gebruikt, vooral open verbindingen van hotels, cafés en evenementen.
- Kies op laptops het openbare netwerkprofiel en schakel netwerkdetectie en bestandsdeling voor dat profiel uit.
- Laat de firewall actief en installeer updates voor het besturingssysteem en draadloze stuurprogramma’s.
- Gebruik een privé wifi-adres waar beschikbaar, maar behandel dit als privacybescherming en niet als controle op betrouwbaarheid.
Andere instellingen voor thuis en werk
Gebruik thuis WPA3-Personal als je apparaten dat ondersteunen, of WPA2 met AES als compatibele keuze. Vermijd open wifi en verouderde beveiliging. Kies ook een uniek wifi-wachtwoord en een afzonderlijk beheerderswachtwoord voor je router. Een gastnetwerk houdt bezoek gescheiden van je eigen apparaten wanneer de router die scheiding ondersteunt.
Werknetwerken kunnen certificaten gebruiken om de aanmeldserver te controleren. Laat de IT-beheerder zulke profielen instellen, zodat apparaten niet alleen op een netwerknaam vertrouwen. Accepteer nooit zomaar een gewijzigd certificaat om toch verbinding te krijgen. Bij twijfel gebruik je tijdelijk mobiele data en meld je de afwijking.
Wat doe je na vermoedelijke wifi-spoofing?
Verbreek de verdachte verbinding en beoordeel daarna welke gegevens of rechten je mogelijk hebt prijsgegeven. Alleen gebruik van openbare wifi vraagt niet automatisch om nieuwe wachtwoorden. Wijzig ze wel wanneer je gegevens op een verdachte pagina invulde, beveiligingswaarschuwingen negeerde of tekenen van accountmisbruik ziet. Gebruik voor herstel een vertrouwde verbinding en, bij mogelijke besmetting, een ander apparaat.
- Schakel wifi uit en gebruik mobiele data of een bekend, beveiligd netwerk.
- Vergeet het verdachte netwerk, zodat je apparaat niet opnieuw automatisch probeert te verbinden.
- Bewaar de netwerknaam, locatie, eventuele meldingen en het webadres van een verdachte aanmeldpagina.
- Wijzig blootgestelde wachtwoorden via de officiële app of een zelf geopend, bekend webadres.
- Trek onbekende sessies en verdachte app-toegang in via de beveiligingsinstellingen van het getroffen account.
- Meld misbruik bij de locatiebeheerder en bij de betrokken organisatie, bank of werkgever.
Begin bij je e-mailaccount wanneer je dat wachtwoord hebt gedeeld. Via e-mail kan een aanvaller namelijk herstelverzoeken voor andere accounts ontvangen. Verander ook hetzelfde wachtwoord bij andere diensten waar je het hergebruikte. Activeer daarna meervoudige authenticatie, bij voorkeur met een aanmeldmethode die weerstand biedt tegen phishing.
Een gedownload bestand vraagt om een andere beoordeling dan alleen netwerkgebruik. Heb je een app gestart, een extensie toegevoegd of een installatie uitgevoerd, onderzoek dan ook het apparaat. Voer een malwarescan op een veilige manier uit en controleer onbekende beheerprofielen. Verander gevoelige wachtwoorden niet op een apparaat dat mogelijk nog onder controle van een aanvaller staat.
Wat houden HTTPS en een VPN tegen bij wifi-spoofing?
HTTPS en een VPN beperken onderschepping bij wifi-spoofing, maar controleren niet of jij een betrouwbare website bezoekt. HTTPS versleutelt de verbinding met het bezochte domein. Een VPN versleutelt verkeer tussen je apparaat en de VPN-server. Geen van beide voorkomt dat je vrijwillig een wachtwoord invoert op een frauduleuze aanmeldpagina.
Een slotje zegt dus iets over de verbinding, niet over de eerlijkheid van de websitebeheerder. Negeer certificaatwaarschuwingen nooit om toegang tot openbare wifi te krijgen. Open gevoelige diensten liever via hun bekende app of een eerder opgeslagen adres. Stop wanneer een wifi-portaal accountgegevens vraagt die niets met netwerktoegang te maken hebben.
Een VPN kan nuttig zijn op een onbekend netwerk, mits de verbinding actief is en het verkeer erdoorheen loopt. Het helpt niet tegen alle vormen van phishing en neemt ook niet het risico van schadelijke downloads weg. Bij veilig gebruik van een VPN tellen zowel de instellingen als de grenzen van die bescherming. Mobiele data vermijdt het lokale wifi-toegangspunt, maar maakt verdachte websites evenmin betrouwbaar.
Verbind bewust en herstel op basis van blootstelling
Wifi-spoofing vraagt om verschillende maatregelen vóór en na een verbinding. Beperk vooraf welke netwerken je apparaat zelfstandig mag gebruiken en houd lokale toegang gesloten. Baseer herstel vervolgens op wat er gebeurde: alleen verbinden, gegevens invoeren of software installeren vragen elk om andere stappen. Zo voorkom je onnodige paniek zonder concrete signalen van misbruik te missen.
Veelgestelde vragen
Hoe herken je wifi die een echte netwerknaam nabootst?
Let op verschillen met eerdere verbindingen, zoals een open netwerk waar eerder een wachtwoord nodig was. Dubbele namen zijn een aanleiding om navraag te doen, geen bewijs van misbruik. Locaties kunnen meerdere toegangspunten gebruiken. Vraag een medewerker naar de officiële aanmeldmethode en gebruik geen netwerk dat onverwacht gevoelige gegevens of installaties verlangt.
Waarom kan automatisch verbinden gevaarlijk zijn?
Je merkt een automatische verbinding mogelijk pas op wanneer apps al verkeer versturen. Een bewaard openbaar netwerk kan daardoor later opnieuw actief worden op een ongewenst moment. Het risico hangt af van de opgeslagen beveiligingsinstellingen. Automatisch verbinden uitschakelen geeft je een keuzemoment terug, maar beschermt niet wanneer je daarna zelf een misleidend netwerk selecteert.
Welke instellingen op telefoon of laptop helpen direct?
Begin bij de eigenschappen van opgeslagen wifi-netwerken en zet automatisch verbinden daar uit. Controleer op je laptop vervolgens of de verbinding als openbaar staat ingesteld. Op telefoons helpt het om automatische hotspotaanmelding te beperken. Schakel wifi tijdelijk volledig uit wanneer je onderweg alleen mobiele data nodig hebt; dat voorkomt onbedoeld gebruik van een draadloos toegangspunt.
Wanneer moet je wachtwoorden wijzigen na gebruik van openbare wifi?
Wijzig een wachtwoord bij vermoedelijke blootstelling, bijvoorbeeld na invoer op een vreemde welkomstpagina of een onverwachte accountmelding. Alleen een normaal bezoek aan een HTTPS-website geeft geen automatische reden om alles te veranderen. Controleer wel actieve sessies, herstelgegevens en ingestelde doorstuurregels in je mailbox. Een nieuw wachtwoord verwijdert niet altijd bestaande toegang van een aanvaller.
Kan een nepnetwerk mijn telefoon direct besmetten?
Een verbinding met een nepnetwerk bewijst op zichzelf geen besmetting. Risico ontstaat onder meer door kwetsbare software, misleidende downloads of het installeren van een profiel. Houd je telefoon bijgewerkt en weiger installaties die een wifi-portaal verlangt. Onderzoek onbekende apps of gewijzigde instellingen wanneer je tijdens het verbinden zulke verzoeken hebt geaccepteerd.
Bewaar bij een verdachte verbinding de relevante gegevens en beperk eerst verdere toegang. Gebruik daarna onze actielijst om spoofing te melden om het passende meldpunt en je vervolgstappen te bepalen.