Belangrijkste inzichten
- UDP bij DDoS-aanvallen betekent dat verbindingsloos UDP-verkeer een doelwit overspoelt via reflectie, amplificatie en spoofing.
- DNS gebruikt vaak UDP op poort 53, NTP gebruikt poort 123 en SSDP gebruikt poort 1900.
- De UDP-header telt 8 bytes, terwijl een TCP-header zonder opties 20 bytes telt.
- Een UDP-aanvraag van 60 bytes met een antwoord van 3.000 bytes geeft 50 keer versterking.
- Open DNS-resolvers, NTP-diensten, CLDAP op poort 389 en poort 11211 vergroten reflectierisico.
- Bij 10.000 bots met 100 verzoeken per seconde ontstaan 1.000.000 verzoeken per seconde vóór versterking.
UDP bij DDoS-aanvallen: betekenis, reflectie en filtering
De term udp bij ddos aanvallen is een melding dat aanvallers verbindingsloos UDP-verkeer gebruiken om een doelwit te overspoelen, vaak via reflectie, amplificatie en vervalste bronadressen.
UDP klinkt technisch, maar het verschijnt juist vaak in duidelijke storingssignalen: plotselinge pieken in pakketten per seconde, veel verkeer naar poorten zoals 53 of 123, en diensten die traag of onbereikbaar worden. Eén verkeerd ingestelde server kan daarbij onbedoeld verkeer terugsturen naar een slachtoffer. Daardoor kan een kleine aanvraag uitgroeien tot veel meer dataverkeer.
Dit artikel legt uit wat UDP betekent in DDoS-context, waarom aanvallers het protocol kiezen en hoe reflectie en versterking werken. Je leert ook welke signalen je in meldingen ziet en welke filtering misbruik beperkt. De nadruk ligt op praktische duiding, niet op een algemeen netwerkcollege.
Wat betekent udp bij ddos aanvallen in meldingen?
UDP bij DDoS-aanvallen betekent dat het aanvalsverkeer gebruikmaakt van het User Datagram Protocol, een snel protocol zonder vaste verbinding vooraf. UDP controleert niet eerst of de ontvanger klaarstaat, waardoor veel pakketten snel kunnen worden verstuurd. Bij een DDoS-aanval draait het doel vaak om volume, niet om een nette sessie.
Toch is UDP normaal verkeer. DNS gebruikt vaak UDP op poort 53, NTP gebruikt poort 123, en spraak- of videodiensten gebruiken UDP omdat lage vertraging belangrijk is. Het probleem ontstaat wanneer aanvallers die eigenschap misbruiken. Een server ziet dan duizenden of miljoenen losse pakketjes binnenkomen.
Een eenvoudige vergelijking helpt. TCP lijkt op een telefoongesprek waarbij beide kanten eerst opnemen. UDP lijkt meer op ansichtkaarten versturen: snel, kort en zonder bevestiging per kaart. Die eenvoud maakt UDP nuttig, maar ook aantrekkelijk voor misbruik.
De udp betekenis in beveiligingsmeldingen hangt daarom af van context. Een korte piek tijdens videobellen is normaal. Een langdurige stroom vanaf honderden netwerken naar één dienst wijst eerder op ddos. In incidentnotities helpt de exacte term udp bij ddos aanvallen vooral om protocol, volume en bronvervalsing samen te bekijken. Voor een bredere uitleg over aanvallen op beschikbaarheid kun je het breder overzicht van aanvallen op beschikbaarheid raadplegen.
Waarom is UDP aantrekkelijk voor bepaalde DDoS-aanvallen?
UDP is aantrekkelijk voor bepaalde DDoS-aanvallen omdat het weinig handdrukken gebruikt, bronadressen makkelijk vervalst kunnen worden en veel internetdiensten via UDP reageren. Aanvallers kunnen daardoor veel verkeer opwekken zonder elke verbinding netjes op te bouwen. Daarentegen profiteren vooral volumetrische aanvallen van die snelheid.
Een TCP-verbinding start meestal met een drieweg-handdruk. UDP doet dat niet. De UDP-header telt slechts 8 bytes, terwijl een TCP-header zonder opties 20 bytes telt. Daardoor blijft er relatief meer ruimte over voor payload binnen hetzelfde IP-pakket.
Bij bronadresvervalsing vult de aanvaller het IP-adres van het slachtoffer in als afzender. De misbruikte server stuurt zijn antwoord dan naar het slachtoffer. Dit principe hangt nauw samen met vervalste bronadressen in netwerkverkeer.
Let op: UDP is niet verdacht omdat het UDP is. Verdacht wordt het pas bij ongewoon volume, onlogische poorten, vervalste bronadressen of antwoorden van diensten die je zelf nooit hebt bevraagd.
In een meldkamer of dashboard zie je dit vaak als veel packets per second. Een website kan bijvoorbeeld nog weinig echte bezoekers hebben, terwijl de netwerkpoort volloopt met UDP-pakketten. Bij een lijn van 1 Gbit/s kan zelfs een klein aantal slecht gefilterde diensten de verbinding merkbaar vullen. De melding udp bij ddos aanvallen vraagt daarom altijd om vergelijking met normaal verkeer.
Hoe werken reflectie en versterking met verkeerd ingestelde diensten?
Reflectie en versterking werken doordat een aanvaller een kleine UDP-aanvraag naar een derde server stuurt met het slachtoffer als vervalst afzenderadres. Die server reageert naar het slachtoffer. Als het antwoord groter is dan de aanvraag, ontstaat amplificatie.
Reflectie betekent dus dat verkeer via een tussenpartij terugkaatst. Amplificatie betekent dat het antwoord meer bytes bevat dan het oorspronkelijke verzoek. Een aanvraag van 60 bytes die een antwoord van 3.000 bytes oproept, levert een versterking van 50 keer op. Dit voorbeeld laat zien waarom kleine botnetpakketten grote schade kunnen veroorzaken.
Bekende UDP-diensten kunnen hierbij misbruikt worden wanneer ze openstaan voor het hele internet. Denk aan DNS-resolvers, NTP-diensten, SSDP op poort 1900, CLDAP op poort 389 en kwetsbare cache-diensten op poort 11211. Niet elke server met zo’n poort is kwetsbaar, maar open misconfiguraties vergroten het risico.
Bij UDP-DDoS is het slachtoffer vaak niet de enige betrokken partij; verkeerd ingestelde tussenservers veranderen losse pakketjes in een verkeerslawine.
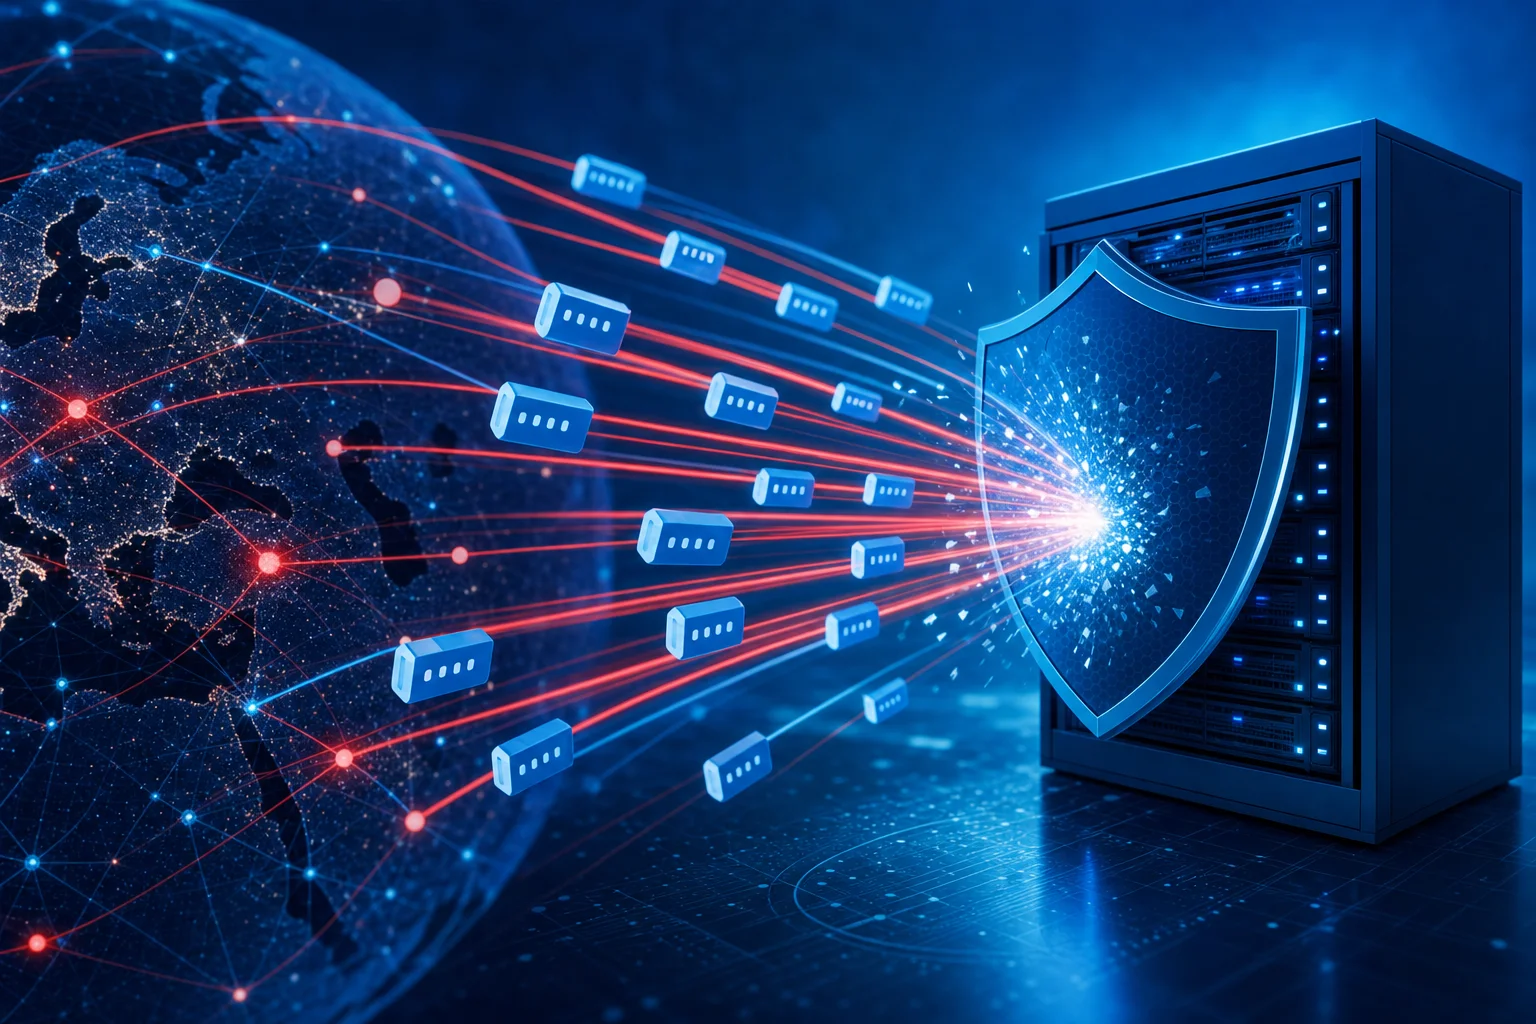
Een visuele aanvalsstroom kun je tekstueel zo lezen: botnet stuurt vervalste UDP-verzoeken, open diensten antwoorden op het slachtoffer, de internetverbinding raakt vol, applicaties verliezen bereikbaarheid. Bij 10.000 bots die elk 100 verzoeken per seconde sturen, ontstaat al 1.000.000 verzoeken per seconde vóór versterking. Niettemin blijft de kern eenvoudig: udp bij ddos aanvallen gaat vaak om kleine verzoeken die elders grotere antwoorden losmaken.
Belangrijke UDP-begrippen bij DDoS-aanvallen
| Begrip | Wat het betekent | Waarom het relevant is bij DDoS |
|---|---|---|
| UDP | Verbindingsloos transportprotocol | Snel veel pakketten |
| Reflectie | Antwoord via derde server | Slachtoffer krijgt terugkaatsend verkeer |
| Amplificatie | Groter antwoord dan verzoek | Meer volume per pakket |
| Spoofing | Vervalst bron-IP | Antwoord gaat naar slachtoffer |
| Filtering | Regels voor verkeer | Blokkeren of beperken van misbruik |
Deze begrippen horen bij elkaar. Reflectie werkt veel minder goed zonder spoofing, omdat het antwoord teruggaat naar de echte afzender. Open of verkeerd ingestelde diensten maken versterking makkelijker. Gerichte filtering voorkomt dat meer ongewenst verkeer de doelomgeving bereikt.
Een DoS-aanval komt meestal van één bron, terwijl een DDoS-aanval meerdere bronnen gebruikt. Die bronnen kunnen besmette apparaten zijn, maar ook misbruikte reflectoren. De onderstaande vergelijking helpt om meldingen beter te lezen zonder de hele theorie van dos/ddos opnieuw te behandelen.
| Kenmerk | DoS | DDoS |
|---|---|---|
| Aantal bronnen | Vaak één | Veel tegelijk |
| Herkenning | Eén duidelijke afzender | Verspreide herkomst |
| Impact op filtering | Relatief eenvoudiger | Moeilijker door spreiding |
| Typisch UDP-risico | Beperkt volume | Reflectie en amplificatie |
HTTP DoS-aanvallen werken anders, omdat ze vaak applicatielogica of webverzoeken belasten. UDP-floods richten zich vaker op netwerkcapaciteit en pakketverwerking. Een ICMP flood lijkt daar soms op, maar gebruikt een ander protocol dan UDP.
Welke UDP-signalen zie je bij DDoS-aanvallen?
Grote hoeveelheden UDP-verkeer herken je aan pieken in bandbreedte, packets per second, CPU-belasting op netwerkapparatuur en foutmeldingen bij legitieme gebruikers. Vaak stijgt het inkomende verkeer sneller dan het aantal echte sessies. Daardoor voelt de dienst traag, terwijl de applicatie zelf niet altijd de eerste oorzaak is.
Logbestanden tonen soms veel verkeer naar één poort. DNS-misbruik wijst vaak naar poort 53, NTP naar poort 123 en SSDP naar poort 1900. Bij andere aanvallen wisselen poorten juist snel, waardoor de filtering lastiger wordt. Een piek van 50.000 naar 500.000 pakketten per seconde binnen enkele minuten verdient snel aandacht.
Netwerkmeldingen noemen soms “UDP flood”, “reflection traffic” of “amplified UDP”. Die termen zeggen niet automatisch welke dienst faalt. Ze vertellen vooral dat het netwerk veel verbindingsloos verkeer verwerkt. Daarom moet je bron, bestemming, poort en pakketgrootte samen bekijken.
Praktijkvoorbeeld: Stel dat een omgeving normaal 80 Mbit/s verwerkt en plots 900 Mbit/s UDP-verkeer ontvangt naar poort 53. Als echte DNS-vragen gelijk blijven, wijst het verschil eerder op aanvalsverkeer dan op normale groei.
Een bestuurlijk signaal is minstens zo belangrijk. Als support, hostingpartij en interne IT elk apart naar logs kijken, verliest een organisatie tijd. Een korte escalatielijn met enkele duidelijke contactpunten kan beter werken dan een lange mailketen tijdens een storing.
Welke maatregelen beperken UDP-misbruik en impact?
UDP-misbruik beperk je met bronvalidatie, strakke firewallregels, rate limiting, veilige configuratie van UDP-diensten en afspraken met netwerkleveranciers. Geen enkele maatregel stopt elk scenario. Samen verkleinen ze wel de kans dat jouw omgeving als reflector dient of door verkeer wordt overspoeld.
Bronvalidatie voorkomt dat systemen met vervalste afzenders jouw netwerk verlaten. Voor providers en grotere netwerken is dat een kernmaatregel. Voor organisaties telt vooral dat onnodige UDP-diensten niet publiek openstaan. Een dienst die alleen intern nodig is, hoort niet vanaf het hele internet bereikbaar te zijn.
Filtering moet specifiek genoeg zijn. Alles blokkeren kan telefonie, DNS of monitoring breken. Beter is om toegestane bronnen, verwachte poorten en normale volumes vast te leggen. Een DNS-server voor intern gebruik hoort bijvoorbeeld geen open resolver voor iedereen te zijn.
- Beperk UDP-diensten tot bekende bronnen wanneer dat functioneel kan.
- Gebruik rate limiting voor poorten die gevoelig zijn voor piekverkeer.
- Sluit open resolvers en test of diensten niet onbedoeld publiek antwoorden.
- Leg contactroutes vast voor hosting, netwerkbeheer en interne besluitvorming.
- Meet normale bandbreedte en pakketten per seconde buiten incidenten.
Vuistregel: behandel elke publieke UDP-dienst als een mogelijke versterker en vraag per poort of de dienst echt vanaf het hele internet bereikbaar moet zijn.
Voor het mkb helpt een maandplanning met basismaatregelen, omdat DDoS-risico’s vaak naast phishing, back-ups en toegangsbeheer liggen. Een praktische aanpak voor kleinere organisaties staat in deze gids om digitale risico’s stap voor stap te verkleinen.
Wat moet je doen bij een vermoeden van UDP-DDoS?
Bij een vermoeden van UDP-DDoS moet je eerst vaststellen of het verkeer echt afwijkt van normaal gebruik. Daarna beperk je impact met filtering, escalatie en duidelijke communicatie. Werk in korte stappen, want minuten kunnen tellen bij volumetrische aanvallen.
- Controleer bandbreedte, packets per second, doelpoorten en tijdstip in je netwerkdashboard.
- Vergelijk de piek met een normale periode van dezelfde dag of week.
- Noteer bronlanden, protocollen, poorten en pakketgroottes voor je provider.
- Schakel tijdelijke filtering of rate limiting in op de zwaarst getroffen poorten.
- Escalateer naar hosting of netwerkbeheer met één korte incidentomschrijving.
- Bewaar logs na afloop, zodat je regels en contactafspraken kunt verbeteren.
Een uitgewerkt voorbeeld maakt de volgorde concreet. Een webshop krijgt om 14:05 uur 700 Mbit/s UDP-verkeer op poort 123, terwijl de normale middagpiek 60 Mbit/s is. Het verschil is 640 Mbit/s, dus de eerste actie is niet applicatie-debugging, maar netwerkfiltering en provider-escalatie.
Na de aanval telt nazorg. Controleer of eigen servers als open reflector konden werken. Kijk ook of monitoring de eerste piek miste. Als een alarm pas na 15 minuten afging, moet de drempel lager of specifieker worden ingesteld.
Veelgemaakte fout: teams blokkeren soms alle UDP zonder te kijken naar noodzakelijke diensten. Dat kan DNS, telefonie of monitoring raken en de storing verlengen.
Conclusie: udp bij ddos aanvallen herkennen en beperken
Udp bij ddos aanvallen draait om snelheid, vervalste bronadressen en het misbruik van diensten die grotere antwoorden terugsturen. Wie die drie onderdelen herkent, leest meldingen over UDP-verkeer beter. Daardoor wordt duidelijker of een piek normaal gebruik, een configuratiefout of een volumetrische aanval is.
De beste bescherming begint niet pas tijdens de storing. Meet normale waarden, beperk publieke UDP-diensten, gebruik gerichte filtering en leg escalatieafspraken vast. Voor een breder noodplan kun je beter een aparte checklist gebruiken dan tijdens een incident losse keuzes maken.
In onze ervaring gaat het bij UDP-DDoS zelden om één magische instelling. Een goede aanpak combineert netwerkregels, heldere eigenaarschap en simpele taal in incidentmeldingen. We zouden meestal beginnen met normale verkeerswaarden vastleggen, omdat je zonder basislijn later ziet wat echt afwijkt, aldus Virus.NL.
Veelgestelde vragen
Bijgevolg beantwoorden de vragen hieronder de punten die vaak terugkomen in meldingen over udp bij ddos aanvallen.
Wat betekent UDP in begrijpelijke taal?
UDP is een netwerkprotocol dat gegevens snel verstuurt zonder eerst een vaste verbinding op te bouwen. De afzender krijgt niet per pakket een bevestiging. Daardoor werkt UDP goed voor snelle toepassingen, zoals DNS of streaming, maar dezelfde eenvoud maakt misbruik bij DDoS-verkeer makkelijker.
Waarom is UDP aantrekkelijk voor bepaalde DDoS-aanvallen?
UDP is aantrekkelijk omdat aanvallers snel veel pakketten kunnen sturen en bronadressen kunnen vervalsen. Veel diensten antwoorden bovendien automatisch op UDP-verzoeken. Als zo’n antwoord groter is dan de aanvraag, groeit het aanvalsvolume zonder dat de aanvaller zelf evenveel data hoeft te verzenden.
Wat zijn reflectie en amplificatie?
Reflectie betekent dat een derde server antwoordt naar het slachtoffer, omdat de aanvaller het bronadres vervalst. Amplificatie betekent dat het antwoord groter is dan het verzoek. Samen zorgen deze technieken ervoor dat kleine aanvragen veel groter verkeer richting het doelwit kunnen veroorzaken.
Welke maatregelen helpen om UDP-misbruik te beperken?
Gerichte filtering, rate limiting, veilige configuratie van UDP-diensten en bronvalidatie beperken UDP-misbruik. Sluit diensten die niet publiek nodig zijn en voorkom open resolvers. Meet ook normale verkeersniveaus, zodat afwijkingen sneller opvallen tijdens een mogelijke ddos aanval.
Is UDP-verkeer altijd verdacht bij een DDoS-melding?
UDP-verkeer is niet altijd verdacht. Veel normale diensten gebruiken UDP dagelijks. Verdacht wordt het pas bij ongewoon volume, onlogische poorten, veel verspreide bronnen of antwoorden van diensten die je niet hebt aangevraagd. Context bepaalt dus de ernst van de melding.
Wil je verder werken aan voorbereiding, escalatie en basisafspraken rond beschikbaarheid? Gebruik dan de praktische gids om een DDoS-aanval beter voor te bereiden als volgende stap. Desondanks blijft udp bij ddos aanvallen vooral een signaal dat je snel moet duiden, niet alleen een technisch label.