De Nederlandse politie heeft tijdens een internationale operatie servers en domeinnamen uitgeschakeld die werden gebruikt voor de malwarefamilies Gootloader en CastleRAT. Bij het onderzoek zijn bovendien 6,4 miljoen door CastleRAT gestolen persoonsgegevens aangetroffen. Ook zijn honderden gecompromitteerde websites opgeschoond.
De actie raakt twee verschillende dreigingen: een malwareketen die via zoekmachines en gehackte websites slachtoffers probeerde te bereiken, en malware waarmee aanvallers toegang kregen tot systemen om gegevens te stelen. Mensen kunnen via Checkjehack.nl controleren of hun gegevens in de CastleRAT-dataset voorkomen.
Wat is bevestigd over de operatie
Bij de aanpak van Gootloader zijn in Nederland veertien servers offline gehaald. Daarnaast zijn 218 domeinnamen in beslag genomen en 681 websites opgeschoond. De politie heeft niet bekendgemaakt hoe de infecties op die websites precies zijn verwijderd.
Ook de infrastructuur rond CastleRAT is aangepakt. Van die malware zijn 120 servers offline gehaald, waarvan zes in Nederland. Verder zijn 39 domeinen in beslag genomen. Volgens de politie werd CastleRAT gebruikt om toegang te krijgen tot systemen van slachtoffers, waarna inloggegevens en andere data konden worden buitgemaakt. Die gegevens werden vervolgens verkocht en misbruikt.
Tijdens het onderzoek naar CastleRAT werden 6,4 miljoen persoonsgegevens gevonden. De politie meldt dat de komende weken meer persoonsgegevens aan Checkjehack.nl worden toegevoegd. De slachtofferdata wordt daarnaast gedeeld met The Shadowserver Foundation, HaveIBeenPwned, DIVD, CheckjeHack, NoMoreLeaks en NL-NCSC.
Gootloader gebruikte gehackte WordPress-sites en zoekmachines
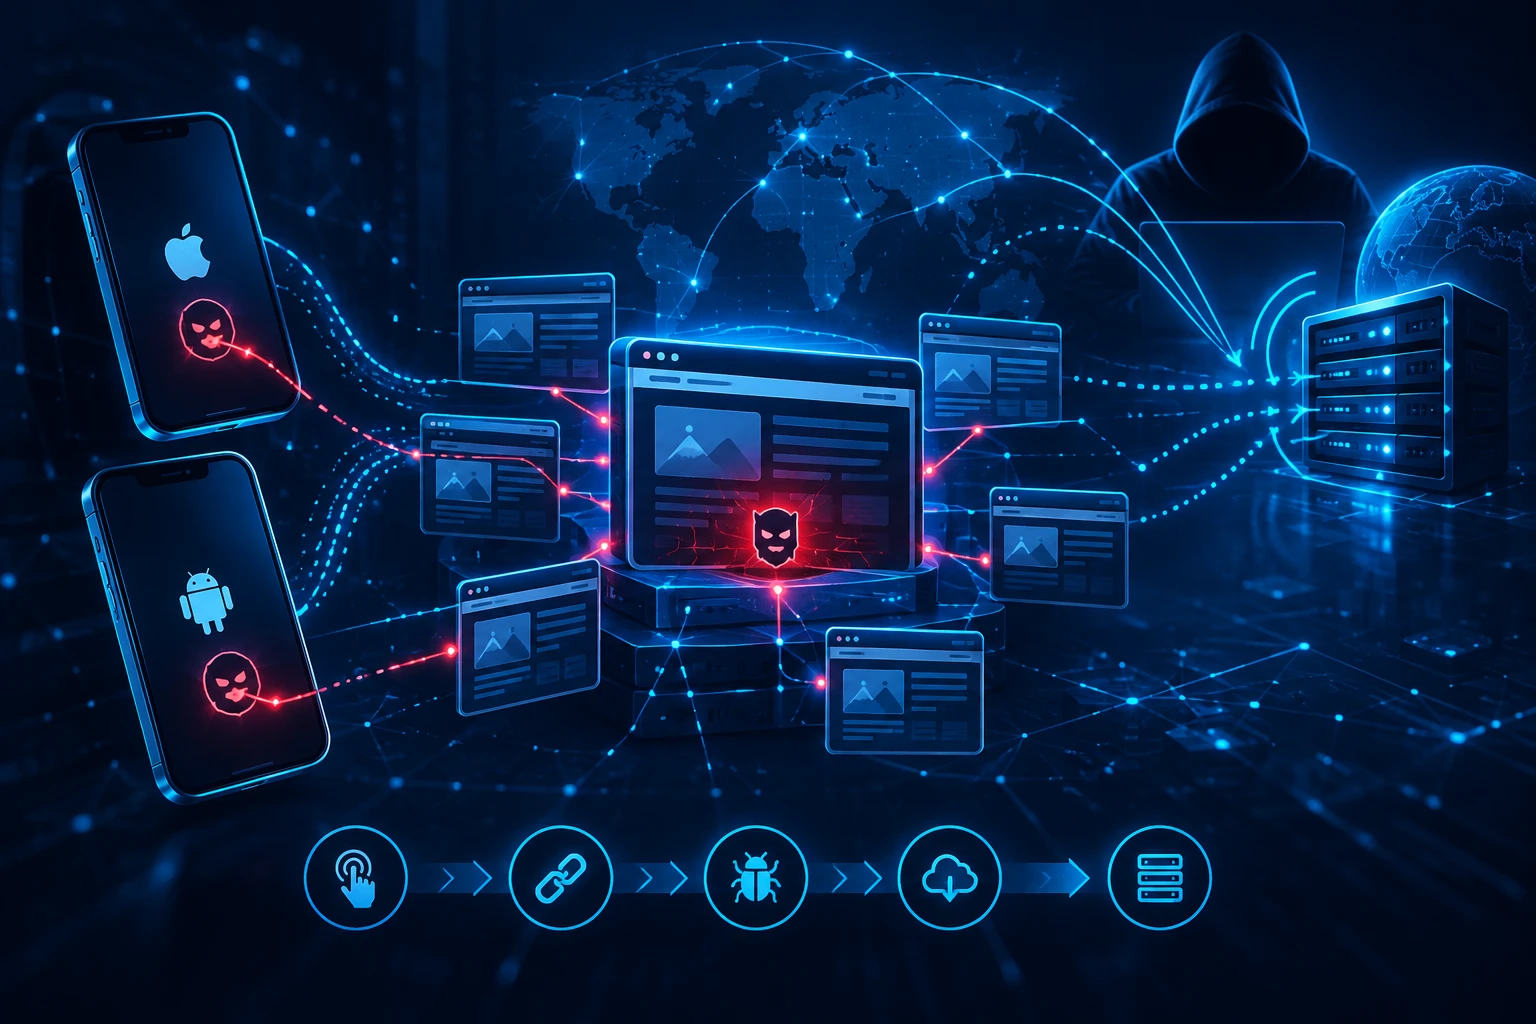
Gootloader werd onder meer verspreid via gehackte WordPress-websites. Aanvallers plaatsten daarop kwaadaardige code en probeerden de zichtbaarheid van deze sites in zoekmachines te vergroten met zoekmachineoptimalisatie. Daardoor konden internetgebruikers via ogenschijnlijk normale zoekresultaten op een besmette website terechtkomen.
Wie zo’n gecompromitteerde site bezocht, werd automatisch doorgestuurd naar een website van de criminelen. Daar werd een bestand aangeboden waarin Gootloader zat. Na besmetting kon Gootloader op het systeem van het slachtoffer aanvullende malware installeren. De politie kwalificeerde Gootloader als een van de meest gebruikte en gevaarlijke malwaretypes van de afgelopen jaren.
CastleRAT en de diefstal van gegevens
CastleRAT werd volgens de politie onder meer verspreid via ClickFix-aanvallen. De beschikbare informatie beschrijft niet in detail hoe die aanvallen in deze campagne technisch waren opgebouwd. Wel is bevestigd dat aanvallers met CastleRAT toegang hadden tot systemen van slachtoffers en daaruit inloggegevens en andere informatie konden stelen.
Dat juist inloggegevens worden genoemd, maakt de vondst van miljoenen persoonsgegevens relevant voor zowel organisaties als particulieren. Gestolen accounts kunnen worden gebruikt voor vervolgmisbruik, bijvoorbeeld om toegang tot andere diensten te proberen of om gegevens te combineren met informatie uit eerdere datalekken. De politie heeft daarom een controlemechanisme ingericht en deelt de gegevens met partijen die zich bezighouden met slachtofferwaarschuwing en internetveiligheid.
Analyse: impact groter dan het offline halen van servers
Het uitschakelen van servers en domeinen is een belangrijke verstoring van criminele infrastructuur, maar het betekent niet automatisch dat alle risico’s voor slachtoffers verdwenen zijn. De aangetroffen CastleRAT-data wijst erop dat gegevens al vóór de operatie zijn buitgemaakt. Voor betrokkenen is vooral relevant of hun gegevens in de dataset voorkomen en of die informatie al is doorverkocht of misbruikt.
Voor organisaties onderstreept de operatie bovendien het belang van beveiliging van publieke websites, in het bijzonder veelgebruikte platforms zoals WordPress. In deze zaak werden gehackte websites misbruikt als opstap in de verspreiding van malware. Daarmee kan een slecht beveiligde website niet alleen een probleem voor de eigenaar zijn, maar ook voor nietsvermoedende bezoekers die via zoekmachines op zo’n pagina belanden.
De operatie laat ook zien dat malwarecampagnes steeds vaker bestaan uit meerdere schakels: gecompromitteerde websites, zoekmachinemanipulatie, malafide downloadsites, malware-installatie en daarna datadiefstal of verdere besmetting. Het offline halen van infrastructuur door opsporingsdiensten kan zo’n keten doorbreken, maar de gevonden persoonsgegevens maken duidelijk dat de schade voor slachtoffers nog door kan werken.
Bron: security.nl