Belangrijkste inzichten
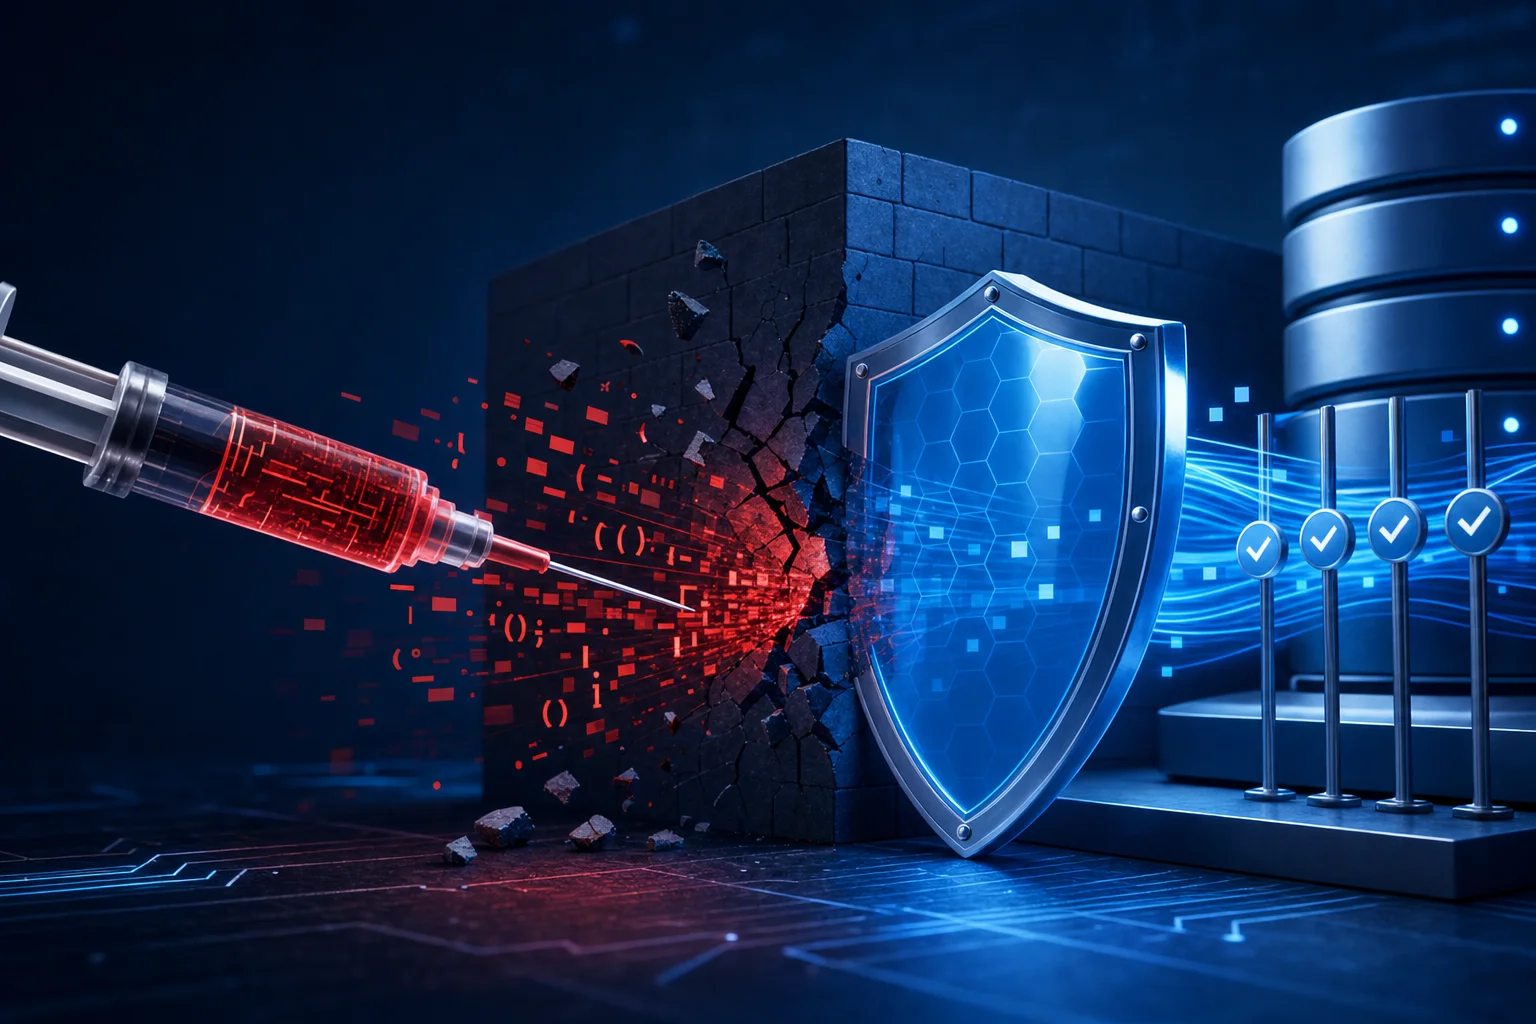
- Injection ontstaat wanneer software onbetrouwbare invoer als code of opdracht verwerkt en daardoor onbedoelde acties uitvoert.
- Geparametriseerde query’s voorkomen dat onbetrouwbare invoer de structuur van databaseopdrachten verandert.
- Contextgebonden uitvoercodering beschermt tegen cross-site scripting, waarbij ongewenste scripts in de browser van bezoekers draaien.
- Gebruik voor systeemopdrachten directe functies zonder shell en vermijd dynamische uitvoering van onbetrouwbare invoer als programmacode.
- Schakel externe entiteiten in XML-verwerkers uit om bestandslekken en ongewenste netwerkverzoeken door XXE te voorkomen.
- Controleer toegestane invoertypen, lengtes, bereiken en waarden op de server; invoervalidatie vervangt geen geparametriseerde query’s of contextgebonden uitvoercodering.
Injection ontstaat wanneer software onbetrouwbare invoer als code of opdracht verwerkt. Daardoor kan een aanvaller de bedoelde werking veranderen en toegang tot gegevens of systemen krijgen. Daarvoor hoeft een aanvaller geen bestand te installeren. Een zoekveld, bestandsimport of opgeslagen klantnaam kan al het beginpunt vormen.
Applicaties verwerken invoer uit browsers, koppelingen en documenten, terwijl verschillende onderdelen die gegevens opnieuw gebruiken. Hierdoor kan een fout pas zichtbaar worden tijdens een latere export of beheertaak. Voor organisaties raakt dit direct aan klantgegevens en bedrijfsprocessen; voor bezoekers kan de aanval binnen een vertrouwde website plaatsvinden.
Hoe krijgt injectie grip op een applicatie?
Injection ontstaat op de grens tussen gegevens en instructies. Software verwacht bijvoorbeeld een klantnaam, maar bouwt daarmee rechtstreeks een databaseopdracht op. Als de verwerker delen van die naam als opdracht herkent, verandert de betekenis van het verzoek. De applicatie voert vervolgens iets uit wat de ontwikkelaar niet bedoelde.
Code-injectie is de specifiekere situatie waarin een programma onbetrouwbare invoer als programmacode uitvoert. Injection omvat daarnaast manipulatie van databasequery’s, systeemcommando’s en andere opdrachtformaten. Het risico hangt dus af van de verwerker die de invoer ontvangt. Willekeurige code-uitvoering kan ontstaan wanneer een aanvaller zelf kan bepalen welke programmacode draait.
Het verloop bestaat uit aanleveren, samenvoegen en interpreteren. Denk aan een rapportagetool die een filter ontvangt en dat filter in een uitvoerbare expressie plakt. De expressieverwerker behandelt de toegevoegde tekst vervolgens als logica, niet als gewone filterwaarde. Ook invoer uit een eerder opgeslagen profiel kan zo later gevaarlijk worden.
De aanvalsmogelijkheden bij injection beperken zich niet tot zichtbare formulieren. Verzoekheaders, cookies, bestandsnamen en gegevens uit externe koppelingen kunnen eveneens een gevaarlijke functie bereiken. Een ingelogde gebruiker blijft daarbij een mogelijke aanvaller. Authenticatie maakt invoer immers niet automatisch betrouwbaar.
De belangrijkste injection-varianten vergeleken
De uitvoeromgeving bepaalt welke variant je onderzoekt en welke bescherming past. Dezelfde invoer kan namelijk verschillende gevolgen hebben in een browser, database of opdrachtverwerker.
| Variant | Waar invoer als opdracht wordt verwerkt | Mogelijke gevolgen | Belangrijkste preventiemaatregel |
|---|---|---|---|
| SQL injection | Databasequery | Gegevensdiefstal, gewijzigde records | Geparametriseerde query’s |
| Cross-site scripting | Browser van een bezoeker | Acties namens bezoekers, gegevenslekken | Contextgebonden uitvoercodering |
| Command injection | Opdrachtverwerker van het besturingssysteem | Systeemcommando’s, bestandsmisbruik | Directe functies zonder shell |
| Code injection | Programmeer- of expressieomgeving | Willekeurige code-uitvoering | Geen dynamische uitvoering van invoer |
| Object injection | Onveilige deserialisatie | Onbedoelde objectacties, soms code-uitvoering | Eenvoudige gegevensformaten met schemavalidatie |
| LDAP injection | Zoekfilter van een directorydienst | Gewijzigde zoekresultaten, toegangsproblemen | Veilige filteropbouw en escaping |
| XXE | XML-verwerker met externe entiteiten | Bestandslekken, ongewenste netwerkverzoeken | Externe entiteiten uitschakelen |
Gevolgen van injection-aanvallen per uitvoeromgeving
Bij manipulatie van databasequery’s verandert bijvoorbeeld een productfilter in een bredere gegevensselectie. Cross-site scripting, afgekort XSS, laat daarentegen ongewenste scripts in de browser van een bezoeker draaien. Een opgeslagen reactie kan daardoor andere bezoekers treffen. Serverovername volgt daar niet automatisch uit, maar misbruik van toegankelijke gegevens of gebruikersacties kan wel.
Bij object injection ontstaat gevaar wanneer ingelezen objecten onverwachte acties kunnen starten via aanwezige programmacode. De aanwezigheid van een objectbestand bewijst dus nog geen uitvoerbare aanval. De beschikbare klassen en hun gedrag bepalen mede het gevolg.
Andere varianten vragen om andere controles. Bij onbedoelde systeemopdrachten ligt de grens bij de opdrachtverwerker van het besturingssysteem. LDAP raakt zoekfilters voor bijvoorbeeld gebruikersaccounts. Daarentegen kan onveilige verwerking van externe XML-entiteiten bestanden of interne netwerkdiensten blootleggen. XXE past daarmee binnen de bredere familie van onveilige interpretatie, zonder noodzakelijk programmacode uit te voeren.
Welke signalen wijzen op injectie?
Onverwachte foutmeldingen, gewijzigde zoekresultaten en afwijkende serverprocessen kunnen op injection wijzen. Geen enkel los signaal bewijst echter een geslaagde aanval. Beoordeel de invoer samen met de functie die deze ontvangt en het waarneembare effect. Een databasefout na een ongewoon zoekverzoek verdient bijvoorbeeld onderzoek, maar toont nog geen gegevensdiefstal aan.
Invoer controleren bij injectierisico’s
Input Validation (invoervalidatie) controleert of invoer bij het verwachte formaat past. Een hoeveelheid hoort bijvoorbeeld een getal binnen toegestane grenzen te zijn. Sanitization probeert ongewenste onderdelen uit invoer te verwijderen of te veranderen. Dat blijft kwetsbaar wanneer de ontwikkelaar niet alle schrijfwijzen of uitvoercontexten afdekt.
Leg bij invoervalidatie vast welke typen, lengtes, bereiken en waarden zijn toegestaan en controleer die op de server. Een sorteerveld kan bijvoorbeeld uitsluitend de waarden ‘naam’ en ‘datum’ accepteren; de applicatie koppelt die vervolgens aan vaste sorteervelden in plaats van de aangeleverde tekst rechtstreeks in een query te plakken. Een keuzelijst in de browser is niet genoeg, omdat een aanvaller zelf een verzoek kan samenstellen. Test daarom ook onbekende waarden en controleer of de server ze afwijst voordat ze de queryopbouw bereiken. Invoervalidatie vult geparametriseerde query’s en contextgebonden uitvoercodering aan, maar vervangt die niet.
De uitvoercontext blijft bepalend
Een naam kan geldige leestekens bevatten en toch onveilig in een query belanden. Omgekeerd voorkomt het verwijderen van aanhalingstekens niet elke aanval op een expressieverwerker. De kernvraag luidt daarom niet alleen welke tekens binnenkomen, maar waar de software ze gebruikt. Ook omzetting van tekencodering kan eerdere controles ondermijnen.
De beslissende grens ligt waar tekst gezag krijgt: een klantnaam hoort geen databaseopdracht te sturen, ook niet wanneer die naam alle invoercontroles doorstaat.
Voor een bedrijfslezer telt vooral de koppeling met het proces. Een verdachte reactie op een openbare pagina vraagt ander onderzoek dan een import die serverprocessen start. Browsergedrag kan op XSS wijzen; onverwachte databasewijzigingen passen eerder bij misbruik van query’s. Malware kan een vervolgstap zijn, maar injection vereist geen voorafgaande malwarebesmetting.
Wat doe je bij een mogelijk injection-risico?
Beperk eerst de blootstelling en bepaal daarna welke grens de invoer kan passeren. Onderstaande beslisroute helpt de vervolgstappen te bepalen. Test een vermoeden uitsluitend met toestemming en zonder echte gegevens te beschadigen.
Compacte beslisroute: Bereikt onbetrouwbare invoer een opdrachtverwerker?
- Ja → Controleer of gegevens en opdrachten veilig gescheiden blijven. Ontbreekt die scheiding? Beperk toegang tot de functie, herstel de verwerking en bevestig het herstel met een gerichte test. Is de scheiding aantoonbaar veilig? Onderzoek ook latere verwerkingsstappen.
- Nee → Is aantoonbaar dat de invoer ook bij later hergebruik geen opdrachtverwerker bereikt? Richt het verdere onderzoek dan op andere mogelijke onveilige verwerkingsstappen. Is dat niet duidelijk? Volg de tak ‘onbekend’.
- Onbekend → Volg de invoer via code review vanaf het ontvangstpunt tot de uiteindelijke verwerker. Controleer de scheiding met een onschadelijke test in een afgeschermde testomgeving en volg daarna de passende ja- of nee-tak.
Eerste stappen bij een injectievermoeden
Bewaar bruikbare informatie over de mogelijke injection en voorkom verdere blootstelling. Wacht niet op zichtbare schade voordat je maatregelen neemt.
- Leg het betrokken verzoek, tijdstip en zichtbare effect vast zonder wachtwoorden of sessiegeheimen te kopiëren.
- Beperk toegang tot de kwetsbare functie wanneer misbruik aannemelijk is.
- Volg de invoer vanaf het ontvangstpunt naar de database, browser of uitvoerfunctie.
- Bevestig het gedrag met een onschadelijke test in een afgeschermde testomgeving.
- Herstel de onveilige verwerkingsstap en voeg een herhaalbare regressietest toe.
- Onderzoek logboeken en gegevenswijzigingen op eerder misbruik voordat je de functie volledig heropent.
Neem als scenario een zoekfunctie die een databasefout teruggeeft. Zonder zichtbare gegevenslekken blijft gericht onderzoek nodig, omdat verborgen gevolgen mogelijk zijn. Toont een gecontroleerde test toegang tot afgeschermde klantgegevens, dan is ongeoorloofde toegang aangetoond. Een geblokkeerd verzoek alleen bewijst daarentegen niet dat de achterliggende code veilig is.
Hoe vind en herstel je injectierisico’s met review en tests?
Combineer code review met gerichte tests en logonderzoek om injection te vinden. Review toont hoe invoer een gevaarlijke functie bereikt; tests laten zien of de scheiding standhoudt. Logboeken helpen vervolgens om afwijkend gedrag aan hetzelfde verzoek te koppelen. Een scanner ondersteunt dit onderzoek, maar vervangt het begrip van de gegevensstroom niet.
Begin bij functies die instructies opbouwen of uitvoeren. Zoek naar dynamische evaluatie, samengestelde query’s, shellaanroepen en onveilige deserialisatie. Volg daarna de variabelen terug naar formulieren, koppelingen en opgeslagen records. Zo ontdek je ook vertraagde aanvallen die pas bij een export of achtergrondtaak optreden.
- Controleer of databasewaarden via parameters binnenkomen, los van de querystructuur.
- Zoek naar PHP-taalconstructies zoals eval() die tekst als code uitvoeren.
- Beoordeel of procesaanroepen een shell gebruiken of afzonderlijke argumenten doorgeven.
- Controleer uitvoercodering per context, zoals HTML-tekst, attributen en scriptgegevens.
- Onderzoek of geïmporteerde objecten onverwachte methoden kunnen activeren.
- Koppel foutmeldingen, toegangslogboeken en procesgebeurtenissen zonder gevoelige invoer volledig te bewaren.
Veiligere interfaces kiezen
Het verschil tussen onveilig en veiliger zit vaak in de gekozen interface. Een onveilig patroon luidt bijvoorbeeld: query(“SELECT naam FROM klanten WHERE email = ‘” + invoer + “‘”). Het veiligere patroon gebruikt prepare(“SELECT naam FROM klanten WHERE email = ?”) en bindt de invoer daarna afzonderlijk. Dit schematische voorbeeld toont het principe; de precieze aanroep hangt van de databasebibliotheek af.
Vervang ook andere gevaarlijke functies door beperkte bewerkingen. Een vaste rekenfunctie past beter bij een rekentaak dan eval() op aangeleverde tekst. Een Java API die argumenten afzonderlijk doorgeeft, voorkomt shellinterpretatie zolang de applicatie niet alsnog een shell start. Argumenten blijven controles nodig hebben, omdat het aangeroepen programma opties zelf kan interpreteren.
Test met herkenbare, onschadelijke invoer en controleer zowel toegestane als afgewezen gevallen. Statische analyse kan verdachte gegevensstromen aanwijzen, terwijl dynamische tests het draaiende systeem onderzoeken. Beide kunnen fouten missen, bijvoorbeeld achter ingewikkelde toegangscontroles. Bewaar een geslaagde hersteltest als regressietest voor volgende wijzigingen, zodat dezelfde fout niet ongemerkt terugkeert.
Extra browserlaag: Een Content Security Policy, afgekort CSP, kan de uitvoering van ongewenste scripts beperken. CSP vervangt geen veilige uitvoercodering en herstelt geen onveilige databasequery.
Maak de scheiding tussen gegevens en opdrachten aantoonbaar
Goede bescherming tegen injection steunt op veilige interfaces, beperkte rechten en herhaalbare controles. Alleen invoer opschonen laat te veel afhangen van losse uitzonderingen. Een databaseaccount zonder beheerrechten beperkt bijvoorbeeld gevolgen, maar verwijdert de programmeerfout niet. Het herstel staat pas stevig wanneer dezelfde invoer geen ongewenste instructie meer kan vormen.
In onze uitleg geven we voorrang aan de plek waar invoer betekenis krijgt. We vinden een aantoonbaar veilige verwerkingsstap overtuigender dan een lange lijst geblokkeerde tekens. Onze voorkeur gaat uit naar een kleine, herhaalbare test die het bedoelde gedrag bewaakt.
Veelgestelde vragen
Deze antwoorden helpen je de varianten van injection te onderscheiden en passende vervolgstappen te kiezen.
Wat onderscheidt code-injectie van andere invoeraanvallen?
Bij code-injectie voert een programmeeromgeving aangeleverde tekst als programmacode uit. Andere invoeraanvallen kunnen juist een databasefilter, browserdocument of directoryzoekopdracht veranderen. Dat onderscheid helpt bij herstel: een maatregel voor databaseparameters beschermt niet automatisch een browserweergave. Onderzoek dus altijd welke verwerker de uiteindelijke betekenis aan de invoer geeft.
Kan injectie via opgeslagen gegevens plaatsvinden?
Ja, een applicatie kan invoer eerst veilig opslaan en later onveilig verwerken. Denk aan een profielveld dat een beheerrapport rechtstreeks in een expressie opneemt. De oorspronkelijke opslag veroorzaakt dan nog geen uitvoering. Het probleem verschijnt pas tijdens hergebruik, waardoor onderzoek naar uitsluitend het eerste webverzoek de kwetsbaarheid kan missen.
Welke varianten zijn vooral relevant voor websitebezoekers?
XSS raakt websitebezoekers direct doordat ongewenste scripts binnen de bezochte pagina draaien. Databaseaanvallen kunnen hen indirect treffen via gelekte accountgegevens of gewijzigde inhoud. Het zichtbare gevolg vertelt echter niet altijd welke variant speelde. Een aangepaste pagina kan bijvoorbeeld voortkomen uit browsercode, gestolen beheerrechten of gewijzigde databasegegevens.
Bewijst een schone scan dat de applicatie veilig is?
Nee, een scan onderzoekt alleen de paden en toestanden die het hulpmiddel bereikt. Afgeschermde functies, achtergrondtaken en ingewikkelde invoerformaten kunnen buiten beeld blijven. Combineer scanresultaten daarom met review van gevaarlijke functies en gerichte tests. Beoordeel ook waarschuwingen inhoudelijk: afwijkende reacties kunnen een andere oorzaak hebben dan een uitvoerbare kwetsbaarheid.
Wat kan een gebruiker zonder programmeerkennis doen?
Leg onverwacht gedrag vast en meld het via het beveiligings- of supportkanaal van de betreffende organisatie. Noteer de betrokken pagina en handeling, maar probeer geen gegevens van anderen op te vragen. Herhaal verdachte verzoeken niet op eigen initiatief. Ontwikkelaars kunnen vervolgens met toestemming onderzoeken waar invoer onbedoeld instructies beïnvloedt.
Neem bij onderzoek naar injection een invoerveld of importfunctie als vertrekpunt en volg waar de gegevens terechtkomen. Verdiep je daarna in het uitvoeren van invoer als programmacode om die specifieke grens beter te beoordelen.