Belangrijkste inzichten
- Phishing op mobiel herkennen doe je door afzender, domein, verzoek en timing te controleren vóór elke tik.
- Houd mobiele links 1 tot 2 seconden ingedrukt en beoordeel de domeinnaam vóór de eerste slash.
- Een slotje bewijst alleen versleuteling, niet dat de website bij de echte organisatie hoort.
- Sms vraagt vooral domeincontrole, WhatsApp vraagt afzendercontrole en QR-codes vragen controle van de bestemming.
- Verzoeken om pincode, herstelcode, identiteitsbewijs of directe betaling blijven verdacht, ook met nette vormgeving.
- Open onverwachte bijlagen niet; controleer via een bekend kanaal of de afzender het bestand stuurde.
Phishing op mobiel herkennen: veilig links, sms en QR-codes controleren
Phishing op mobiel herkennen is het veilig beoordelen van verdachte berichten, links en QR-codes op een telefoon of tablet voordat je tikt, inlogt, betaalt of gegevens invult.
Op een scherm van 6 inch zie je vaak minder dan op een laptop. Afzendernamen worden afgekapt, links passen niet volledig in beeld en waarschuwingen verdwijnen soms achter meldingen. Daardoor lijkt een phishing bericht sneller echt, zeker als het inspeelt op haast. Daarom helpt phishing op mobiel herkennen vooral als je steeds dezelfde rustige controle volgt.
Deze gids laat zien hoe je mobiel eerst controleert. Je leert links vooraf bekijken in mailapps, sms en WhatsApp, QR-codes beoordelen en nepwebsites herkennen. Ook krijg je instellingen, een beslisboom en een noodplan voor het geval je toch hebt getikt.
Waarom is phishing op mobiel lastiger te herkennen?
Phishing is digitale misleiding waarbij criminelen proberen inloggegevens, betaalgegevens of persoonsgegevens te stelen. Op mobiel werkt die misleiding beter omdat belangrijke details kleiner, korter of later zichtbaar zijn. Een afzendernaam kan betrouwbaar lijken, terwijl het echte adres pas na extra tikken verschijnt.
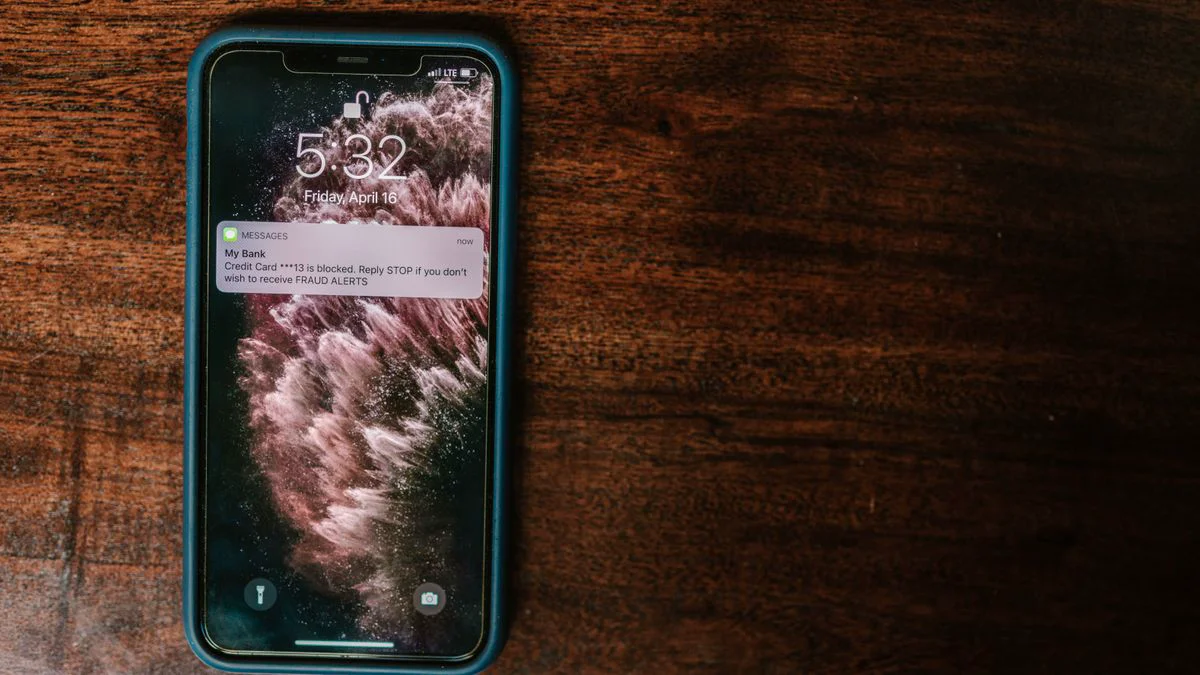
Een sms is kort en per berichtdeel vaak beperkt in lengte. Daardoor schrijven aanvallers kort, dwingend en zonder veel uitleg. Denk aan zinnen als “Uw pakket staat vast” of “Bevestig binnen 2 uur uw betaling”. De beperkte ruimte maakt controle moeilijker.
Ook mobiele browsers tonen vaak alleen het begin van een webadres. Een lange domeinnaam met extra woorden valt daardoor minder op. Bij nepveilige websites kan zelfs een slotje zichtbaar zijn, terwijl de site toch niets met de echte organisatie te maken heeft.
Let op: Een slotje betekent alleen dat de verbinding versleuteld is. Het bewijst niet dat de organisatie achter de website echt is.
Waarom tijdsdruk op mobiel sterker werkt
Mobiele berichten komen vaak binnen tijdens reizen, werken of koken. Daardoor lees je sneller en controleer je minder. Criminelen gebruiken precies dat moment met dreiging, beloning of schaamte.
Een veelgebruikt patroon bestaat uit 3 delen: een probleem, een korte deadline en een link. Bijvoorbeeld: “Uw account wordt vandaag geblokkeerd.” Die opbouw zet je aan tot handelen voordat je rustig kijkt.
Waarom AI-teksten phishing geloofwaardiger maken
Phishing mails bevatten minder taalfouten dan vroeger. Aanvallers kunnen met tekstsystemen nette Nederlandse berichten maken in enkele seconden. Daardoor blijven klassieke signalen, zoals vreemde spelling, nuttig maar onvoldoende.
Beoordeel daarom de opdracht in het bericht. Een verzoek om pincode, herstelcode, kopie identiteitsbewijs of directe betaling blijft verdacht, zelfs als de vormgeving strak oogt. Voor bredere uitleg over e-mailkenmerken kun je phishing mail herkennen aan duidelijke signalen raadplegen.
Hoe kun je phishing op mobiel via links veilig herkennen?
Je controleert mobiele links veilig door ze lang ingedrukt te houden, de voorbeeldweergave te lezen en vooral de domeinnaam te beoordelen. Tik niet kort op de link. Open ook geen bijlage als je de afzender, opdracht en context niet vertrouwt.
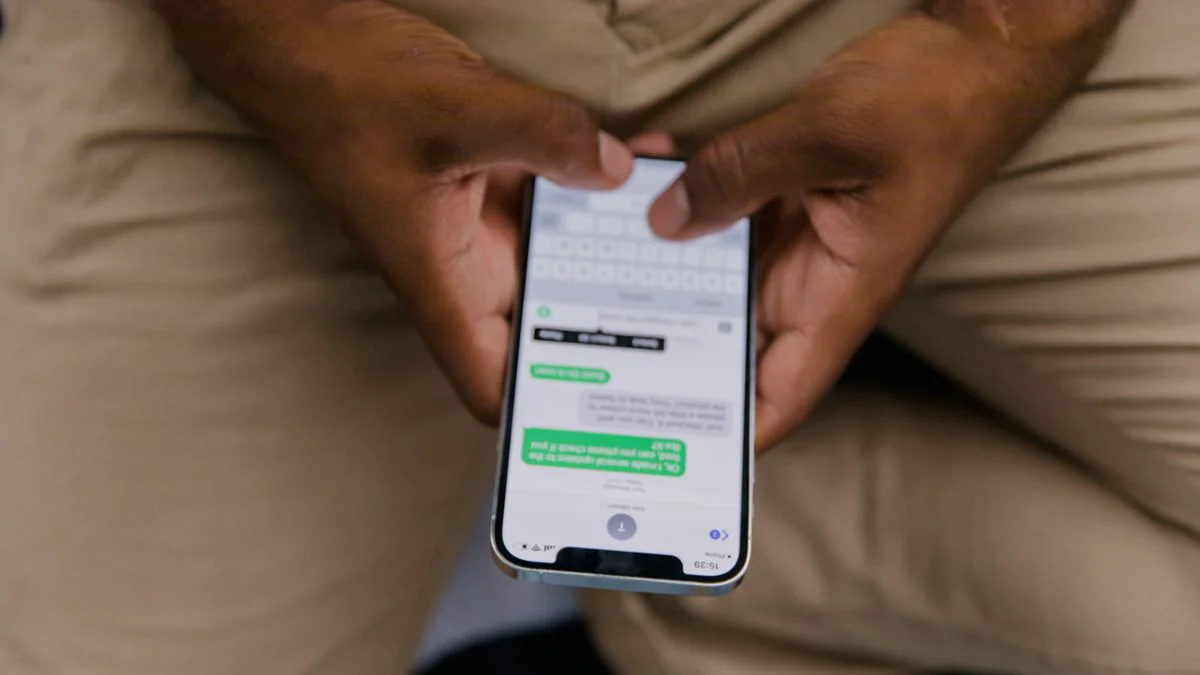
In veel mailapps toont lang indrukken een venster met het volledige adres. Bij sms en WhatsApp verschijnt vaak een linkvoorvertoning of een kopieeroptie. Gebruik die informatie om het domein te lezen, niet om direct door te gaan.
Vuistregel: controleer eerst het domein vóór de eerste enkele slash, en negeer reclamewoorden, trackingcodes en lange stukken tekst erachter.
Mobiele mailapps: zo bekijk je een link zonder openen
Houd de link 1 tot 2 seconden ingedrukt. Veel mailapps tonen daarna het webadres in een klein venster. Kijk naar de domeinnaam vlak vóór “.nl”, “.com” of een andere uitgang.
Een veilig ogende tekst kan naar iets anders verwijzen. De knop “Bekijk factuur” kan bijvoorbeeld leiden naar een onbekend domein. Wil je verdachte e-mail herkennen zonder mobiel risico, vergelijk dan ook afzender, onderwerp en vraag met de uitleg in phishingmail herkennen voordat je klikt.
Sms en WhatsApp: phishing op mobiel in berichten herkennen
Bij sms kun je de link vaak lang aanraken zonder direct te openen. Verschijnt er een menu, kies dan niet voor openen maar lees of kopieer alleen het adres. Plak het adres niet in de browser als je twijfelt.
WhatsApp toont soms een voorbeeldkaart met titel, afbeelding en domein. Die kaart is geen bewijs van echtheid, want aanvallers kunnen paginatitels zelf kiezen. Controleer daarom de afzender, de toon en het verzoek los van de voorvertoning.
Een mobiel bericht is pas betrouwbaar als afzender, domein, verzoek en timing samen kloppen. Eén herkenbaar logo is nooit genoeg.
Bijlagen en bestanden op telefoon
Bijlagen op mobiel lijken vaak onschuldig omdat je alleen een pictogram ziet. Toch kunnen documenten, agenda-uitnodigingen en installatiebestanden misbruikt worden. Vooral Android-apparaten lopen risico als installatie uit onbekende bronnen is toegestaan.
Open geen bestand dat onverwacht komt, zelfs niet als het “factuur.pdf” heet. Controleer eerst via een bekend kanaal of de afzender het bestand echt stuurde. Een echte organisatie kan een bericht ook bevestigen zonder dat jij de link gebruikt.
Phishing op mobiel herkennen per kanaal
| Kanaal | Waarom misleidend op mobiel | Veilige controle zonder te tikken | Waarschuwingssignalen |
|---|---|---|---|
| Sms | Korte tekst, afgekapt domein | Lang indrukken, adres lezen | Tijdsdruk, betaalverzoek |
| Bekende naam, snelle toon | Profiel en nummer controleren | Nieuw nummer, geheimhouding | |
| QR-code | Adres pas na scannen zichtbaar | Voorvertoning in camera lezen | Sticker, verkorte link |
| Mobiele website | Kleine adresbalk, veel pop-ups | Domein in adresbalk openen | Nepinlog, fout logo |
Phishing op mobiel herkennen lukt beter als je per kanaal een vaste controle gebruikt. Sms vraagt vooral domeincontrole, WhatsApp vraagt afzendercontrole en QR-codes vragen extra aandacht voor de bestemming. Een mobiele website beoordeel je pas na het lezen van de volledige adresbalk.
Een praktisch voorbeeld: je ontvangt om 21.40 uur een bericht over een mislukte bezorging. De link bevat een onbekend domein, terwijl de tekst vraagt om €1,95 te betalen. De combinatie van avondtijd, laag bedrag en korte deadline is een sterke rode vlag.
Korte checklist voor minder digitaal vaardigen
Deze printbare controle werkt goed voor ouderen, gezinnen en mensen die snel willen beslissen. Zet de lijst desnoods als notitie op het startscherm van de telefoon. Drie keer “ja” betekent: niet tikken.
- Vraagt het bericht om geld, inloggen of persoonsgegevens?
- Staat er druk op, zoals vandaag, direct of laatste kans?
- Komt het bericht onverwacht of buiten normaal contact om?
- Is het domein onbekend, verkort of vreemd gespeld?
- Vraagt de afzender om geheimhouding of snelle actie?
Tip: Maak een schermafbeelding van verdachte berichten voordat je iets verwijdert. Een screenshot bewaart afzender, tijd en tekst zonder de link te openen.
Welke signalen helpen phishing op mobiel bij QR-codes herkennen?
QR-phishing valt op door een bestemming die pas na het scannen zichtbaar wordt. Korte links maken hetzelfde probleem groter, omdat het echte domein verborgen blijft. Controleer altijd de voorvertoning voordat je de pagina opent.
Een QR-code op een poster, parkeerautomaat of brief kan zijn vervangen door een sticker. Op mobiel lijkt scannen normaal, maar de camera toont vaak eerst een adresbalkje. Lees dat adres rustig. Tik weg als het domein niet klopt.
Korte links gebruiken weinig tekens en verhullen de eindbestemming. Dat past goed in sms, sociale media en WhatsApp. Criminelen combineren dit soms met verleiding via een beloning of voordeel, zoals korting, gratis opslag of een gemiste prijs.
Geannoteerd voorbeeld van een mobiel phishingbericht
Stel dat je deze sms ziet: “Uw betaling is mislukt. Voorkom blokkade binnen 2 uur: betaal via bit.ly/controle-bank”. De eerste rode vlag is de dreiging met blokkade. De tweede rode vlag is de deadline van 2 uur.
Als derde valt de verkorte link op. Daarbij gebruikt de tekst het woord “bank”, terwijl het echte domein onzichtbaar blijft. Een echte dienst laat je meestal ook via de eigen app of website inloggen zonder sms-link.
Mobiele signalen van spoofing of een nepwebsite
Spoofing betekent dat een afzender, nummer of website zich voordoet als iemand anders. Op mobiel zie je vaak alleen een naam, niet het technische adres erachter. Daardoor kan “Klantenservice” naast een onbekend nummer toch echt lijken.
Let op afwijkende letters, extra streepjes en lange subdomeinen. Een adres als veilig.inloggen-dienst.example lijkt betrouwbaar door de eerste woorden, maar het echte domein staat achteraan. Controleer daarom van rechts naar links tot aan de domeinuitgang.
Bank-, pakket- en bekende berichten: phishing op mobiel beter herkennen
Behandel elk onverwacht verzoek als onbetrouwbaar tot je het via een tweede kanaal hebt gecontroleerd. Gebruik niet de link, knop of het nummer uit het bericht. Open liever de officiële app die al op je telefoon stond.
Bank-, pakket-, overheid- en incassophishing gebruiken vaak herkenbare woorden. Denk aan “openstaande betaling”, “identiteit controleren” of “bezorging gemist”. De vormgeving kan netjes zijn, maar de opdracht verraadt vaak het doel: gegevens of geld loskrijgen.
Een bericht van een bekende kan ook nep zijn. Bij WhatsApp-fraude gebruikt de aanvaller soms een gestolen foto en een nieuw nummer. Vraag dan iets wat alleen die persoon weet, of bel het oude nummer.
Vergelijk echt bericht en phishingbericht
Een echt bericht geeft meestal ruimte om zelf naar de app of website te gaan. Een phishingbericht duwt je naar één link en maakt haast. Dat verschil zie je ook zonder technische kennis.
Factuurfraude lijkt soms op een normale melding over een domein, abonnement of verlenging. Bij twijfel over zakelijke facturen helpt het om kenmerken van nepfacturen die echt lijken apart te controleren.
- Een echt bericht noemt vaak geen volledige pincode, herstelcode of wachtwoord.
- Meestal laat een echt bericht je zelf inloggen via de bestaande app.
- Een phishingbericht vraagt vaak om snelle betaling via een meegestuurde link.
- Vaak gebruikt een phishingbericht dreiging, schaamte of voordeel.
Beslisboom: klikken, invullen of melden
Gebruik deze ja-neevragen als vaste route. Vraagt het bericht om geld of gegevens? Dan open je geen link en controleer je via een bekende app of zelf ingetypt adres.
Is de afzender onbekend of wijkt het nummer af? Dan reageer je niet in het gesprek. Lijkt het bericht van een bekende te komen, bel dan buiten de chat om. Blijft er twijfel, maak een screenshot en verwijder het bericht pas na controle.
Welke instellingen helpen phishing op mobiel sneller herkennen?
Telefooninstellingen verminderen phishingrisico door waarschuwingen, blokkades en extra controles aan te zetten. Ze voorkomen niet elke aanval, maar ze geven je meer tijd om fouten te zien. Vooral automatische updates, tweestapsverificatie en berichtfilters helpen.
Zet systeemupdates automatisch aan. Veel mobiele besturingssystemen krijgen regelmatig beveiligingsupdates. Een verouderde browser of mailapp kan waarschuwingen missen die een nieuwere versie wel toont.
Gebruik tweestapsverificatie voor mail, bankzaken, sociale media en cloudopslag. Een 6-cijferige code of appmelding stopt niet elke aanval, maar maakt gestolen wachtwoorden minder bruikbaar. Kies waar mogelijk voor een authenticator-app of beveiligingssleutel.
Instellingen voor browser, sms en WhatsApp
Zet fraudewaarschuwingen in de browser aan als je telefoon die optie biedt. Blokkeer pop-ups en automatische downloads. Schakel installatie uit onbekende bronnen uit, behalve als je precies weet waarom je die tijdelijk nodig hebt.
In berichtenapps kun je onbekende afzenders filteren of stilte geven. WhatsApp biedt privacy-instellingen voor profielfoto, groepen en oproepen. Beperk zichtbaarheid tot contacten, want openbare gegevens helpen aanvallers om geloofwaardige berichten te maken.
Veelgemaakte fout: Mensen beveiligen hun bankapp goed, maar laten hun e-mailaccount met één wachtwoord openstaan. Wie toegang tot mail krijgt, kan vaak wachtwoorden van meerdere diensten herstellen.
Wachtwoorden, codes en herstelopties
Gebruik voor elk belangrijk account een uniek wachtwoord. Een wachtwoordmanager op mobiel vult inloggegevens meestal alleen in op het juiste domein. Daardoor merk je sneller dat een nepwebsite niet klopt.
Controleer ook hersteladressen en telefoonnummers. Een oud mailadres of verloren nummer kan een zwakke plek worden. Werk herstelopties minstens 1 keer per jaar bij, bijvoorbeeld tijdens het instellen van een nieuwe telefoon.
Na een tik op mobiel: phishing en schade herkennen
Na een tik op een phishinglink draait alles om beperken van schade. Sluit de pagina, deel geen extra gegevens en verander wachtwoorden via de officiële app of een zelf ingetypt webadres. Maak onderscheid tussen alleen klikken en echt invullen.
- Verbreek de verbinding door de pagina te sluiten en schakel geen onbekende downloads in.
- Wijzig het wachtwoord van het betrokken account via de officiële app of een zelf ingetypt adres.
- Schakel tweestapsverificatie in en meld alle onbekende sessies af.
- Neem bij betaalgegevens direct contact op met je bank via het nummer in de bankapp.
- Scan je telefoon als er pop-ups, omleidingen of vreemde meldingen verschijnen.
Alleen klikken is minder ernstig dan gegevens invullen, betalen of een app installeren. Toch kan een klik informatie lekken, zoals toesteltype, IP-adres en tijdstip. Dat helpt aanvallers om een vervolgbericht geloofwaardiger te maken.
Herstelstappen per gedeelde informatie
Heb je alleen je e-mailadres ingevuld, verwacht dan meer spam en phishing mails. Vulde je een wachtwoord in, verander dat wachtwoord overal waar je het hergebruikte. Bij een ingevulde betaalkaart telt elke minuut, omdat misbruik snel kan starten.
Als je een bestand hebt geïnstalleerd of vreemde pop-ups ziet, behandel de telefoon dan als mogelijk besmet. Bekijk dan hoe je een veilige controle op malware uitvoert zonder extra risico. Let ook op batterijverbruik, onbekende apps en browseromleidingen.
Wanneer wijst gedrag op malware?
Een phishinglink leidt soms alleen naar een nepformulier, maar soms ook naar malware of adware. Signalen zijn nieuwe apps, meldingen buiten de browser, plots dataverbruik en zoekmachines die vanzelf veranderen. Zulke signalen vragen om rust en systematische controle.
Controleer eerst de app-lijst en verwijder niets dat je niet begrijpt zonder na te gaan wat het is. Lees bij twijfel hoe je mobiele besmettingssignalen herkent. Zo voorkom je dat je een nuttige beveiligingsapp verwijdert en de echte oorzaak mist.
In onze ervaring werkt een vaste mobiele controle beter dan vertrouwen op gevoel. Wij zouden bij twijfel altijd eerst het domein lezen, daarna het verzoek beoordelen en pas als laatste naar logo’s of vormgeving kijken. Die volgorde voorkomt veel snelle fouten op kleine schermen, aldus het team van Virus.NL.
Veelgestelde vragen over phishing herkennen op mobiel
Deze antwoorden helpen je om phishing op mobiel herkennen sneller toe te passen in mail, sms, WhatsApp en bij QR-codes.
Hoe bekijk je een link op mobiel zonder hem direct te openen?
Houd de link 1 tot 2 seconden ingedrukt en wacht op de voorbeeldweergave of het keuzemenu. Kies niet voor openen. Lees het domein in de voorvertoning en controleer vooral het stuk vlak vóór de domeinuitgang, zoals .nl of .com.
Waarom zijn sms-, WhatsApp- en QR-phishing extra misleidend?
Sms, WhatsApp en QR-codes tonen weinig context op een klein scherm. Een naam, logo of korte tekst kan genoeg lijken om vertrouwen te wekken. Bovendien zie je bij QR-codes de bestemming pas na het scannen, waardoor controle sneller wordt overgeslagen.
Welke mobiele signalen wijzen op spoofing of een nepwebsite?
Let op een afzendernaam zonder duidelijk nummer, een nieuw WhatsApp-nummer van een bekende en domeinen met extra woorden of streepjes. Een nepwebsite gebruikt vaak een vertrouwd logo, maar vraagt om codes, wachtwoorden of betalingen via een ongebruikelijke route.
Welke telefooninstellingen helpen phishingrisico verminderen?
Automatische updates, tweestapsverificatie, pop-upblokkering en filters voor onbekende afzenders verlagen het risico. Zet installatie uit onbekende bronnen uit en beperk wie je profielfoto of groepsinformatie ziet. Gebruik daarnaast unieke wachtwoorden voor mail en belangrijke accounts.
Hoe herken je phishing mail op een telefoon sneller?
Controleer eerst afzender, domein en verzoek, niet de vormgeving. Een phishing mail vraagt vaak om snel inloggen, betalen of gegevens delen. Op mobiel helpt lang indrukken van links, omdat je zo het adres leest zonder de pagina direct te openen.
Conclusie: mobiel phishing herkennen vraagt een vaste volgorde
Phishing op mobiel herkennen wordt makkelijker als je niet vertrouwt op één signaal. Lees eerst het domein, beoordeel daarna het verzoek en controleer pas daarna de afzendernaam, huisstijl en toon. Die volgorde werkt bij mailapps, sms, WhatsApp, QR-codes en mobiele websites.
Een telefoon maakt snelle acties makkelijk, maar veilige controle hoeft niet lang te duren. Met lang indrukken, linkvoorvertoning, tweestapsverificatie en duidelijke ja-neevragen verklein je de kans op datadiefstal. Blijf vooral kritisch bij urgentie, geld, codes en onverwachte bijlagen.
Merk je na een verdachte tik pop-ups, omleidingen of onbekende apps, controleer je toestel dan stap voor stap. Begin met een rustige malwarecontrole op je telefoon en wijzig daarna alleen accounts die risico lopen. Zo herstel je gericht zonder onnodige paniek.