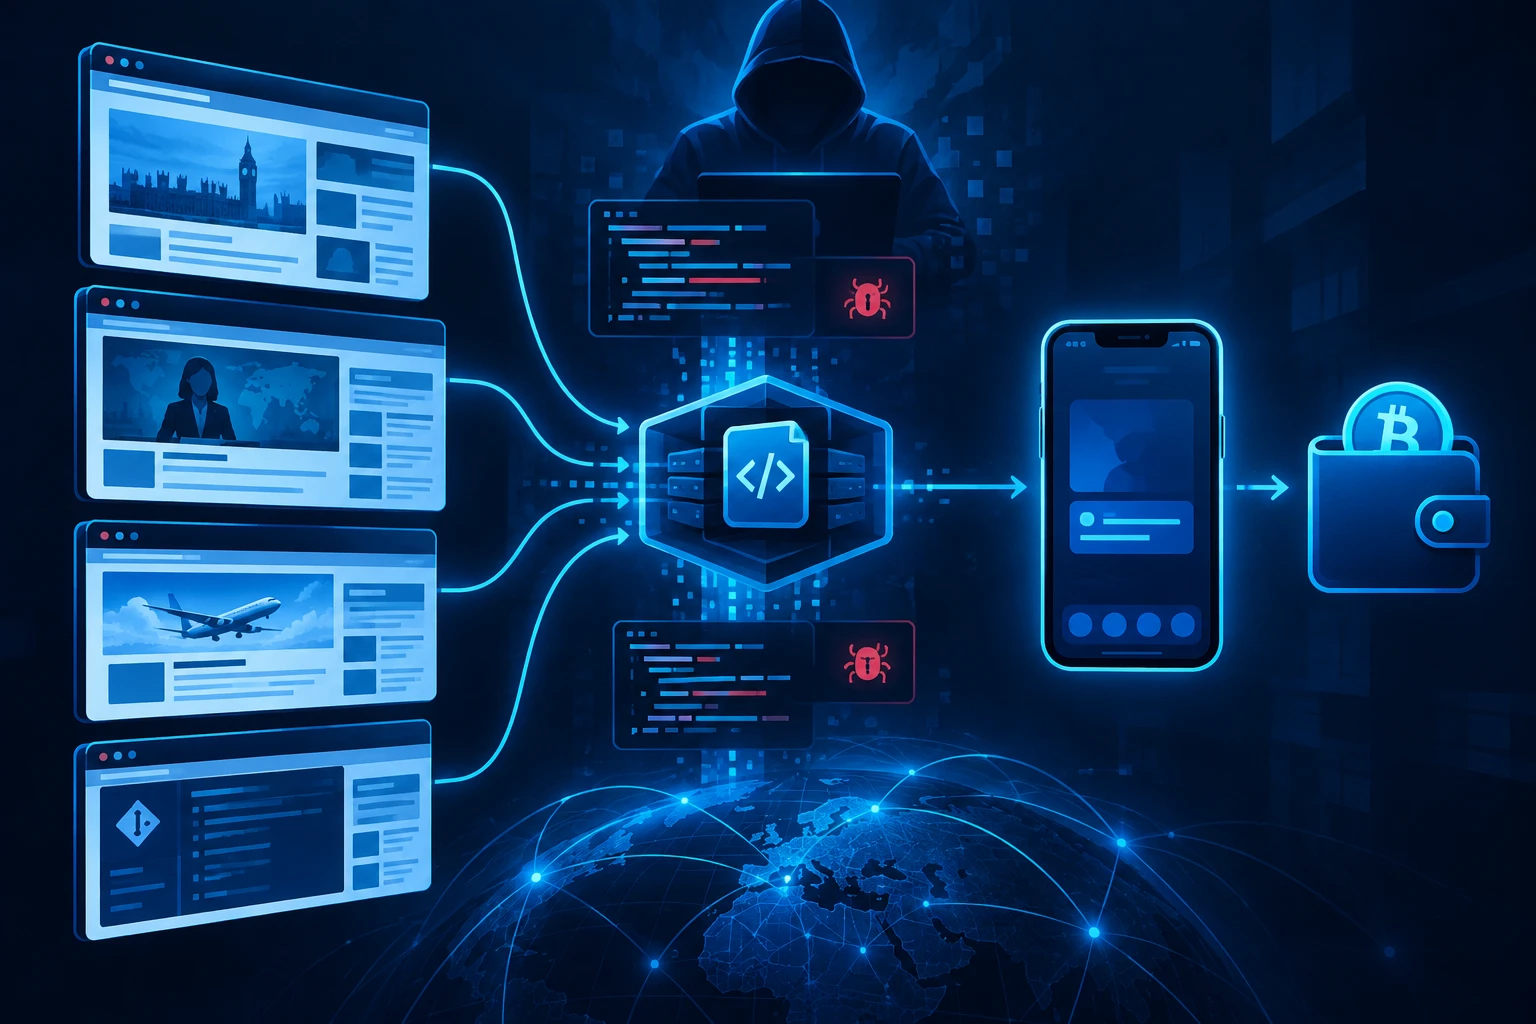
Websites van grote internationale en Nederlandse organisaties hebben malafide JavaScript geladen nadat aanvallers code wisten toe te voegen aan klantprojecten van marketingplatform Optimizely. Onder meer BBC, CNN, KLM, GitLab, Ikea, ABN Amro en ICS Cards worden genoemd als getroffen partijen. De code probeerde volgens beveiligingsonderzoeker Scott Helme van Report URI onder meer cryptovaluta, creditcardgegevens en cookies te stelen, screenshots te maken en kwetsbare iPhones aan te vallen.
Volgens Helme was de malafide code actief op websites van 178 organisaties in uiteenlopende sectoren. Optimizely heeft bevestigd dat het te maken kreeg met een beveiligingsincident waarbij aanvallers kwaadaardige JavaScript-code aan projecten van klanten konden toevoegen. Het bedrijf meldt dat de kwetsbaarheid is verholpen en dat de geïnjecteerde code is verwijderd. Hoe de aanvallers precies toegang kregen tot die omgeving is niet bekendgemaakt.
Bevestigd: aanval liep via klantcode van Optimizely
Optimizely levert een marketingplatform dat organisaties gebruiken voor onder meer A/B-tests en optimalisatie van websites. Om die functionaliteit te gebruiken plaatsen klanten JavaScript van Optimizely op hun eigen sites. Juist dat mechanisme maakte de impact groot: wanneer de externe code of de projectconfiguratie daarvan wordt aangepast, kan die wijziging op veel klantwebsites tegelijk zichtbaar worden.
In dit geval konden aanvallers volgens de beschikbare informatie malafide JavaScript aan klantprojecten toevoegen. Daardoor kregen bezoekers van getroffen websites code aangeboden die niet van de website-eigenaar zelf afkomstig was, maar wel binnen de context van de bezochte site draaide. Dat is relevant omdat JavaScript in een browser interactie kan hebben met formulieren, cookies, klembordinhoud en pagina-inhoud, afhankelijk van de omgeving en de gebruikte beveiligingsmaatregelen.
Cryptoadressen in klembord aangepast
Een van de functies van de malware was gericht op gebruikers van cryptovaluta. Wie een cryptotransactie uitvoert, kopieert vaak een walletadres en plakt dat vervolgens in een transactieveld. De malafide code controleerde de inhoud van het klembord en kon een gekopieerd walletadres vervangen door een adres van de aanvaller. Als een slachtoffer het gewijzigde adres vervolgens zonder controle gebruikte, ging de betaling naar de aanvaller in plaats van naar de bedoelde ontvanger.
Volgens Helme is op deze manier ongeveer 7000 dollar aan cryptovaluta buitgemaakt. Uit de beschikbare informatie blijkt niet hoeveel individuele slachtoffers daarbij betrokken waren.
Pogingen tot diefstal van betaalgegevens, cookies en screenshots
De malafide code keek ook naar creditcardgegevens die op getroffen systemen werden ingevoerd en probeerde die naar de aanvallers te sturen. Bij zogeheten hosted payment iframes, zoals die van Stripe of Adyen, kon de malware de betaalgegevens volgens de analyse niet onderscheppen. Dat onderscheid is belangrijk: betaalvelden die in een afgeschermde iframe van een betaalprovider draaien, beperken wat scripts op de hoofdsite kunnen zien.
Naast betaalgegevens probeerde de code ook cookies te stelen en screenshots te maken. Welke gegevens daadwerkelijk zijn buitgemaakt bij de genoemde organisaties is niet uit de beschikbare informatie af te leiden. Ook is niet bekend of alle getroffen websites dezelfde malafide functies aan alle bezoekers hebben aangeboden.
Kwetsbare iPhones aangevallen met exploitkits
De campagne richtte zich daarnaast op kwetsbare iPhones. De JavaScript-code probeerde toestellen te infecteren via de Coruna- en DarkSword-exploitkits. Die exploitkits misbruiken bekende iOS-kwetsbaarheden waarvoor updates beschikbaar zijn.
Volgens Helme geven de ontwikkelaars van Coruna zelf aan dat de exploitkit niet werkt tegen iOS 18.7.3 en nieuwer en iOS 26.3 en nieuwer. Ook DarkSword zou alleen oudere iOS-versies kunnen infecteren dan deze genoemde versies. Daarmee lijkt het risico vooral te liggen bij gebruikers die hun iPhone niet recent hebben bijgewerkt. Afgelopen weekend verscheen ook op verschillende Nederlandse websites malafide code die kwetsbare iPhones probeerde te infecteren; uit de aangeleverde informatie volgt niet dat dit om exact dezelfde campagne ging.
Analyse: supplychainrisico door externe scripts
Dit incident onderstreept een bekend maar lastig beheersbaar risico: externe JavaScript-code op websites. Veel organisaties gebruiken scripts van derden voor analytics, personalisatie, advertenties, testen of klantinteractie. Zulke scripts draaien vaak op pagina’s waar bezoekers vertrouwen aan ontlenen aan de merknaam in de adresbalk. Als een leverancier of diens configuratie wordt misbruikt, kan de impact zich snel over veel websites verspreiden.
Voor organisaties is vooral relevant waar externe scripts worden geladen en welke pagina’s gevoelige gegevens verwerken. De melding dat betaalgegevens in hosted payment iframes niet konden worden gestolen, laat zien dat technische isolatie verschil kan maken. Tegelijkertijd toont de aanval aan dat ook pagina’s zonder directe betaalfunctie waardevol kunnen zijn voor aanvallers, bijvoorbeeld via cookies, screenshots of manipulatie van klembordinhoud.
Voor particulieren ligt de belangrijkste les in voorzichtigheid bij handelingen die lastig terug te draaien zijn, zoals cryptotransacties. Een geplakt walletadres kan door malware zijn gewijzigd, ook wanneer de bezochte website betrouwbaar oogt. Daarnaast blijft het actueel houden van iOS belangrijk, omdat de genoemde exploitkits zich richten op bekende kwetsbaarheden waarvoor updates beschikbaar zijn.
Optimizely stelt dat de kwetsbaarheid is verholpen en dat de kwaadaardige code is verwijderd. Verdere technische details over de oorzaak van het incident of de exacte duur van de besmetting zijn niet bekendgemaakt.
Bron: security.nl