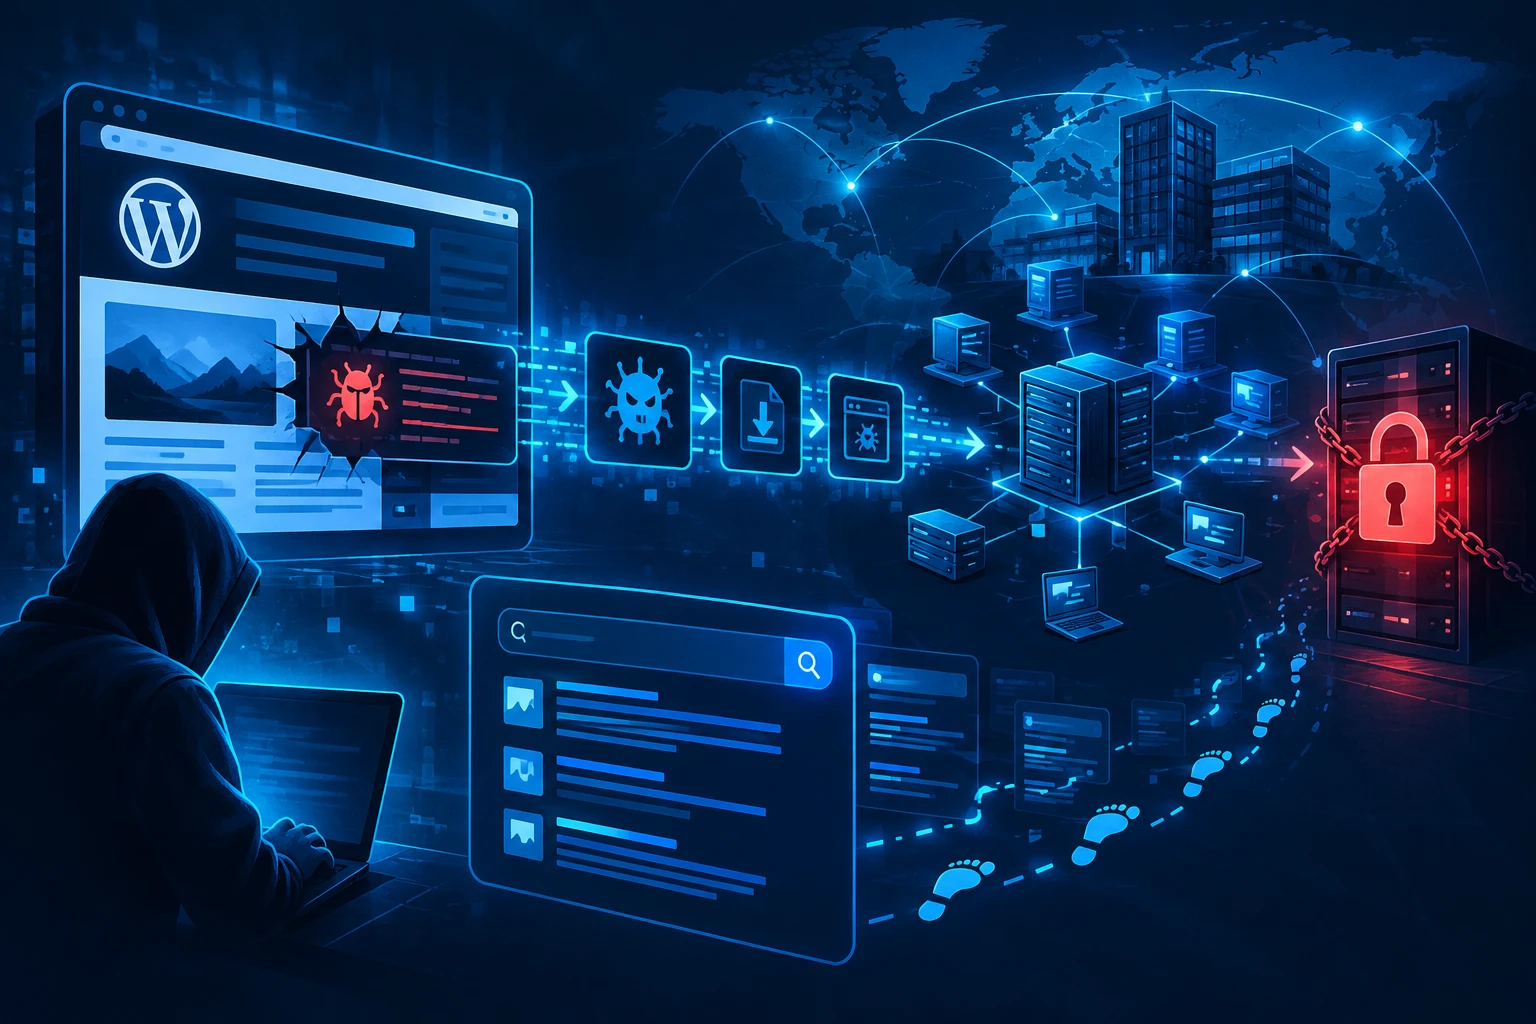
Malware die via gecompromitteerde WordPress-websites werd verspreid, heeft volgens de FBI geleid tot meer dan 28 miljoen dollar aan betaalde losgelden. De Amerikaanse opsporingsdienst waarschuwt in een nieuwe Flash Alert voor Gootloader, een malwarefamilie die aanvallers gebruiken als opstap naar verdere besmettingen, waaronder ransomware.
De waarschuwing volgt kort na een internationale operatie tegen de infrastructuur achter Gootloader. Daarbij zijn servers in beslag genomen, 218 domeinnamen overgenomen en 681 websites opgeschoond die voor verspreiding van de malware werden gebruikt. De Nederlandse politie maakte die actie vorige week bekend.
Gehackte WordPress-sites als distributiekanaal
Volgens de FBI speelt WordPress een centrale rol in de verspreiding van Gootloader. De dienst stelt dat vorige maand meer dan duizend gehackte WordPress-sites zijn geïdentificeerd die de malware verspreidden. Daarnaast zouden honderden domeinnamen zijn gebruikt door de beheerders van de malwarecampagne.
De werkwijze draait om misbruik van bestaande websites. Aanvallers plaatsen kwaadaardige code op gehackte WordPress-installaties. Vervolgens proberen zij deze pagina’s via zoekmachineoptimalisatie hoger in zoekresultaten te laten verschijnen. Internetgebruikers die op zo’n resultaat klikken, komen eerst op de gecompromitteerde website terecht en worden daarna doorgestuurd naar een omgeving van de criminelen.
Op die vervolgsite wordt een bestand aangeboden dat Gootloader bevat. Zodra de malware actief is op een systeem, kan die aanvullende malware installeren. In meerdere gevallen leidde een Gootloader-besmetting bij organisaties vervolgens tot ransomware, aldus de FBI.
Bevestigd: losgeldbetalingen boven 28 miljoen dollar
De FBI claimt dat getroffen organisaties samen meer dan 28 miljoen dollar aan losgeld hebben betaald na aanvallen waarbij Gootloader een rol speelde. De broninformatie vermeldt niet hoeveel organisaties precies betaalden, om welke ransomwarefamilies het ging of over welke periode alle betalingen zijn opgeteld.
Wel is duidelijk dat Gootloader niet alleen een probleem is voor beheerders van gehackte websites. De malware raakt ook organisaties waarvan medewerkers via zoekmachines op de verkeerde pagina terechtkomen. Daarmee vormt de campagne een dubbel risico: websites worden misbruikt als distributiepunt, terwijl bezoekers en hun werkgevers uiteindelijk met malware of ransomware kunnen worden geconfronteerd.
Internationale operatie tegen infrastructuur
De recente politieactie was gericht op onderdelen van de Gootloader-infrastructuur. Daarbij werden servers in beslag genomen die door de malware werden gebruikt. Ook zijn 218 domeinnamen in beslag genomen en 681 websites opgeschoond die betrokken waren bij de verspreiding.
Dat soort ingrepen kan de operatie van criminelen verstoren, maar betekent niet automatisch dat het risico volledig is verdwenen. De FBI-waarschuwing richt zich daarom nadrukkelijk ook op preventieve maatregelen bij WordPress-beheerders en op herstelstappen voor organisaties die al besmet zijn geraakt.
Advies voor WordPress-beheerders
De FBI adviseert beheerders van WordPress-sites om bekende aanvalsvlakken te verkleinen. Daarbij gaat het onder meer om het tijdig installeren van updates en het verwijderen van ongebruikte plug-ins, thema’s, accounts en staging-sites. Zulke achtergebleven onderdelen vormen in de praktijk vaak een extra ingang voor aanvallers.
Daarnaast noemt de dienst enkele technische maatregelen. PHP zou als non-privileged account moeten draaien. XML-RPC moet waar mogelijk worden uitgeschakeld of beperkt. Ook adviseert de FBI om accounts van multifactorauthenticatie te voorzien. Die maatregel kan misbruik van gestolen of geraden inloggegevens bemoeilijken.
Herstel na besmetting
Voor systemen die al door Gootloader zijn getroffen, raadt de FBI aan om het systeem te isoleren. Vervolgens moeten vanaf een schoon systeem alle inloggegevens worden gewijzigd die op de besmette computer zijn gebruikt. De besmette machine moet volgens de Amerikaanse opsporingsdienst opnieuw worden geïnstalleerd.
Verder adviseert de FBI om Windows Script Host uit te schakelen, niet-toegestane scripts en uitvoerbare bestanden te blokkeren en standaardgebruikersaccounts te gebruiken. Die maatregelen zijn bedoeld om de uitvoering van kwaadaardige code te beperken en de impact van een besmetting te verkleinen.
Analyse: waarom deze campagne opvalt
De zaak laat zien hoe aanvallers legitieme websites kunnen inzetten als onderdeel van een grotere aanvalsketen. Voor slachtoffers is de eerste interactie niet noodzakelijk een verdachte e-mail of onbekende downloadsite, maar een zoekresultaat dat naar een bestaande, gehackte website leidt. Dat maakt herkenning lastiger voor gebruikers en vergroot de druk op websitebeheerders om hun omgevingen actief te onderhouden.
Voor organisaties is vooral de koppeling tussen een ogenschijnlijk beperkte malware-infectie en latere ransomware relevant. Gootloader fungeert in die keten als toegangspunt voor verdere aanvallen. Het opnieuw installeren van besmette systemen en het vervangen van gebruikte wachtwoorden zijn daarom geen administratieve formaliteiten, maar noodzakelijke stappen om achtergebleven toegang of vervolgschade te voorkomen.
Bron: security.nl