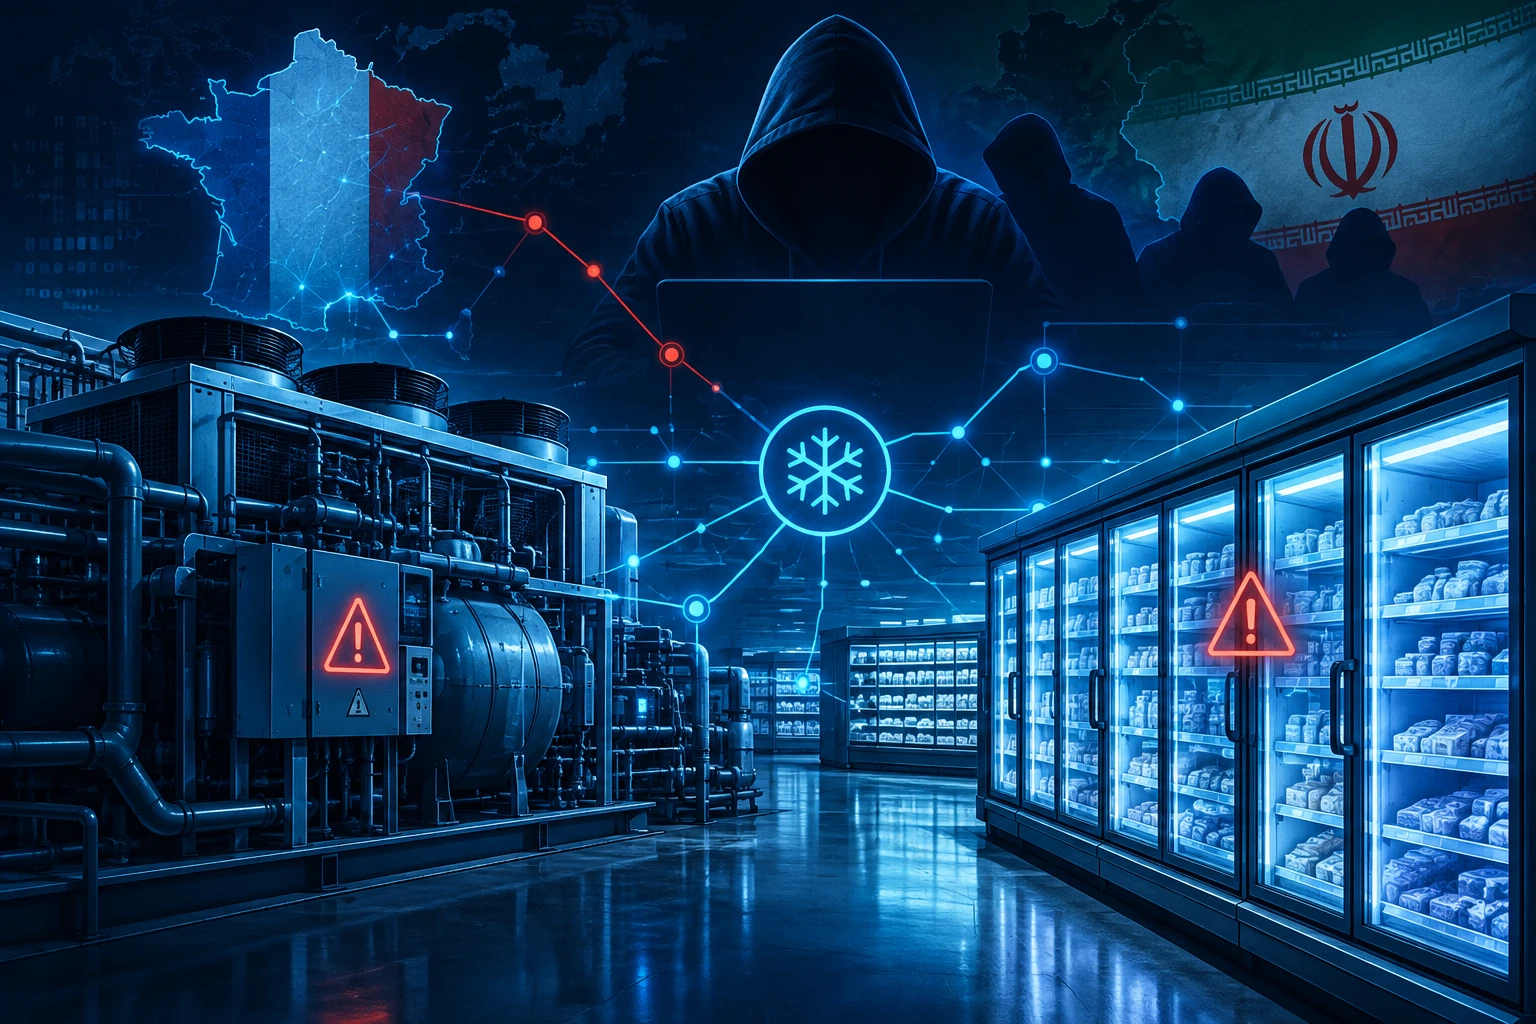
Frankrijk houdt een aan Iran gelieerde hackereenheid verantwoordelijk voor cyberaanvallen op industriële koelsystemen bij supermarkten en andere voedselketenlocaties. De aanvallen vonden plaats in de nacht van 11 op 12 oktober en troffen volgens de Franse autoriteiten ongeveer 700 retailvestigingen. Daarbij ontstonden grote hoeveelheden voedselverlies, materiële schade en ten minste vijftien branden.
Het Franse ministerie voor Europa en Buitenlandse Zaken schrijft de campagne toe aan Shahid Kaveh, een offensieve cybereenheid die volgens Frankrijk verbonden is aan het elektronische en cybercentrum van de Islamitische Revolutionaire Garde van Iran, de IRGC. Parijs stelt dat het de Iraanse ambassadeur zal ontbieden en binnen de Europese Unie nieuwe sancties wil voorstellen tegen personen en organisaties die betrokken zijn bij kwaadaardige cyberoperaties.
Koelinstallaties op afstand aangepast
De aanvallers wisten industriële koelcontrollers te compromitteren en pasten op afstand instellingen voor ontdooicycli aan. Daarbij werden volgens de Franse technische analyse hoge temperaturen ingesteld, waardoor systemen die bedoeld zijn om verse en diepgevroren producten veilig te bewaren, ontregeld raakten.
Eerder werd gemeld dat naar schatting 250 tot 350 Franse supermarkten direct te maken kregen met verstoringen waardoor verse en bevroren producten moesten worden weggegooid. Franse autoriteiten melden nu dat ongeveer 700 retaillocaties doelwit waren. De financiële schade door voedselverlies loopt volgens Frankrijk in de tientallen miljoenen euro’s, naast aanzienlijke materiële schade.
In een technisch rapport noemt CERT-FR onder meer Casino, Leclerc, Coopérative U, Metro, Carrefour en Intermarché als getroffen partijen. Ook kleinere slagerijen, een slachthuis en coöperatieve voedselverwerkingslocaties zouden geraakt zijn. Daarmee beperkte de campagne zich niet tot grote supermarktketens, maar raakte zij meerdere schakels in de voedselvoorziening.
Ook industriële systemen buiten supermarkten onderzocht
Franse onderzoekers zagen in dezelfde periode ook aanvallen op industriële apparatuur van Schneider Electric bij kleine waterkrachtinstallaties. Die incidenten worden aan dezelfde campagne gekoppeld. Volgens de beschikbare informatie hadden deze aanvallen een gematigd effect op de getroffen apparatuur.
De Franse attributie heeft betrekking op de aanvallen in oktober tegen Franse supermarkten en aanverwante locaties. Frankrijk heeft de latere incidenten niet publiekelijk aan dezelfde Iraanse actor toegeschreven. Dat onderscheid is belangrijk, omdat in november opnieuw aanvallen op koelinstallaties werden gemeld, ditmaal bij meer dan 115 winkels in zes Europese landen. Ook de Franse nationale bloedvoorziening meldde een vergelijkbaar incident waarbij temperatuur- en ontdooi-instellingen werden gewijzigd op drie locaties waar bloedproducten worden opgeslagen.
Toeschrijving aan Shahid Kaveh
De toeschrijving is gedaan door het Franse Cyber Crisis Coordination Center, waarin onder meer cybersecurityagentschap ANSSI, het militaire cybercommando en inlichtingendiensten samenwerken. Volgens CERT-FR opereert Shahid Kaveh via verschillende online hacktivistische identiteiten, waaronder CyberAveng3rs, Soldiers of Solomon, Mr. Soul en Cyber Isnaad Front.
Franse onderzoekers noemen meerdere aanwijzingen voor de koppeling aan Shahid Kaveh. De infrastructuur van de aanvallers zou ook zijn gebruikt voor verkenning van industriële systemen van Schneider Electric met technieken die eerder aan de Iraanse eenheid zijn gekoppeld. Daarnaast gebruikten de aanvallers volgens CERT-FR het zoekplatform FOFA voor met internet verbonden apparaten, een hulpmiddel dat de groep vaker zou inzetten. Ook werd de aanval op koelcontrollers op 13 oktober uitgedragen via CyberbanNews, een propagandakanaal dat Frankrijk aan Shahid Kaveh verbindt. Verder zijn sporen van Farsi-taalgebruik gevonden in de infrastructuur van de aanvallers.
CERT-FR stelt daarnaast dat Shahid Kaveh in maart en april 2026 verantwoordelijkheid claimde voor een sabotagecampagne tegen Israëlische en Amerikaanse belangen, waaronder aanvallen op Israëlische koelapparatuur en andere industriële controlesystemen. In april 2026 zou de eenheid bovendien grootschalige verkenning hebben uitgevoerd op Schneider Electric-systemen, waaronder systemen in Frankrijk.
Analyse: koudeketens als kwetsbaar onderdeel van vitale processen
Deze zaak onderstreept hoe kwetsbaar operationele technologie kan zijn wanneer industriële systemen op afstand bereikbaar zijn. Koelinstallaties en koudeketenmonitoring worden vaak gezien als ondersteunende faciliteiten, maar verstoring ervan kan direct leiden tot voedselverlies, risico’s voor volksgezondheid en fysieke schade. De gemelde branden maken duidelijk dat cyberaanvallen op industriële apparatuur niet beperkt blijven tot digitale hinder.
Voor organisaties in retail, voedselverwerking, logistiek en zorg is vooral relevant dat aanvallers zich richten op specifieke procesinstellingen, zoals temperatuur- en ontdooiregimes. Dat zijn geen klassieke ransomware-scenario’s, maar manipulaties van operationele parameters met tastbare gevolgen. De waarschuwingen van FBI en CISA voor wereldwijde aanvallen op industriële koeling en cold-chain monitoring laten zien dat dit geen geïsoleerd Frans probleem is.
Het bevestigde nieuws is dat Frankrijk de oktoberaanvallen formeel aan Shahid Kaveh toeschrijft en diplomatieke en Europese maatregelen aankondigt. De bredere ontwikkeling is dat statelijke en aan staten gelieerde groepen steeds vaker industriële randapparatuur en ketensystemen misbruiken als doelwit voor ontregeling, propaganda en economische schade.
Bron: bleepingcomputer.com