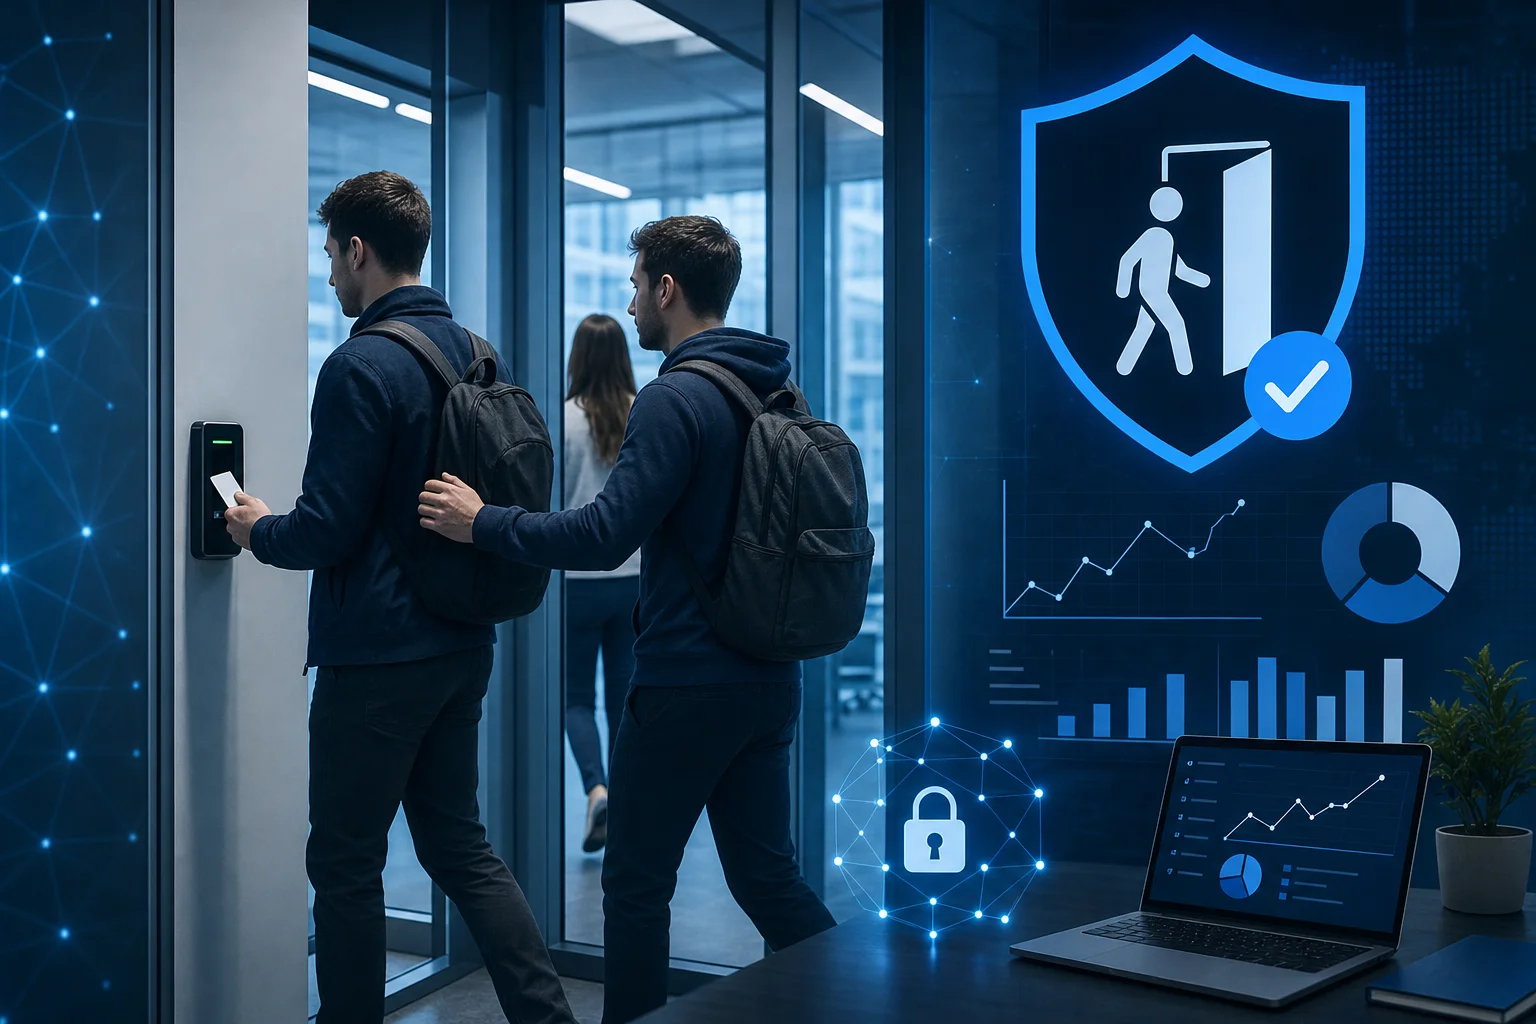
Belangrijkste inzichten
- Beoordeel anti-tailgatingbeleid door ongeoorloofde toegang, veilig gedrag en toegangscontroles samen te meten met vaste definities en vooraf afgesproken bijsturingsgrenzen.
- Bij 6 meldingen op 12.000 passages is de meldingsfrequentie 0,5 melding per 1.000 passages.
- Leg voor iedere KPI de teller, noemer en uitsluitingen vast; een kaartlezing is niet hetzelfde als een passerende persoon.
- Meet deurafwijkingen wekelijks, correcte toegangsreacties per kwartaal en de mediane tijd tot eerste beoordeling van meldingen maandelijks.
- Nul meldingen bewijzen geen veilige toegang; controleer meldkennis bij medewerkers en toets de veiligheid met een onafhankelijke steekproef.
- Sluit auditbevindingen pas af na een geslaagde hertest en onderzoek incidenten met dezelfde grondoorzaak na afgesloten herstelacties.
Anti-tailgatingbeleid: KPI’s meten en maatregelen evalueren
Je beoordeelt anti-tailgatingbeleid door ongeoorloofde toegang, veilig gedrag en de werking van toegangscontroles samen te meten. Gebruik daarvoor vaste definities en vooraf afgesproken grenzen voor bijsturing. Alleen trainingen tellen geeft geen betrouwbaar beeld. Zo kan een organisatie alle medewerkers trainen, terwijl dezelfde zijdeur onbevoegden blijft doorlaten.
Wisselende bezetting, bezoekers en externe medewerkers maken toegangscontrole afhankelijk van techniek én menselijk gedrag. Tailgating is ongeautoriseerd meelopen achter iemand die toegang heeft tot een beveiligde ruimte. Daardoor kan een aanvaller bij werkplekken, documenten of netwerkapparatuur komen. Meetbaar beleid moet daarom aantonen waar toegang faalt en welke verbetering daarna standhoudt.
Welke doelen passen bij het anti-tailgating-beleid?
Anti-tailgatingbeleid moet ongeautoriseerde fysieke toegang tot beveiligde ruimtes beperken, veilig aanspreken ondersteunen en herstel na fouten controleerbaar maken. Koppel ieder doel aan een concreet risico, een verantwoordelijke en een meetpunt. Kies vervolgens een passende norm per ruimte: een openbare ontvangst vraagt andere controles dan een serverruimte.
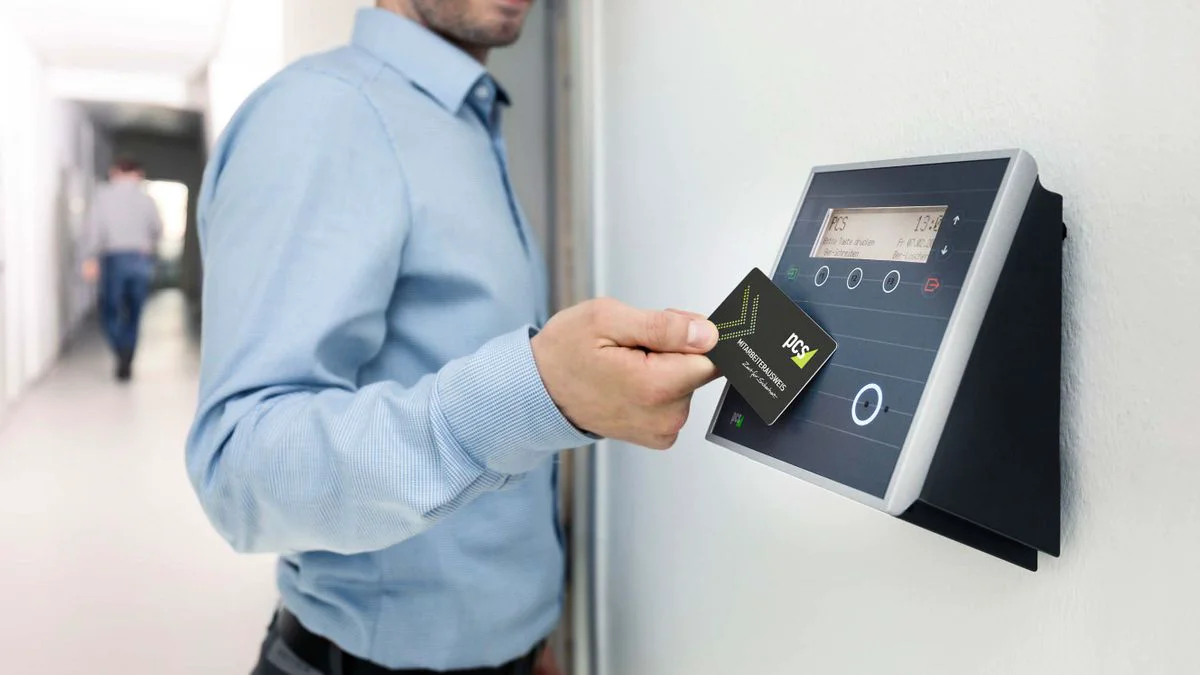
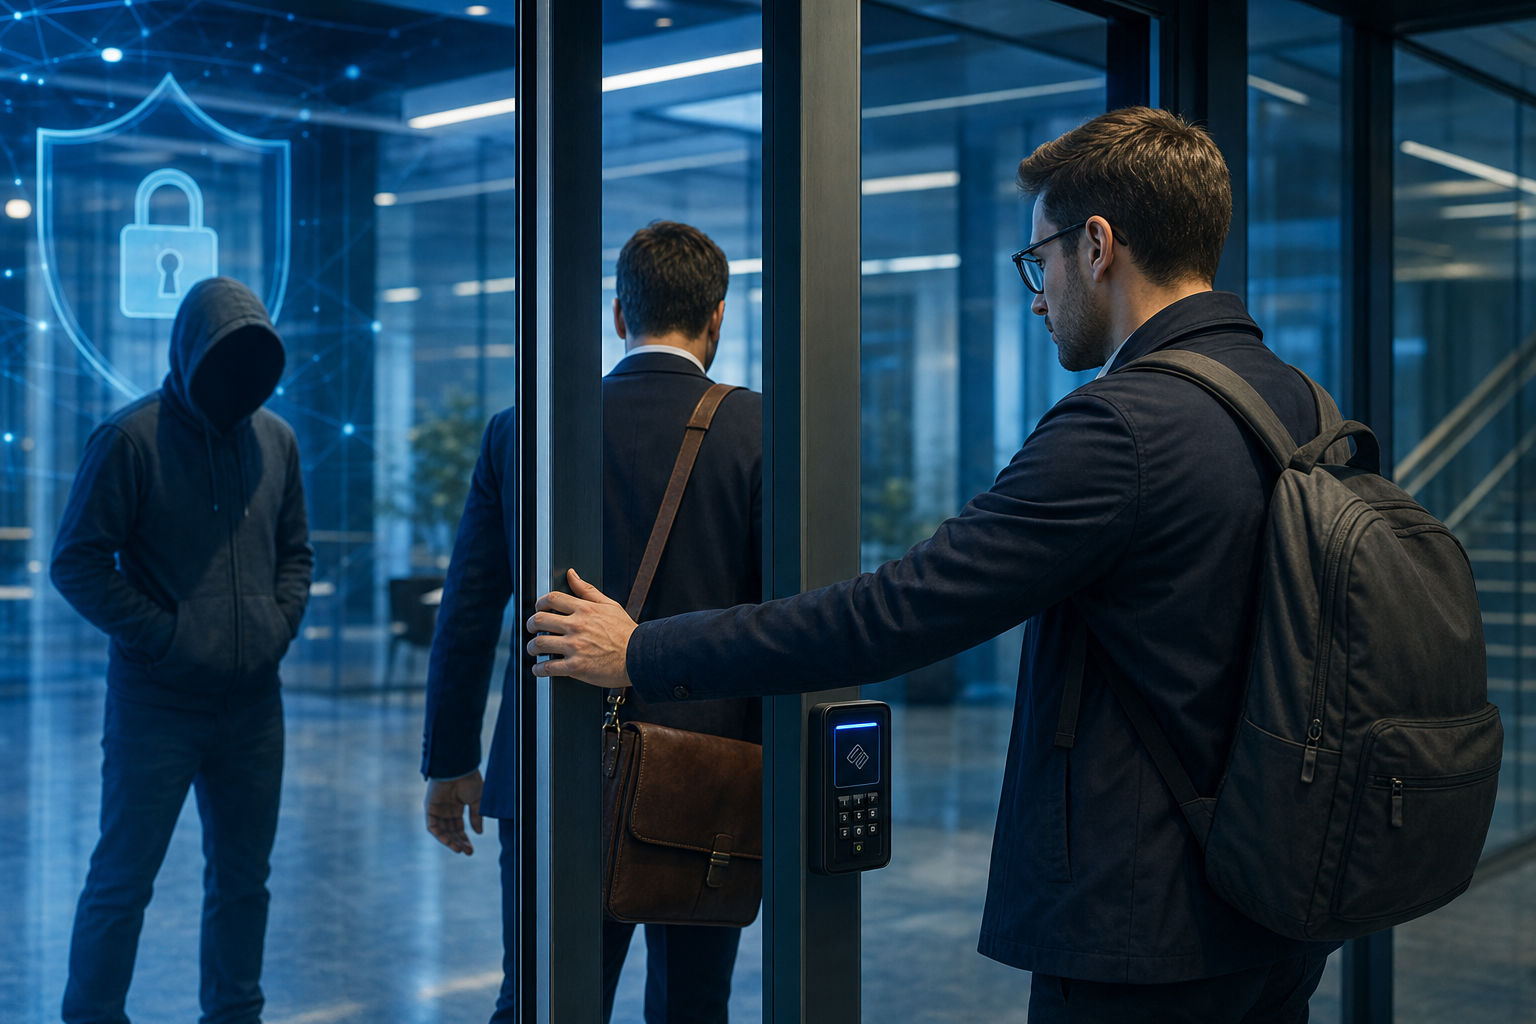
Bij tailgating benut een onbevoegde bijvoorbeeld een openstaande deur zonder dat de bevoegde medewerker dit bewust toestaat. De aanvaller wacht bij de ingang, sluit achter iemand aan en loopt door voordat de deur sluit. Bij piggybacking helpt iemand vaak bewust mee, bijvoorbeeld door de deur open te houden na een misleidend verhaal. Definities verschillen tussen organisaties; leg daarom vast hoe je ongeoorloofd meeliften op toegang registreert.
Formuleer binnen je anti-tailgatingbeleid doelen als zichtbaar gedrag en werkende barrières. Denk aan bezoekers die een begeleider krijgen, medewerkers die onbekenden naar de receptie verwijzen en deuren die correct sluiten. Vermijd uitsluitend het doel ‘nul meldingen’, want daarmee beloon je mogelijk stilzwijgen. Een melding kan juist aantonen dat iemand een afwijking herkent.
Neem voor je anti-tailgatingbeleid als illustratie een kantoor met 3 toegangszones: ontvangst, werkvloer en technische ruimte. De ontvangst blijft toegankelijk tijdens openingstijden, terwijl de andere zones afzonderlijke toestemming vereisen. Voor de technische ruimte telt elke bevestigde ongeautoriseerde toegang als aanleiding voor onderzoek. Op de werkvloer meet je daarnaast hoe vaak medewerkers bezoekers naar de juiste ingang begeleiden.
Fysieke toegang en digitaal toegangsbeheer vragen echter verschillende controles. Een gesloten deur voorkomt bijvoorbeeld niet dat een account te veel rechten heeft. Omgekeerd helpt een goede wachtwoordregel niet tegen een openstaande archiefdeur. Beoordeel fouten in digitale toegangsrechten naast fysieke toegang, niet als vervanging daarvan.
KPI’s om anti-tailgatingbeleid te beoordelen
| Doelstelling | KPI | Meetmethode en databron | Meetfrequentie | Signaal voor bijsturing |
|---|---|---|---|---|
| Training afronden | Aandeel tijdig getrainde medewerkers | Leerregistratie gedeeld door doelgroep | Maandelijks | Achterstand bij toegangsgerechtigden |
| Bewustwording verbeteren | Aandeel juiste scenario-antwoorden | Korte toets vóór en na training | Per trainingsronde | Terugkerende fouten over bezoekers |
| Veilig gedrag versterken | Aandeel correcte toegangsreacties | Vaste observatielijst; veilige oefeningen | Per kwartaal | Geen verbetering tegenover nulmeting |
| Melden toegankelijk maken | Meldingen per 1.000 passages | Meldregister en geaggregeerde doorgangstelling | Maandelijks | Sterke verandering zonder verklaring |
| Opvolging versnellen | Mediane tijd tot eerste beoordeling | Tijdstempels uit meldregister | Maandelijks | Overschrijding interne reactienorm |
| Deurcontrole verbeteren | Afwijkingen per 1.000 passages | Deuralarmen, observaties en passagegegevens | Wekelijks | Herhaling bij dezelfde ingang |
| Auditacties afronden | Aandeel aantoonbaar herstelde bevindingen | Actieregister met geslaagde hertest | Maandelijks | Verlopen termijn of mislukte hertest |
| Herhaling beperken | Incidenten met dezelfde grondoorzaak | Incidentonderzoek en oorzaakanalyse | Per incident; kwartaaltrend | Terugkeer na afgesloten herstelactie |
Een KPI is een meetwaarde die laat zien of een doel dichterbij komt. Voor anti-tailgatingbeleid heb je zowel voorlopende als achteraf gemeten indicatoren nodig. Training en deuronderhoud geven informatie over preventie; bevestigde incidenten tonen daarentegen waar preventie tekortschiet. Geen enkele rij uit de tabel bewijst zelfstandig dat een gebouw veilig is.
Leg bij iedere KPI voor je anti-tailgatingbeleid de teller, noemer en uitsluitingen vast. Een kaartlezing is immers niet hetzelfde als een persoon die passeert. Ook kan een deurmelding ontstaan doordat een medewerker goederen vervoert volgens een toegestane procedure. Zonder deze definities vergelijk je verschillende gebeurtenissen alsof ze gelijk zijn.
Anti-tailgating: beleid beoordelen bij wisselende bezetting
Gebruik voor trends een passende noemer, zoals het aantal gemeten passages in dezelfde zone. Stel dat een ingang 6 meldingen bij 12.000 passages oplevert. De berekening is 6 gedeeld door 12.000, maal 1.000: 0,5 melding per 1.000 passages. Samen met 4 meldingen bij een tweede ingang bedraagt het totaal 10 meldingen. Maar dat totaal zegt niets over het onderlinge risico zonder de tweede doorgangstelling.
Vergelijk daarnaast dezelfde openingstijden en typen ruimtes om je anti-tailgatingbeleid eerlijk te beoordelen. Meer meldingen tijdens een bezoekersdag hoeven geen verslechtering te betekenen. Controleer ook of medewerkers het meldkanaal beter kennen. Bekijk bij kleine aantallen de afzonderlijke gebeurtenissen: één ernstig incident kan meer aandacht vragen dan meerdere onschuldige deurmeldingen.
Weinig meldingen misleiden: Nul meldingen bewijzen geen veilige toegang. Controleer eerst of medewerkers weten wat ze moeten melden en of een onafhankelijke steekproef hetzelfde beeld geeft.
Hoe maak je anti-tailgating-beleid meetbaar met training?
Koppel binnen je anti-tailgatingbeleid bewustwordingstraining aan herkenning, een veilige reactie en later gedrag bij de deur. Meet vóór de training wat medewerkers al weten, toets daarna dezelfde vaardigheden en observeer vervolgens de toepassing. Zo onderscheid je deelname van begrip en begrip van handelen. Gebruik voor elk meetmoment dezelfde beoordelingscriteria.
Een bruikbaar scenario toont bijvoorbeeld iemand met volle handen die achter een medewerker wil binnenlopen. Het gewenste antwoord is niet lichamelijk blokkeren, maar verwijzen naar de receptie of beveiliging. Een tweede scenario kan een overtuigend verhaal over een vergeten toegangspas bevatten. Zulke oefeningen behandelen social engineering als gedragsrisico, zonder medewerkers tot achterdocht tegenover iedere bezoeker aan te zetten. Een andere vorm van social engineering is misleiding met een aantrekkelijk lokmiddel.
Plan voor je anti-tailgatingbeleid bijvoorbeeld een nulmeting, een directe nameting en een herhaling na 6 weken. Deze termijn is echter een gekozen meetmoment, geen garantie dat kennis zo lang blijft hangen. Stel dat medewerkers eerst 12 van 20 scenario’s correct beoordelen en later 17 van 20. Het resultaat stijgt dan van 60% naar 85%, een verbetering van 25 procentpunten.
Een beleid dat alleen deelname beloont, meet aanwezigheid. Pas wanneer medewerkers veilig handelen en zwakke toegangen verdwijnen, krijgt een trainingsscore betekenis.
Toets gedrag uit je anti-tailgatingbeleid bovendien met vooraf goedgekeurde, veilige oefeningen en een vaste observatielijst. Noteer bijvoorbeeld of iemand doorverwijst, begeleiding regelt of hulp inschakelt. Publiceer resultaten op team- of locatieniveau, zolang kleine groepen personen niet herkenbaar maken. Gebruik individuele uitkomsten voor ondersteuning, niet voor openbare ranglijsten.
Vertel medewerkers vooraf welk gedrag je verwacht en hoe oefeningen verlopen. Vermijd vernederende verrassingen, dreiging of situaties waarin iemand zich fysiek moet verzetten. Een dalende toetsscore kan bovendien wijzen op onduidelijke instructies. Controleer eerst de lesstof voordat je extra training verplicht stelt.
Anti-tailgating-beleid toetsen met audits zonder afrekencultuur
Een audit van anti-tailgatingbeleid moet vaststellen waarom toegang afwijkt van de afspraak en of herstel werkt. Onderzoek daarom techniek, werkdruk en procedures naast menselijk handelen. Bespreek bevindingen zonder openbare namenlijsten. Een deurdranger die faalt vraagt immers ander herstel dan een medewerker die geen uitvoerbaar alternatief voor doorlaten kent.
Werk voor je anti-tailgatingbeleid met een vaste steekproef per zone, tijdvak en toegangstype. Observeer bijvoorbeeld 30 passages tijdens een ochtendpiek en 30 tijdens een rustig tijdvak. Samen vormen deze 60 waarnemingen echter een beperkte momentopname, geen bewijs over het hele gebouw. Leg de selectie vast, zodat de volgende audit vergelijkbaar blijft.
Controleer tijdens de audit ook nooduitgangen, leveringen en bezoekersroutes. Een toegangssluis kan geschikt zijn voor een zone met hoge beveiligingseisen. Bij een incidenteel gebruikte interne ruimte kunnen begeleiding en een goed sluitende deur beter passen. Extra techniek is niet automatisch de beste keuze wanneer het knelpunt een onduidelijke bezoekersprocedure is.
Beperk bij de evaluatie van anti-tailgatingbeleid persoonsgegevens tot wat het onderzoek nodig heeft. Leg doel, toegang tot gegevens en bewaartermijn vooraf vast; betrek privacyverantwoordelijken en waar nodig de ondernemingsraad. Camerabeelden en pasgegevens vragen ieder een passende grondslag en beoordeling. Gebruik toegangsinformatie dus niet ongemerkt voor algemene prestatiecontrole.
Sluit een bevinding pas na een hertest. Bij een slecht sluitende deur controleer je bijvoorbeeld na reparatie opnieuw de werking onder vergelijkbare omstandigheden. Registreer de oorzaak, actie, eigenaar en uitkomst samen. Daardoor blijft zichtbaar of dezelfde fout terugkeert nadat iemand de herstelactie als afgerond heeft gemeld.
Anti-tailgating: beleid aanpassen na incidenten
Pas anti-tailgatingbeleid aan wanneer een incident een ontbrekende controle, onwerkbare afspraak of terugkerende grondoorzaak blootlegt. Wacht bij toegang tot een kritieke ruimte niet op een maandtrend. Beoordeel direct de mogelijke gevolgen en tijdelijke beveiliging. Gebruik vervolgens onderstaande stappen om van een melding naar aantoonbaar herstel te gaan.
- Beveilig de betrokken toegang en schakel bij dreiging de beveiliging in zonder zelf de confrontatie te zoeken.
- Leg tijd, locatie en relevante waarnemingen vast volgens de geldende privacyafspraken.
- Controleer of onbevoegden ruimtes, documenten of apparatuur konden bereiken.
- Onderzoek de grondoorzaak met betrokken medewerkers en de verantwoordelijke voor de toegang.
- Wijs een herstelactie, eigenaar, termijn en controleerbaar acceptatiecriterium toe.
- Hertest de maatregel en werk de procedure, training of technische controle bij.
Een grondoorzaak is het onderliggende probleem dat herhaling mogelijk maakt en dat je anti-tailgatingbeleid moet aanpakken. Denk aan een leveringsroute waarbij chauffeurs alleen via de personeelsdeur binnenkomen. Een extra waarschuwing aan medewerkers lost die inrichting niet op. Een afgesproken ontvangstmoment en aparte begeleidingsprocedure kunnen dat knelpunt wel aanpakken.
Leg binnen je anti-tailgatingbeleid vooraf vast wanneer opschaling nodig is. Een bevestigde toegang tot de serverruimte, een onverklaarde uitgeschakelde controle of herhaling na herstel verdient directe beoordeling. Een stijging van meldingen vraagt daarentegen eerst duiding. Misschien herkennen medewerkers verdachte situaties beter sinds de training.
Herhaling weegt zwaar: Een incident met dezelfde grondoorzaak na een afgeronde herstelactie vraagt om herbeoordeling van die actie. Nogmaals dezelfde instructie versturen is geen bewijs van verbetering.
Houd detectie en bevestiging uit elkaar bij verdacht toegangsverkeer. Een lang openstaande deur is een signaal; onderzoek bepaalt of iemand ongeoorloofd binnenkwam. Controleer bovendien uitval van sensoren voordat een dashboard een plotselinge daling als succes toont. Zonder betrouwbare waarneming kan het beleid beter lijken terwijl het zicht op toegang verslechtert.
Beleid tegen tailgating: van deurmeting naar aantoonbaar herstel
De waarde van anti-tailgatingbeleid zit in de verbinding tussen signaleren, verklaren en opnieuw controleren. Een trainingsscore krijgt pas betekenis naast gedrag bij de deur. Een dalend incidentcijfer telt pas mee wanneer meldingen en waarnemingen betrouwbaar blijven. Richt de evaluatie dus op verbeteringen die een hertest doorstaan.
Begin bij de evaluatie van anti-tailgatingbeleid met enkele bruikbare meetpunten in plaats van een uitgebreid dashboard zonder duidelijke opvolging. Kies bijvoorbeeld 4 indicatoren: veilig gedrag, meldingen per passage, technische afwijkingen en herhaalde oorzaken. Breid de meting uit zodra deze gegevens voldoende kwaliteit hebben. Zo blijft meten een hulpmiddel voor veilige toegang, geen doel op zichzelf.
Ik zou een eerlijk gemelde fout zwaarder laten wegen als leerkans dan als overtreding. Voor Virus.NL vind ik vooral de reactie van de organisatie doorslaggevend: krijgt de melder hulp en verdwijnt de zwakke plek? Een fraai dashboard zonder dat gesprek zou mij onvoldoende vertrouwen geven.
Veelgestelde vragen
Deze antwoorden helpen je om anti-tailgatingbeleid te beoordelen en meetresultaten te vertalen naar concrete verbeteringen.
Hoe stel je beleidsdoelen voor anti-tailgating vast?
Passende doelen beperken ongeoorloofde toegang, verbeteren veilig aanspreken en versnellen aantoonbaar herstel. Koppel elk doel aan een ruimte en een verantwoordelijke. Gebruik bijvoorbeeld correcte bezoekersbegeleiding als gedragsdoel en werkende deursluiting als technisch doel. Vermijd nul meldingen als los succescriterium, omdat weinig meldingen ook op een hoge meldingsdrempel kunnen wijzen.
Welke KPI’s laten zien of medewerkers en controles beter werken?
Combineer scenario-antwoorden, geobserveerd gedrag, deurafwijkingen en herhaalde incidentoorzaken. Meet daarnaast hoeveel herstelacties een hertest doorstaan. Trainingsdeelname laat alleen zien wie de training afrondde, niet wie juist handelt. Vergelijk resultaten binnen dezelfde zone en gebruik bij wisselende bezetting een passende noemer, zoals meldingen per 1.000 passages.
Hoe meet je bewustwording zonder medewerkers af te schrikken?
Leg het doel uit, oefen veilig en rapporteer op een niveau dat medewerkers niet herkenbaar maakt. Geef persoonlijke feedback zonder openbare ranglijsten. Onderzoek bij fouten ook de omstandigheden en de duidelijkheid van instructies. Een medewerker moet kunnen melden dat een procedure niet werkt, zonder automatisch zelf als oorzaak te gelden.
Wanneer wijzen incidenten erop dat extra maatregelen nodig zijn?
Extra maatregelen verdienen beoordeling bij toegang tot kritieke ruimtes, uitgeschakelde controles en terugkeer van dezelfde oorzaak na herstel. Onderzoek ook opvallende veranderingen in meldingen of deurafwijkingen. Meer meldingen betekenen niet vanzelf meer incidenten. De ernst, oorzaak en betrouwbaarheid van detectie bepalen samen of technische of organisatorische versterking nodig is.
Wat is het verschil tussen tailgating en piggybacking?
Bij tailgating loopt een onbevoegde doorgaans mee zonder bewuste toestemming van de bevoegde persoon. Bij piggybacking verleent die persoon vaak wel hulp, bijvoorbeeld na een misleidend verzoek. Organisaties gebruiken de termen niet overal hetzelfde. Leg in het meldregister dus vooral vast wat gebeurde, welke toestemming ontbrak en welke controle faalde.
Bespreek bij de eerstvolgende evaluatie welke toegangsmeting je anti-tailgatingbeleid daadwerkelijk helpt verbeteren. Verbind die afspraak met een bredere aanpak voor dagelijkse digitale veiligheid, zodat fysieke toegang en bescherming van informatie elkaar versterken.