De Kennisbank van Virus.nl biedt betrouwbare informatie, praktische tips en heldere uitleg over malware, cyberdreigingen en digitale veiligheid.
Een apparaat kan vreemd doen door malware, maar ook door ouderdom, volle opslag of verouderde software. Deze gids helpt je signalen te ordenen, veilige controles uit te voeren en te bepalen wanneer je wachtwoorden moet wijzigen of hulp nodig hebt.
Malware is een verzamelnaam voor kwaadaardige software, maar wat betekent dat in de praktijk? Dit artikel legt in gewone taal uit wat malware doet, hoe besmettingen ontstaan en welke stappen je kunt nemen om jezelf beter te beschermen.
Windows en Linux worden niet op dezelfde manier aangevallen, maar geen enkel systeem is automatisch veilig. Dit artikel vergelijkt de belangrijkste risico’s en laat zien welke instellingen, downloadgewoonten en rechten het verschil maken.
Een phishingmail lijkt steeds vaker op een echt bericht van een bank, pakketdienst of collega. Deze gids helpt je stap voor stap beoordelen wat verdacht is, hoe je links en afzenders veilig controleert en wat je doet als je al hebt geklikt.
Wat is Fileless Malware? | Onzichtbare Bedreiging voor Moderne Systemen In een tijdperk waarin traditionele antivirussoftware grotendeels afhankelijk is van het scannen van bestanden, vormt fileless malware een groeiende en verontrustende bedreiging. Deze vorm van malware gebruikt geen conventionele bestanden om schade aan te richten of zich voort te planten. In plaats daarvan nestelt het zich direct […]
Social engineering is een vorm van cybercriminaliteit waarbij aanvallers gebruikmaken van psychologische manipulatie om mensen te misleiden en vertrouwelijke informatie te verkrijgen of acties uit te voeren die de veiligheid van een organisatie of individu in gevaar brengen. In plaats van technische kwetsbaarheden in systemen te exploiteren, richt social engineering zich op de menselijke factor, […]
Een malwarebesmetting kan onschuldig lijken, maar snel uitgroeien tot dataverlies, accountmisbruik of nieuwe infecties. Dit artikel legt uit hoe professionele diagnose, verwijdering en nazorg werken, wanneer hulp verstandig is en welke kosten je kunt verwachten.
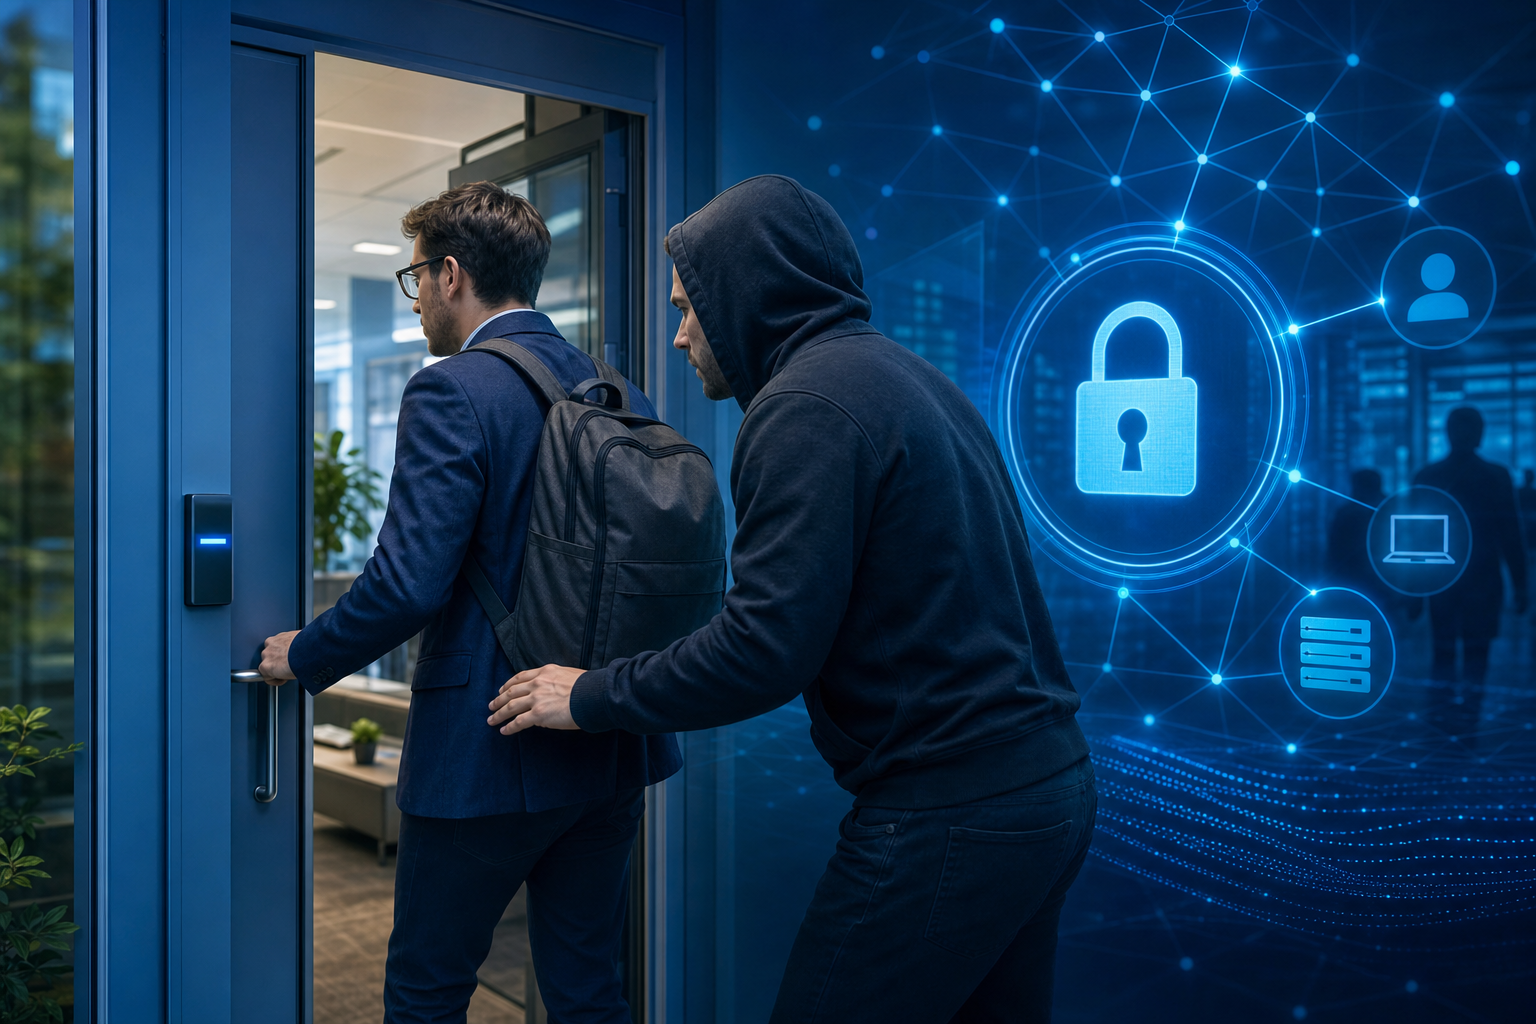
Betekenis van Piggybacking is het meeliften op bestaande toegang, vertrouwen of een actieve verbinding om zonder eigen toestemming een account, netwerk, systeem of locatie binnen te komen. De term klinkt…
Piggybacking lijkt onschuldig, maar kan aanvallers toegang geven tot systemen, gebouwen of accounts zonder dat iemand het direct merkt. Dit artikel legt uit hoe deze aanval werkt, welke signalen u kunt herkennen en welke maatregelen helpen om misbruik te voorkomen.
Rootkits gedragen zich anders op Linux, macOS en servers dan op gewone desktops. Dit artikel vergelijkt detectie, incidentrespons en hardening per platform, met aandacht voor bedrijfskritische systemen waar bewijs en continuïteit zwaar wegen.