Belangrijkste signalen
- Voorbeelden van phishingberichten bevatten vaak tijdsdruk, kleine bedragen, dreiging en een link naar een onbekend domein.
- Banken vragen geen pincode, volledige kaartgegevens of beveiligingscodes via een link in een bericht.
- Pakketphishing gebruikt vaak bedragen zoals € 1,99 en deadlines zoals 23:59 voor snelle betaling.
- Een slotje of HTTPS bewijst alleen versleuteling, want een nepsite kan ook HTTPS gebruiken.
- Controleer bij incassoberichten klantnummer, dossiernummer en oorspronkelijke leverancier voordat je betaalt of bijlagen opent.
- Open bij twijfel geen pdf, zipbestand of Word-document vanuit een verdacht overheid-, incasso- of belastingbericht.
Phishing is digitale oplichting waarbij criminelen zich voordoen als een vertrouwde afzender om inloggegevens, betaalgegevens of geld te stelen. Deze gids met voorbeelden van phishingberichten laat zien hoe zulke berichten klinken in Nederlandse mailboxen, sms-apps en chatgesprekken.
Phishing is nu moeilijker te herkennen omdat berichten vaak foutloos Nederlands gebruiken, logo’s namaken en inspelen op gewone situaties. Denk aan een pakket dat zogenaamd vastligt, een bankpas die verloopt of een openstaande factuur van € 14,95 die binnen 24 uur betaald moet worden. Juist kleine bedragen en korte deadlines kunnen de weerstand verlagen.
Je leert hier concrete voorbeeldzinnen herkennen, inclusief rode vlaggen per type bericht. Daarnaast zie je hoe bank-, pakket-, overheid- en incassophishing van elkaar verschillen, waarom AI-tekst betrouwbaar kan lijken en wat je doet na klikken, invullen of betalen.
Hoe klinken voorbeelden van phishingberichten van een bank of betaaldienst?
Een nepbericht van een bank of betaaldienst klinkt meestal zakelijk, dringend en oplossingsgericht. De afzender beweert dat je rekening, pas, betaalapp of verificatie verloopt, waarna je via een link moet inloggen of gegevens moet bevestigen. Juist bij voorbeelden van phishingberichten over banken zie je vaak dat de toon betrouwbaar lijkt, maar de gevraagde actie verdacht is.

Een herkenbaar scenario begint met een bericht op maandagmorgen: “Uw betaalpas verloopt vandaag. Vraag direct een nieuwe pas aan om blokkade te voorkomen.” De tekst lijkt nuttig, maar de druk zit in woorden als “vandaag”, “direct” en “blokkade”. Banken vragen geen pincode, volledige kaartgegevens of beveiligingscodes via een link in een bericht.
Voorbeeldzinnen met rode vlaggen
Deze fictieve voorbeeldzinnen laten zien hoe een phishing bericht vaak klinkt. Ze gebruiken geen echte schadelijke links, maar tonen wel de taal die criminelen inzetten.
- “Uw rekening wordt binnen 12 uur tijdelijk geblokkeerd wegens verdachte activiteit.” Rode vlag: tijdsdruk en dreiging.
- “Bevestig uw identiteit via veilig-bankieren-controle.nl om toegang te behouden.” Rode vlag: vreemd domein met geruststellende woorden.
- “Wij hebben een ongebruikelijke betaling van € 487,20 tegengehouden.” Rode vlag: angst voor financieel verlies.
- “Log opnieuw in om uw tweestapsverificatie te herstellen.” Rode vlag: verzoek om inloggegevens via een berichtlink.
- “Uw betaalapp moet vandaag opnieuw worden geactiveerd.” Rode vlag: vage technische reden zonder persoonlijke context.
Controleer bij bankphishing altijd het afzenderadres en de domeinnaam. Een naam in het afzenderveld bewijst weinig, want criminelen kunnen afzendernamen en soms telefoonnummers spoofen. Meer algemene signalen rond berichten vóórdat je klikt staan in Phishingmail herkennen voordat je klikt.
Let op: een slotje in de browser betekent alleen dat de verbinding versleuteld is. Een nepsite kan ook HTTPS gebruiken, waardoor een vals betaalformulier veilig lijkt; lees daarom ook hoe je nepveilige websites herkent.
Welke voorbeelden van phishingberichten gebruiken pakket- en bezorgfraude?
Pakketphishing gebruikt korte berichten over bezorging, invoerrechten, adresfouten of mislukte afleverpogingen. Criminelen kiezen dit thema omdat veel mensen regelmatig iets bestellen en daardoor snel aannemen dat het bericht klopt. In voorbeelden van phishingberichten over bezorging valt vooral de kleine betaling vaak op.
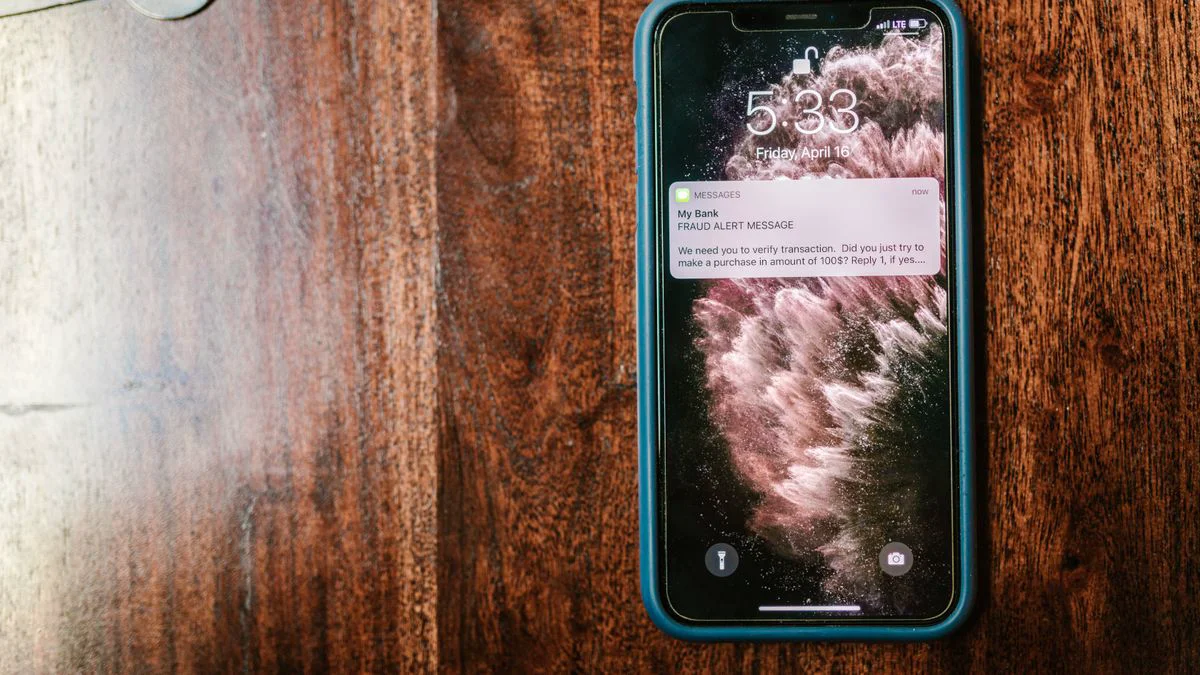
Een typische sms luidt: “Uw pakket kon niet worden bezorgd. Betaal € 1,99 verzendkosten om een nieuwe levering te plannen.” Het bedrag is klein, dus het risico voelt laag. Toch kan zo’n betaalpagina kaartgegevens, naam, adres en een beveiligingscode verzamelen.
Mobiele signalen die vaak worden gemist
Op een telefoon zie je vaak alleen de afzendernaam en het begin van een bericht. Daardoor vallen lange domeinnamen, rare subdomeinen en vreemde paden minder snel op. Houd daarom de link ingedrukt om een voorbeeld te bekijken, maar open de pagina niet als de app direct wil laden.
Veel voorkomende pakketzinnen zijn: “Bezorging gepauzeerd wegens ontbrekende gegevens”, “Uw adres is onvolledig” en “Plan voor 23:59 een nieuwe afleverpoging”. De rode vlag zit meestal in de combinatie van tijdsdruk, kleine betaling en een link naar een onbekend domein. Voor telefoon en tablet gaat Phishing op mobiel herkennen zonder te tikken dieper in op linkvoorvertoning en appweergave.
QR-phishing past ook in dit patroon. Een briefje, e-mail of sms kan vragen om een QR-code te scannen voor “pakketvrijgave” of “bezorgbevestiging”. Na het scannen kom je op dezelfde soort nepwebsite, maar de linkcontrole voelt minder vanzelfsprekend.
De gevaarlijkste phishing lijkt niet vreemd, maar net te normaal: een kleine betaling, een bekende taak en te weinig tijd om rustig te controleren.
Hoe herken je valse berichten van overheid, incasso of belasting?
Valse berichten van overheid, incasso of belasting spelen in op plichtsgevoel en angst voor kosten. De tekst noemt boetes, dossiers, terugbetalingen of een laatste herinnering, waarna je snel moet betalen of persoonsgegevens moet invoeren.
Een voorbeeld is: “Laatste kennisgeving: betaal € 68,40 vandaag om verhoging te voorkomen.” De zin is kort, dreigend en financieel concreet. Criminelen gebruiken vaak bedragen met centen, omdat zulke bedragen geloofwaardiger kunnen voelen dan ronde bedragen.
Rode vlaggen bij facturen en dossiers
Bij incassophishing zie je vaak woorden als “dossierkosten”, “laatste aanmaning”, “juridische procedure” en “automatische verhoging”. Controleer dan of je klantnummer, dossiernummer en oorspronkelijke leverancier logisch zijn. Een losse bijlage met een betaalknop vormt extra risico, want bijlagen kunnen malware of macro’s bevatten.
Bij verdachte domein- of factuurmails helpt vergelijking met bekende factuurfraude. Zie bijvoorbeeld de uitleg over verdachte domeinfacturen als je een factuur ontvangt voor een dienst die je niet bewust hebt besteld. Open bij twijfel geen pdf, zipbestand of Word-document vanuit het bericht.
Overheidsphishing gebruikt vaak formuleringen als “u heeft recht op teruggave”, “uw toeslag wordt stopgezet” of “verifieer uw burgerservicenummer”. Een echte instantie zal niet via een willekeurige sms-link vragen om volledige identiteitsgegevens. Controleer het bericht daarom via een reeds bekende app, brief of officiële inlogroute, niet via de meegestuurde link.
Verschillen tussen bank-, pakket-, overheid- en incassophishing
De belangrijkste verschillen zitten in het gekozen verhaal, het drukmiddel en de actie die de crimineel wil uitlokken. Bankphishing wil vaak inloggegevens, pakketphishing jaagt op kleine betalingen, overheidsspoofing vraagt persoonsgegevens en incassophishing dwingt tot snelle betaling. Door voorbeelden van phishingberichten per categorie te vergelijken, zie je sneller welk drukmiddel de afzender gebruikt.
| Type phishing | Typische afzender | Veelgebruikte voorbeeldzin | Drukmiddel | Verdachte link of actie |
|---|---|---|---|---|
| Bankphishing | Bank of betaaldienst | “Voorkom blokkade van uw rekening” | Rekeningverlies | Opnieuw inloggen |
| Pakketphishing | Bezorger of webwinkel | “Betaal € 1,99 voor vrijgave” | Gemiste levering | Kleine betaling |
| Overheidsphishing | Instantie of loket | “Verifieer uw gegevens vandaag” | Toeslag of boete | Persoonsgegevens invullen |
| Incassophishing | Incasso of administratie | “Laatste aanmaning vóór verhoging” | Extra kosten | Factuur of betaalpagina |
Deze categorieën overlappen vaak. Een pakketbericht kan bijvoorbeeld een betaalpagina gebruiken die lijkt op een bankomgeving. Ook kan een incassomail verwijzen naar een nepfactuur met malware in de bijlage.
Wat maakt AI-geschreven phishingberichten overtuigend?
AI-geschreven phishingberichten lijken overtuigend omdat ze foutloos, beleefd en contextbewust kunnen zijn. Daardoor kunnen klassieke kenmerken zoals kromme zinnen, rare hoofdletters en duidelijke vertaalfouten uit phishing mails verdwijnen.
Een AI-tekst kan bijvoorbeeld schrijven: “We hebben uw recente wijziging ontvangen, maar missen nog één bevestiging om uw account veilig te houden.” De zin klinkt rustig en klantvriendelijk. Toch blijft het verzoek verdacht als de link naar een onbekend domein leidt of als je onverwacht persoonlijke gegevens moet invullen.
Netjes geschreven betekent niet veilig
Professionele vormgeving misleidt ook. Criminelen kopiëren logo’s, kleuren, voetteksten en knoppen uit echte berichten. In sommige gevallen komt het bericht zelfs uit een eerder gehackt e-mailaccount, waardoor de afzendernaam en eerdere conversatie echt lijken; lees meer over phishing vanuit echte mailboxen.
AI helpt bovendien bij variatie. Waar oudere phishingcampagnes vaak identieke zinnen stuurden, kunnen criminelen nu teksten aanpassen per doelgroep, regio of aankoopmoment. Toch blijven vaste patronen zichtbaar: urgentie, een link buiten het normale kanaal, een verzoek om gevoelige gegevens en een beloning of straf bij snelle actie.
Praktische regel: beoordeel een bericht niet op taalfouten, maar op de gevraagde actie. Als een bericht binnen 24 uur inloggen, betalen of gegevens delen eist, verdient het extra controle.
Welke vaste patronen komen in bijna alle voorbeelden van phishingberichten terug?
Veel voorbeelden van phishingberichten bevatten een trigger, een drukmiddel en een actieknop. De trigger trekt aandacht, het drukmiddel versnelt je beslissing en de actieknop brengt je naar een nepsite, betaalpagina of schadelijke bijlage.
Een veel voorkomende trigger is een probleem dat zogenaamd al bestaat. Je rekening is beperkt, je pakket ligt vast, je toeslag stopt of je factuur staat open. Daarna volgt vaak een korte deadline, bijvoorbeeld 12, 24 of 48 uur.
Checklist voor vaste rode vlaggen
Gebruik deze lijst als snelle controle. Bij twee of meer signalen behandel je het bericht als verdacht, zeker wanneer geld of persoonsgegevens betrokken zijn. Deze checklist past bij veel voorbeelden van phishingberichten, ook als de afzendernaam betrouwbaar lijkt.
- De afzendernaam lijkt bekend, maar het e-mailadres of domein wijkt af.
- De linktekst ziet er normaal uit, maar de voorvertoning toont een ander webadres.
- Het bericht vraagt om wachtwoord, pincode, kaartnummer, beveiligingscode of kopie-ID.
- De tekst gebruikt tijdsdruk zoals “vandaag”, “laatste kans” of “binnen 24 uur”.
- De bijlage is onverwacht, vooral bij zip-, html-, iso-, docm- of exe-bestanden.
- De huisstijl klopt bijna, maar details in taal, logo, datum of aanhef voelen vreemd.
- Het bericht belooft geld, korting of vrijgave na een snelle klik.
Controleer links zonder direct te klikken. Beweeg op een computer met de muis over de link, of houd op mobiel de link ingedrukt voor een voorbeeld. Let op extra woorden vóór de echte domeinnaam, want “banknaam.controle-login.info” hoort niet bij de banknaam.
Soms leidt een link niet alleen naar een nepsite, maar naar een vervalst internetpad via DNS-manipulatie. Wie wil begrijpen hoe dat technisch kan, kan meer lezen over vervalste domeinverwijzingen.
Wat doe je na klikken, invullen of betalen?
Na een phishinglink telt het verschil tussen alleen klikken, gegevens invullen en geld overmaken. Alleen klikken geeft risico op tracking of malware, maar ingevulde gegevens en betalingen vragen direct herstelwerk.
- Verbreek de verbinding als een download start of een onbekende app opent.
- Wijzig het wachtwoord van het betrokken account vanaf een schoon apparaat.
- Schakel tweestapsverificatie in of vervang bestaande herstelcodes.
- Blokkeer je betaalpas of kaart als je kaartgegevens hebt ingevuld.
- Neem contact op met je bank als je geld hebt overgemaakt.
- Scan het apparaat als je een bijlage, app of bestand hebt geopend.
- Meld het bericht bij de nagebootste organisatie via een bekend kanaal.
Veelgemaakte fout: mensen sluiten de pagina en denken dat het probleem weg is. Als je wachtwoord, kaartnummer of identiteitsgegevens hebt ingevuld, moet je minstens één concreet herstelmiddel gebruiken.
Scenario’s met concrete herstelstappen
Bij alleen klikken controleer je eerst of er een bestand is gedownload. Verwijder onbekende downloads niet alleen, maar scan het apparaat ook als het bestand geopend is. Let daarna de komende tijd extra op nieuwe berichten die verwijzen naar dezelfde actie.
Bij gegevens invullen verander je wachtwoorden meteen. Gebruik daarbij unieke wachtwoorden per account, want één hergebruikt wachtwoord kan meerdere diensten raken. Bij een ingevuld identiteitsbewijs vraag je de betrokken organisatie welke preventiestappen mogelijk zijn.
Bij betalen of kaartgegevens delen bel je de bank via een nummer uit je bankapp of betaalpas. Gebruik niet het nummer uit het phishingbericht. Sla schermafbeeldingen, e-mails, sms’jes en betaalgegevens op, omdat die later nuttig kunnen zijn bij melding of betwisting.
Zo lees je een phishingbericht als een geannoteerde voorbeeldmail
Een geannoteerde voorbeeldmail helpt om losse signalen samen te zien. Onderstaande fictieve mail bevat meerdere rode vlaggen die vaak terugkomen bij verdachte e-mail herkennen. Zulke voorbeelden van phishingberichten maken duidelijk waar afzender, onderwerp, linktekst en tijdsdruk elkaar versterken.
Afzender: Klantenservice Veilig Betalen <service@controle-betaalomgeving.info>
Onderwerp: Laatste waarschuwing: voorkom beperking van uw rekening
Tekst: “Geachte klant, wij hebben ongebruikelijke activiteit op uw profiel gezien. Bevestig binnen 12 uur uw gegevens via de onderstaande beveiligde link. Zonder bevestiging wordt uw toegang tijdelijk beperkt. Klik hier om uw rekening actief te houden.”
De eerste rode vlag is de algemene aanhef “Geachte klant”. Veel echte dienstverleners gebruiken een naam of tonen informatie binnen de beveiligde omgeving. De tweede rode vlag is het domein “controle-betaalomgeving.info”, dat niet logisch aansluit op een bekende betaalomgeving.
De derde rode vlag is de combinatie van “binnen 12 uur” en “toegang beperkt”. De vierde rode vlag is de vage linktekst “Klik hier”, omdat die verbergt waar je heen gaat. De vijfde rode vlag is het verzoek om gegevens te bevestigen buiten het normale inlogkanaal.
Hoe maak je voorbeelden van phishingberichten bruikbaar voor gezin of team?
Voorbeelden van phishingberichten werken beter als je ze omzet in korte herkenningsregels voor mensen die weinig tijd of digitale ervaring hebben. Richt de uitleg op vaste patronen, niet op lange technische termen.
Voor een gezin werkt een printbare kaart op één A4 vaak goed. Zet daarop vijf vragen: Ken ik deze afzender? Verwacht ik dit bericht? Klopt het webadres? Moet ik snel handelen? Vraagt iemand om geld, codes of documenten? Bij twee keer “nee” of twijfel stopt de actie.
Voor een klein team werkt een vaste meldroute beter dan losse waarschuwingen. Spreek af dat medewerkers verdachte berichten doorsturen naar één intern adres of melden bij de beheerder. Zo voorkom je dat iemand uit schaamte zwijgt na een klik.
Wij beoordelen verdachte berichten in de praktijk eerst op de gevraagde actie en pas daarna op de vorm. Een strak logo of foutloos Nederlands maakt een bericht niet betrouwbaar. Die volgorde voorkomt dat goed gemaakte nepberichten te veel voordeel krijgen — het team van Virus.NL.
Veelgestelde vragen
Deze vragen vatten de belangrijkste herkenningspunten samen. Gebruik ze vooral om voorbeelden van phishingberichten snel te bespreken met iemand die twijfelt.
Welke voorbeeldzinnen gebruiken phishingberichten vaak?
Phishingmails gebruiken vaak zinnen als “uw account wordt geblokkeerd”, “bevestig uw gegevens binnen 24 uur”, “er staat een betaling klaar” en “betaal een klein bedrag om levering te hervatten”. De rode vlag zit in de combinatie van urgentie, een link en een verzoek om gegevens of betaling.
Hoe verschillen bank-, pakket-, overheid- en incassophishing van elkaar?
Bankphishing richt zich meestal op inlog- en betaalgegevens. Pakketphishing vraagt vaak een kleine betaling of adresbevestiging. Overheidsphishing misbruikt plichtsgevoel rond toeslagen, boetes of identiteit. Incassophishing dreigt met extra kosten, dossiers of juridische stappen.
Waarom kunnen AI-gegenereerde berichten betrouwbaar lijken?
AI-gegenereerde berichten kunnen betrouwbaar lijken omdat ze foutloos Nederlands, passende toon en nette opmaak gebruiken. Toch veranderen de kernsignalen niet. Een onverwacht verzoek om snel in te loggen, te betalen of persoonsgegevens te delen blijft verdacht.
Welke patronen blijven verdacht, ook als het bericht netjes geschreven is?
Verdachte patronen blijven tijdsdruk, dreiging, onbekende links, verzoeken om codes of wachtwoorden en onverwachte bijlagen. Ook een nette mail met logo en correcte spelling verdient controle als de actie buiten een vertrouwd kanaal plaatsvindt.
Hoe herken ik phishing mail zonder op de link te klikken?
Controleer eerst afzenderadres, onderwerp, aanhef en gevraagde actie. Bekijk daarna de linkvoorvertoning zonder te openen. Let vooral op afwijkende domeinnamen, extra woorden vóór de domeinnaam en vage knoppen zoals “klik hier” of “bevestig nu”.
De veiligste reactie is vertragen
De voorbeelden van phishingberichten in deze gids tonen één rode draad: criminelen winnen vooral wanneer je te snel handelt. Wie eerst afzender, link, bijlage en gevraagde actie controleert, haalt de druk uit het bericht en ziet de vaste patronen eerder.
Bewaar verdachte berichten liever kort dan dat je ze direct wegklikt zonder vervolgactie. Een screenshot, onderwerpregel en afzenderadres helpen bij melding en interne waarschuwing. Zo wordt één bijna-fout een nuttige waarschuwing voor anderen.
Wil je naast herkenning ook technische bescherming tegen kwaadaardige links, bijlagen en downloads, bekijk dan hoe je een virusscanner kiest op bewijs en gebruikssituatie. Combineer software altijd met rustig controleren, want geen enkel hulpmiddel vervangt je eigen oordeel.