Belangrijkste inzichten
- Pretexting en baiting herkennen begint met afwijkingen in werkverzoeken, zoals spoed, geheimhouding en gevoelige handelingen tegelijk.
- Verzoeken om wachtwoord, MFA-code of herstelcode verdienen altijd extra controle via een tweede, intern bekend kanaal.
- Een extra verificatiestap kost vaak minder dan twee minuten en voorkomt fouten bij spoedbetalingen, IBAN-wijzigingen en dataverzoeken.
- Een verzoek dat op twee punten afwijkt, zoals spoed én geheimhouding, moet altijd worden geverifieerd voordat iemand handelt.
- Veilige verificatie betekent terugbellen via een intern bekend nummer, bedrijfsaccount controleren of identiteit laten checken bij receptie.
- Onbekende usb-sticks, cadeaukaarten en bestanden met macro’s, zip-bestanden of uitvoerbare bestanden mogen nooit direct worden geopend of aangesloten.
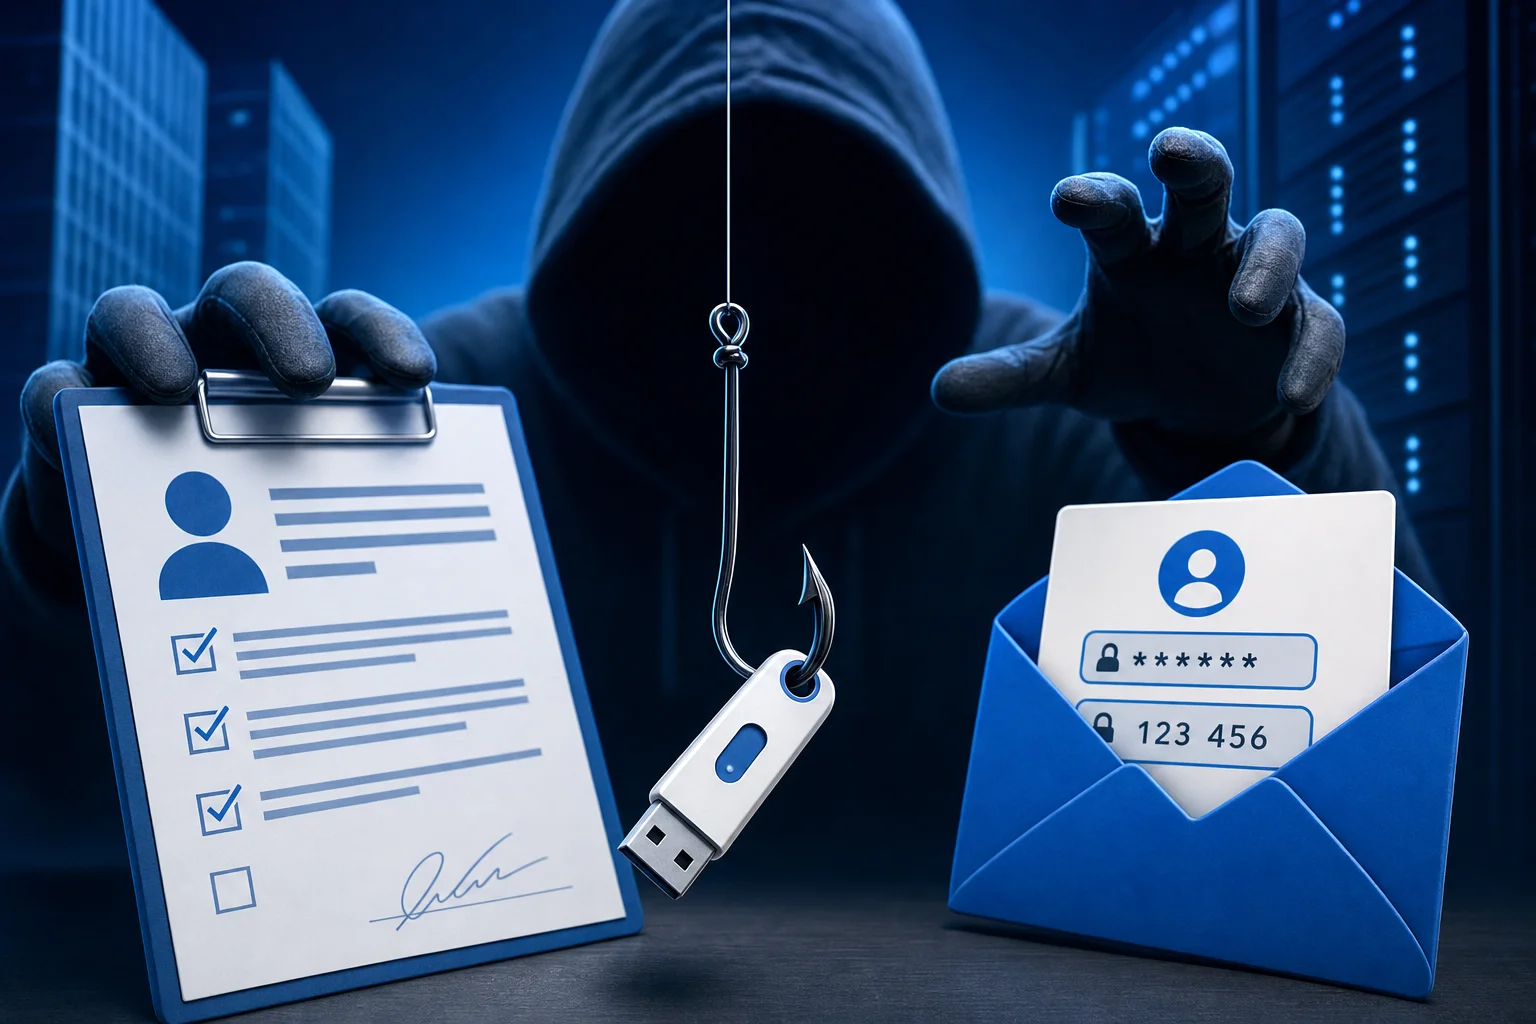
Pretexting en baiting herkennen is het snel opmerken van verzonnen verhalen en verleidelijke lokmiddelen die medewerkers moeten sturen naar het delen van gegevens, het uitvoeren van betalingen of het openen van gevaarlijke bestanden. Een klein detail kan al genoeg zijn: een chatbericht met tijdsdruk, een telefoontje met een geloofwaardige functietitel of een usb-stick in de hal. Juist daardoor blijft social engineering effectief, ook zonder ingewikkelde technische aanval. De focus ligt vaak niet op software, maar op menselijk gedrag.
Die dreiging is nu extra relevant, omdat werkverzoeken verspreid binnenkomen via e-mail, chat, telefoon en kantoorbezoek. Aanvallers gebruiken bovendien AI om taal, toon en schrijfstijl geloofwaardiger te maken. Een nepverzoek hoeft daardoor nog maar één fout moment te treffen. Vooral kleine organisaties lopen risico, omdat taken, autorisaties en controle soms bij weinig mensen liggen.
Dit artikel geeft een praktische werkchecklist voor medewerkers en kleine organisaties. Je leert welke signalen wijzen op pretexting of baiting, hoe je veilig verifieert via een tweede kanaal en welke interne afspraken fouten voorkomen. Ook krijg je korte oefenscenario’s voor teamtraining, plus aandacht voor privacy, meldplicht en schade na een misser.
Welke verzoeken verdienen direct extra controle?
Verzoeken verdienen direct extra controle zodra ze afwijken van het normale werkpatroon, druk zetten op snelheid of vragen om gevoelige handelingen. Denk aan wachtwoordresets, factuurwijzigingen, spoedbetalingen, export van klantdata of verzoeken om een bestand te openen buiten het vaste proces. Zulke verzoeken zijn niet automatisch kwaadaardig, maar wel risicovol genoeg voor een vaste verificatiestap. Een eenvoudige extra controle kost vaak minder dan twee minuten.
In de praktijk vallen vier soorten verzoeken het meest op. E-mail over betalingen blijft klassiek, terwijl chatverzoeken juist profiteren van informele toon en snelle reacties. Telefoontjes werken goed omdat stem en autoriteit vertrouwen wekken. Fysieke verzoeken, zoals een onbekende bezoeker of een gevonden usb-stick, spelen weer in op behulpzaamheid en nieuwsgierigheid.
Een realistisch voorbeeld: een medewerker krijgt om 16:42 uur een chatbericht van een zogenaamd directielid. Het bericht vraagt om nog dezelfde dag een IBAN-wijziging door te voeren, omdat een leverancier anders “morgen niet levert”. De combinatie van hoge functie, tijdsdruk en financiële handeling maakt zo’n verzoek direct verdacht. Precies daar moet de checklist beginnen. Wie pretexting en baiting herkennen wil versnellen, let eerst op deze combinatie van signalen.
- Verzoek om wachtwoord, MFA-code of herstelcode
- Vraag om spoedbetaling of wijziging van rekeningnummer
- Onverwachte link naar een inlogpagina of gedeeld document
- Bijlage met macro’s, zip-bestand of uitvoerbaar bestand
- Vraag om klantgegevens, personeelsdata of BSN-informatie
- Onbekende usb-stick, cadeaukaart of “gevonden” apparaat
Tip: Een verzoek dat afwijkt op twee punten tegelijk, zoals spoed én geheimhouding, verdient altijd extra controle. Die simpele vuistregel helpt medewerkers sneller prioriteren.
Pretexting en baiting herkennen: praktische checklist voor medewerkers
De checklist hieronder helpt medewerkers om in seconden te beoordelen of een verzoek normaal lijkt, of juist signalen van manipulatie toont. De kern is eenvoudig: kijk naar context, kanaal, inhoud en druk. Als één onderdeel niet klopt, ga je niet verder zonder veilige verificatie. Zo maak je menselijk gedrag minder voorspelbaar voor aanvallers.
| Situatie | Mogelijk signaal | Veilige verificatiestap | Wat je niet doet |
|---|---|---|---|
| Spoed, betaalverzoek, afwijkend afzenderadres | Bel via intern bekend nummer | Direct antwoorden of klikken | |
| Chat | Nieuw nummer, dwingende toon, geheimhouding | Bevestig via bedrijfsaccount of telefoonlijst | Bestand openen uit reflex |
| Telefoon | Autoriteitsdruk, vaag project, verzoek om codes | Gesprek stoppen en terugbellen | Codes voorlezen of mailen |
| Kantoorverzoek | Onbekende bezoeker, geen badge, haastverhaal | Identiteit laten controleren bij receptie | Direct toegang geven |
| Usb-stick of cadeau | Nieuwsgierigheid, merknaam, “salaris” of “foto’s” label | Inleveren bij IT of beveiliging | Zelf aansluiten |
| Inlogpagina | Afwijkende URL, druk om snel in te loggen | Site handmatig openen via favoriet | Inloggen via meegestuurde link |
De kracht van deze checklist zit in herhaling. Medewerkers hoeven geen diep technisch onderzoek te doen. Ze hoeven alleen afwijkingen te zien en de juiste rem te gebruiken. Dat maakt de checklist bruikbaar voor receptie, administratie, sales, HR en directieondersteuning. Daardoor wordt pretexting en baiting herkennen onderdeel van gewoon werkgedrag.
Welke signalen verraden een verzonnen identiteit of urgent verhaal?
Verzonnen identiteiten en urgente verhalen vallen vaak op door kleine inconsistenties, niet door grote fouten. Een aanvaller gebruikt een rol die gezag uitstraalt, zoals directielid, leverancier, helpdeskmedewerker of auditor. Daarna volgt een verhaal dat snel handelen logisch laat lijken. Dat patroon zie je terug bij zowel pretexting als baiting.
Pretexting draait om een geloofwaardig voorwendsel. Een aanvaller doet zich bijvoorbeeld voor als iemand van HR en vraagt om personeelsdata voor een “spoedcontrole”. Baiting werkt anders, maar gebruikt hetzelfde psychologische doel. Daar lokt een aantrekkelijk aanbod, gevonden apparaat of exclusief bestand het slachtoffer richting een onveilige actie. Voor wie de bredere aanpak achter zulke lokmiddelen wil zien, helpt dit overzicht over verleiding en misleiding bij baiting.
Menselijke psychologie staat centraal. Aanvallers spelen vaak op zes bekende knoppen: autoriteit, schaarste, tijdsdruk, nieuwsgierigheid, behulpzaamheid en angst voor fouten. Een bericht als “alleen jij kunt dit nu afhandelen” combineert er soms drie tegelijk. Daardoor voelt de handeling intern logisch, terwijl de controle juist wegvalt. Wie pretexting en baiting herkennen wil oefenen, moet dus vooral deze psychologische druk leren zien.
Signalen in taal en gedrag bij pretexting en baiting herkennen
Taal verraadt veel. Een geloofwaardig ogend bericht kan toch net te dwingend zijn, net te geheimzinnig of net te vaag over context. Ook afwijkingen in aanspreekvorm helpen. Een collega die normaal kort schrijft, gebruikt ineens formele zinnen of vreemde timing, bijvoorbeeld om 05:18 uur op een vrije dag.
Let daarom op deze terugkerende signalen:
- Ongebruikelijke haast of dreiging met gevolgen
- Verzoek om geheimhouding buiten normaal proces
- Vraag naar gegevens die al bekend horen te zijn
- Nieuw telefoonnummer of alternatief e-mailadres
- Verwijzing naar een project dat je niet kunt plaatsen
- Onwil om via vast kanaal te bevestigen
Een concreet voorbeeld uit kantoorwerk: een medewerker krijgt een telefoontje van “de IT-afdeling” met het verzoek om een MFA-code voor een update. De beller kent de naam en afdeling van de medewerker, maar vraagt tegelijk om een code die interne IT nooit hoort op te vragen. Dat ene detail is vaak belangrijker dan de rest van het verhaal.
Social engineering breekt zelden eerst techniek; social engineering breekt eerst routine. Wie een vast controlemoment inbouwt, maakt geloofwaardige leugens ineens veel minder effectief.
Let op: Een overtuigende identiteit bewijst niets. Een echte naam, functietitel of handtekening kan zijn gekopieerd uit een datalek, e-mailhandtekening of bedrijfswebsite.
Moderne varianten met chatapps en AI
Chatapps maken de drempel lager voor aanvallers. Een kort bericht voelt minder officieel, dus medewerkers reageren sneller. Juist daarom zie je nu vaker verzoeken via persoonlijke nummers, tijdelijke accounts of chats buiten het normale werkplatform. De aanval hoeft dan niet technisch slim te zijn; snelheid vervangt diepgang.
AI maakt zulke berichten geloofwaardiger. Een aanvaller kan schrijfstijl, grammatica en functietaal beter nabootsen dan enkele jaren geleden. Ook voice cloning vergroot het risico bij telefonische verificatie. Een korte stemopname van tien tot twintig seconden kan al genoeg zijn voor misbruik in eenvoudige scenario’s, zeker als iemand alleen op stemgeluid vertrouwt.
Een praktisch voorbeeld: een medewerker ontvangt een spraakbericht van een zogenaamd leidinggevende met het verzoek om een gedeelde map te openen en “even de toegang te herstellen”. Het bericht klinkt vertrouwd, maar bevat geen projectnaam, geen ticketnummer en geen normaal intern referentiepunt. Dat soort ontbrekende details maakt het bericht verdacht, ook als de stem bekend lijkt. Juist in zulke situaties helpt pretexting en baiting herkennen om niet op routine te reageren.
Wie daarnaast nepveilige links of valse inlogschermen wil leren herkennen, heeft veel aan uitleg over misleidende websites met een schijn van veiligheid. Zulke pagina’s sluiten vaak direct aan op een eerder pretexting-verhaal.
Hoe controleer je een verzoek via een tweede kanaal?
Een verzoek controleer je veilig via een tweede kanaal door zelf het contactpunt te kiezen, niet het contactpunt uit het verdachte bericht. Gebruik een intern telefoonnummer, een adres uit de bedrijfsdirectory of een bestaand gesprek in het werkplatform. Zo verbreek je de regie van de aanvaller. Dat is de kern van goede verificatie.
Wat een veilig tweede kanaal wel en niet is
Veel medewerkers maken hier één fout: zij reageren op hetzelfde kanaal met de vraag of het verzoek echt is. Daarmee help je de aanvaller juist verder, omdat die het gesprek onder controle houdt. Een veilig tweede kanaal betekent dus niet “nog een bericht sturen”, maar echt overschakelen naar een bron die al vertrouwd was vóór het verzoek binnenkwam. Daarom hoort pretexting en baiting herkennen altijd samen te gaan met een vaste verificatiestap.
- Stop de handeling direct zodra geld, gegevens of inlogcodes in beeld komen.
- Zoek het contact zelf op via interne lijst, bestaand account of bekend nummer.
- Vraag naar een concreet intern kenmerk, zoals projectnummer, ticket of fiatteur.
- Bevestig alleen via het kanaal dat binnen het proces hoort.
- Meld het verzoek intern als verificatie mislukt of de reactie ontwijkend blijft.
Voorbeelden uit de praktijk
Deze routine werkt bij e-mail, chat, telefoon en balieverzoeken. Bij een leverancier bel je bijvoorbeeld het bekende nummer uit het contract. Voor een collega gebruik je het bedrijfsaccount dat al weken actief is. Bij een onbekende bezoeker laat je receptie of beveiliging de identiteit controleren in plaats van zelf toegang te geven.
Praktische regel: Als het verzoek om een code, betaling of dataset vraagt, kies je altijd zelf het verificatiekanaal. Die ene keuze haalt de meeste druk uit de aanval.
Een herkenbaar voorbeeld is een verdachte factuurmail die lijkt op normale administratie. Zulke berichten leunen vaak op routine, kleine tekstwijzigingen en schijn van urgentie. Een case met dit soort patroon zie je terug bij twijfelachtige domein- of factuurmails die echt lijken.
Wat moet je intern afspreken over wachtwoorden, betalingen en klantgegevens?
Interne afspraken verkleinen de kans op gegevensdeling omdat medewerkers dan niet hoeven improviseren onder druk. Goede afspraken zijn kort, meetbaar en herhaalbaar. Een team hoeft geen dik handboek te onthouden. Drie tot zeven harde regels zijn vaak al effectiever dan twintig losse adviezen.
Voor wachtwoorden en inlogcodes hoort de regel absoluut helder te zijn: niemand vraagt ooit om een wachtwoord, MFA-code of herstelcode via e-mail, chat of telefoon. Voor betalingen hoort elke wijziging van rekeningnummer een tweede goedkeuring en een terugbelcontrole te hebben. Voor klantgegevens geldt dat export, verzending en inzage alleen via vast proces verlopen, met minimaal één extra controle bij gevoelige datasets.
Een klein mkb-team kan veel winnen met simpele afspraken. Denk aan een vierogencontrole boven een intern drempelbedrag, een vaste belprocedure voor bankwijzigingen en een verbod op het delen van gegevens via privéchat. Zulke maatregelen zijn niet duur, maar ze halen wel snelheid uit het risicomoment. Voor organisaties die breder willen kijken naar processen en prioriteiten is er ook een praktisch overzicht over digitale risico’s in kleine bedrijven aanpakken.
Minimale interne afspraken die direct helpen
- Nooit wachtwoorden, MFA-codes of herstelcodes delen
- Geen betaalwijziging zonder tweede goedkeuring
- Geen klantdata versturen via privékanalen
- Geen onbekende usb-apparaten aansluiten
- Elke twijfel melden, ook zonder bevestigd incident
- Bezoekers zonder badge nooit zelfstandig doorlaten
Juridisch en praktisch telt vooral dat persoonsgegevens beschermd moeten blijven. Een onterechte dataset-export kan niet alleen financiële schade geven, maar ook meldplicht en reputatieschade veroorzaken. Bij HR-gegevens, medische informatie of klantdossiers ligt de gevoeligheid nog hoger. Juist daarom moet verificatie onderdeel zijn van het proces, niet van individuele moed. Wie pretexting en baiting herkennen serieus neemt, koppelt die herkenning dus altijd aan privacyregels.
Een aanval stopt bovendien niet altijd bij één fout. Als een medewerker via misleiding toch inloggegevens afgeeft, kan daarna accountmisbruik volgen. Dat zie je vaak terug bij overgenomen mailboxen die nieuwe geloofwaardige berichten versturen.
Hoe kunnen medewerkers verdachte verzoeken herkennen in oefenscenario’s?
Medewerkers leren pretexting en baiting herkennen sneller met korte, realistische scenario’s dan met alleen theorie. Een oefening werkt het best als die één kanaal, één risico en één beslismoment heeft. Zo blijft het gedrag meetbaar. Vijf minuten training per scenario is vaak al genoeg voor een bruikbare nabespreking.
Gebruik scenario’s die lijken op het eigen werk. Administratie krijgt een factuurwijziging, HR krijgt een verzoek om personeelsdata en receptie krijgt een bezoeker zonder badge. Door herkenbare situaties te oefenen, daalt de kans dat medewerkers in echte druk toch gaan improviseren. Herhaling maakt vooral het verschil bij chat en telefoon, omdat daar reflexen het sterkst zijn.
Korte scenario’s voor teamtraining
Scenario 1: een medewerker ontvangt via chat een verzoek van een “manager” om met spoed een cadeaubon te kopen. De oefenvraag is niet of het bericht nep oogt, maar welke verificatiestap eerst moet gebeuren. Het juiste gedrag is: stoppen, intern nummer zoeken en via bestaand kanaal bevestigen.
Scenario 2: bij de receptie meldt zich een technicus die zegt een storing te moeten verhelpen. De persoon kent de bedrijfsnaam en noemt een algemene afdeling, maar heeft geen opdrachtbevestiging of badge. Het juiste gedrag is: geen toegang geven, receptieprotocol volgen en contact opnemen met de interne aanvrager.
Scenario 3: er ligt een usb-stick in de vergaderruimte met het label “salarissen 2025”. De verleiding zit hier in nieuwsgierigheid en relevantie. Het juiste gedrag is: niet aansluiten, registreren en afgeven aan IT of beveiliging. Wie pretexting en baiting herkennen traint, laat medewerkers ook benoemen welk psychologisch haakje hier wordt gebruikt.
Scenario 4: een telefoontje van “IT” vraagt om een verificatiecode voor mailboxonderhoud. De medewerker hoort tijdsdruk en een geloofwaardige uitleg. Toch blijft de kernregel gelijk: nooit codes delen, gesprek beëindigen en zelf terugbellen via een bekend nummer.
Goed om te weten: Een goede oefening test niet alleen herkenning, maar ook de meldroute. Een medewerker die op tijd meldt, heeft vaak al schade voorkomen, ook als er eerst twijfel was.
Waarom werken deze trucs zo goed op mensen?
Deze trucs werken goed omdat ze inspelen op normale werkreflexen: helpen, doorwerken, snel antwoorden en escalatie voorkomen. Dat is precies waarom social engineering zo hardnekkig blijft. Aanvallers misbruiken geen vreemde zwakte, maar juist gedrag dat op andere momenten nuttig is. Daardoor voelt een fout vaak logisch op het moment zelf.
Historisch zie je hetzelfde patroon terug. Eerdere aanvallen liepen via e-mail en telefoon, terwijl moderne varianten chatapps, cloudomgevingen en AI-stemmen gebruiken. De verpakking verandert dus, maar de kern blijft gelijk: vertrouwen winnen, tempo verhogen en controle omzeilen. Dat maakt training op gedrag waardevoller dan een lijst met alleen technische kenmerken.
De baiting betekenis binnen werkveiligheid is daarom breder dan “iemand lokken met een bestand”. Baiting kan ook een cadeaukaart, testbestand, uitnodiging, QR-code of gratis tool zijn. Pretexting gebruikt dan weer een verzonnen rol of context. Beide methoden willen hetzelfde bereiken: het slachtoffer laten meewerken aan de aanval.
Bij Virus.NL zien we dat één afspraak beter werkt dan tien losse waarschuwingen: bij twijfel stopt het werkverzoek even, hoe geloofwaardig het ook klinkt. Teams reageren rustiger zodra verificatie normaal gedrag wordt in plaats van een teken van wantrouwen. Die cultuuromslag maakt vaak meer verschil dan nog een extra beleidsdocument. Daarom blijft pretexting en baiting herkennen vooral een gedragskwestie en geen puur technisch probleem.
Hoe sluit je een veilig verzoek af zonder de aanvaller te helpen?
Een veilig verzoek sluit je af door beleefd te vertragen, niet door inhoudelijk te discussiëren. Geef geen extra informatie, bevestig geen interne details en stuur geen schermfoto’s terug. Meld alleen dat verificatie volgens proces nodig is. Daarmee houd je controle zonder onnodige escalatie.
Gebruik daarvoor een korte routine. Die routine helpt juist in stressmomenten, omdat medewerkers geen nieuwe tekst hoeven te bedenken. Houd de zinnen kort en zakelijk. Vermijd vooral antwoorden die al gegevens prijsgeven, zoals namen van collega’s, projectcodes of delen van rekeningnummers.
- Bedank voor het verzoek en voer nog niets uit.
- Zeg dat verificatie via het vaste proces volgt.
- Gebruik zelf een bekend tweede kanaal.
- Deel geen codes, screenshots of interne statusinformatie.
- Meld het verzoek intern als iets niet klopt.
Deze korte verificatieroutine maakt pretexting en baiting herkennen veel praktischer in het dagelijkse werk. Medewerkers hoeven dan niet eerst te bepalen welke aanvalscategorie precies speelt. Zij hoeven alleen te zien dat het verzoek buiten het normale patroon valt en vervolgens het juiste proces te starten. Wie daarnaast breder wil werken aan structurele digitale bescherming binnen het team, kan die stap daarop laten aansluiten.
Conclusie
Pretexting en baiting herkennen lukt beter zodra medewerkers niet alleen weten wat de termen betekenen, maar vooral welke kleine signalen risico verraden. De beste verdediging is daarom een vaste werkchecklist: afwijking zien, handeling pauzeren, tweede kanaal kiezen en intern melden. Daarmee verschuift de focus van gevoel naar proces. Juist dat maakt menselijke manipulatie minder effectief, ook als een bericht geloofwaardig klinkt of met AI is opgesteld.
Wie pretexting en baiting herkennen wil verankeren in het team, begint klein. Oefen met echte werksituaties, spreek drie tot zeven harde regels af en maak verificatie normaal gedrag. Zo voorkom je dat e-mail, chat, telefoon of een kantoorverzoek uitgroeit tot datalek, betaalfraude of accountmisbruik.
FAQ
Hieronder staan korte antwoorden op veelgestelde vragen uit de dagelijkse werkpraktijk.
Welke signalen wijzen op pretexting of baiting op het werk?
De belangrijkste signalen zijn tijdsdruk, geheimhouding, een onverwacht kanaal, verzoeken om codes of gegevens en een verhaal dat net niet past bij het normale proces. Ook een gevonden usb-stick, nepaanbieding of inloglink kan verdacht zijn. Let vooral op combinaties van druk en afwijking.
Hoe verifieer je een verzoek zonder de aanvaller te helpen?
Je verifieert veilig door zelf een bekend tweede kanaal te kiezen, zoals een intern telefoonnummer of bestaand bedrijfsaccount. Reageer niet via het verdachte bericht zelf. Deel tijdens de controle geen extra informatie, codes of screenshots. Zo houd je de regie bij de organisatie.
Welke interne afspraken verkleinen de kans op gegevensdeling?
Heldere afspraken helpen het meest: nooit wachtwoorden of MFA-codes delen, geen betaalwijziging zonder tweede controle en geen klantgegevens via privékanalen versturen. Voeg daar een meldplicht bij voor twijfelgevallen. Korte regels werken beter dan lange documenten die bijna niemand gebruikt.
Hoe kunnen medewerkers oefenen met realistische scenario’s?
Gebruik korte oefeningen per kanaal: één chatverzoek, één telefoontje, één e-mail en één fysiek kantoorverzoek. Bespreek telkens welk signaal verdacht was en welke verificatiestap juist is. Oefeningen van vijf minuten per scenario zijn vaak al bruikbaar voor teamtraining.
Is een overtuigende identiteit genoeg om een verzoek te vertrouwen?
Nee, want namen, functies, handtekeningen en zelfs stemmen zijn na te bootsen of te misbruiken. Vertrouwen mag daarom nooit alleen op identiteit rusten. Het proces is doorslaggevend: klopt het kanaal, past het verzoek bij de rol en is verificatie via een bekend tweede kanaal gelukt?
Wil je deze checklist vertalen naar bredere werkafspraken en preventie? Bekijk dan ook onze uitleg over praktische cyberbeveiliging voor dagelijkse risico’s en gebruik die als basis voor je interne training. Zo kun je pretexting en baiting herkennen blijvend opnemen in je teamafspraken.